AI-нативная среда разработки для пентестинга, в которой операторы и AI-агент совместно используют браузер, терминалы, захват трафика, шеллы, граф активов, задачи и доказательства в едином рабочем пространстве проекта.
AI-нативная IDE для пентестинга, где операторы-люди и AI используют один и тот же браузер, терминалы, трафик, граф активов, задачи, доказательства и средства управления.
[!WARNING] Hexestra предназначена исключительно для авторизованного тестирования безопасности. Никогда не используйте её против систем, которыми вы не владеете или на оценку которых у вас нет явного разрешения.
Hexestra объединяет разрозненные части пентеста в одном проекте. Метки Scope дают Агенту семантический контекст активов, а оператор может в любой момент проверить, направить, одобрить, прервать или перехватить управление.
На этих скриншотах используется вымышленная Northstar Demo Lab, зарезервированные домены example.test, IP-адреса только для документации, синтетические личности и синтетические доказательства.
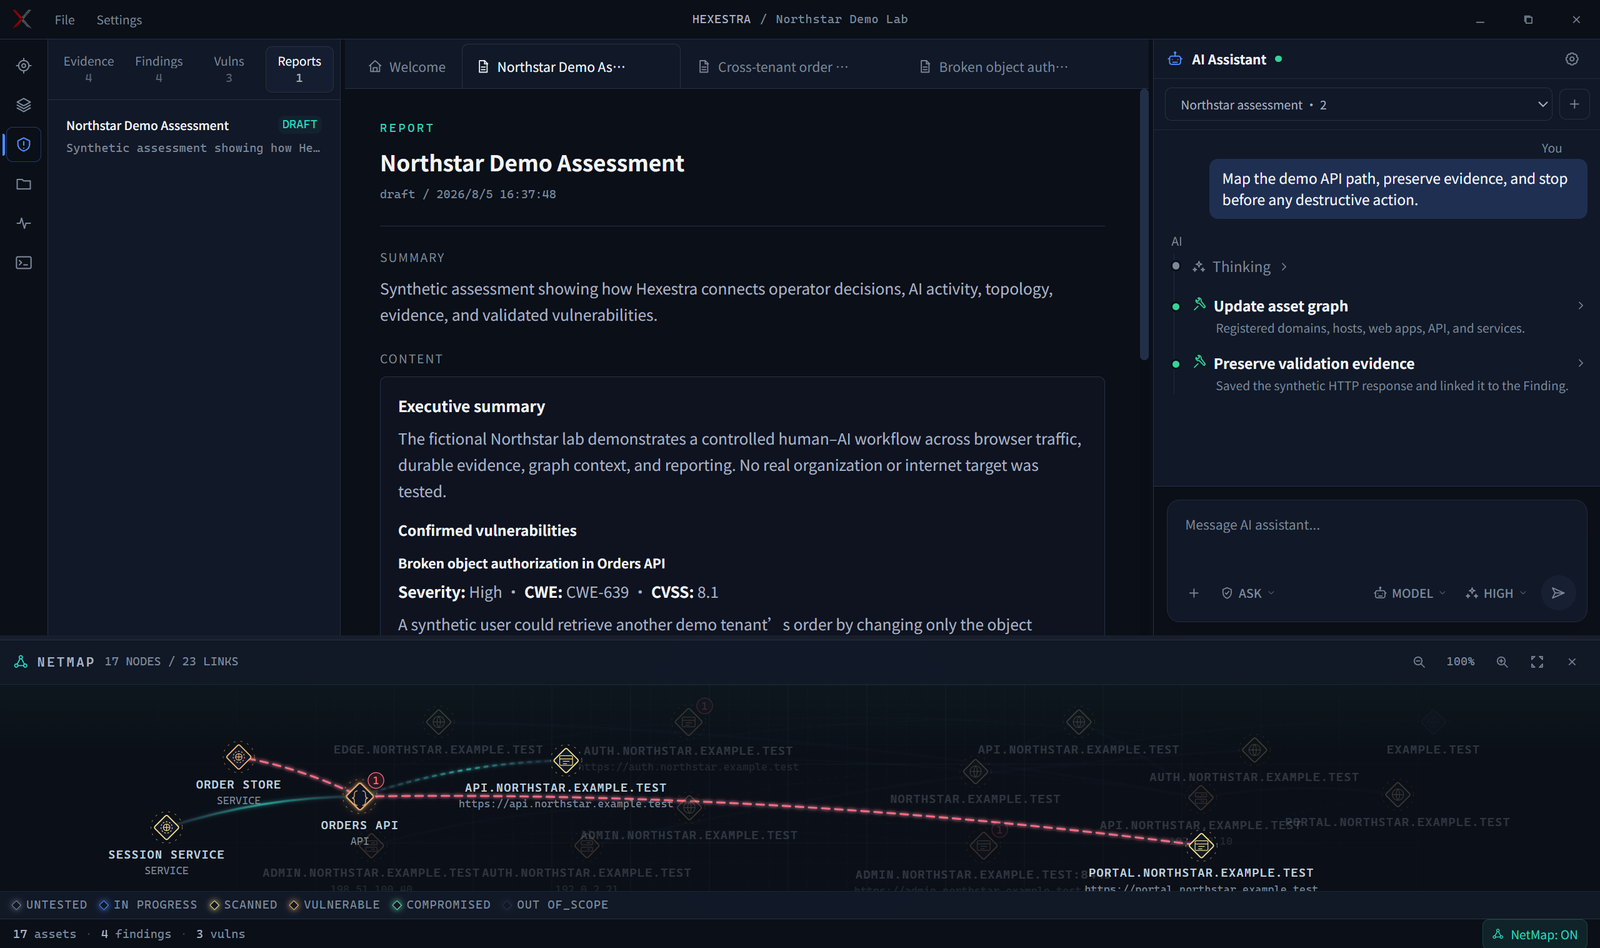
Общее рабочее пространство объединяет дерево задач, отчёт, активность Агента, активный актив и NetMap из 17 узлов на одной управляемой поверхности.
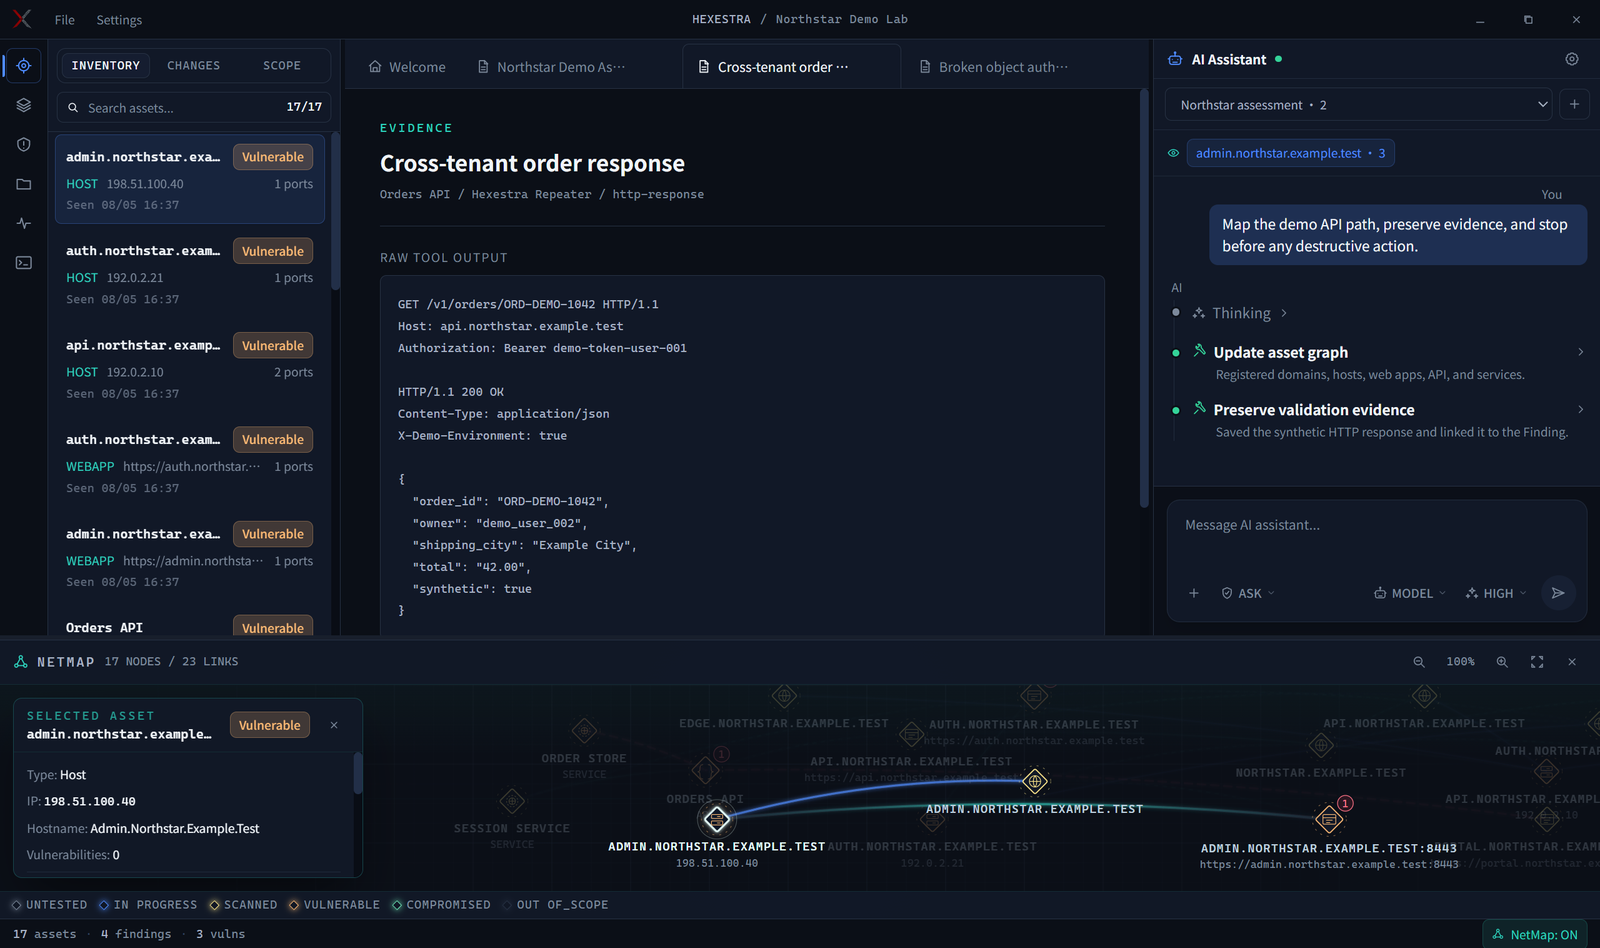
Целевые активы отображаются слева, а связанные активы и детали показаны ниже в NetMap.
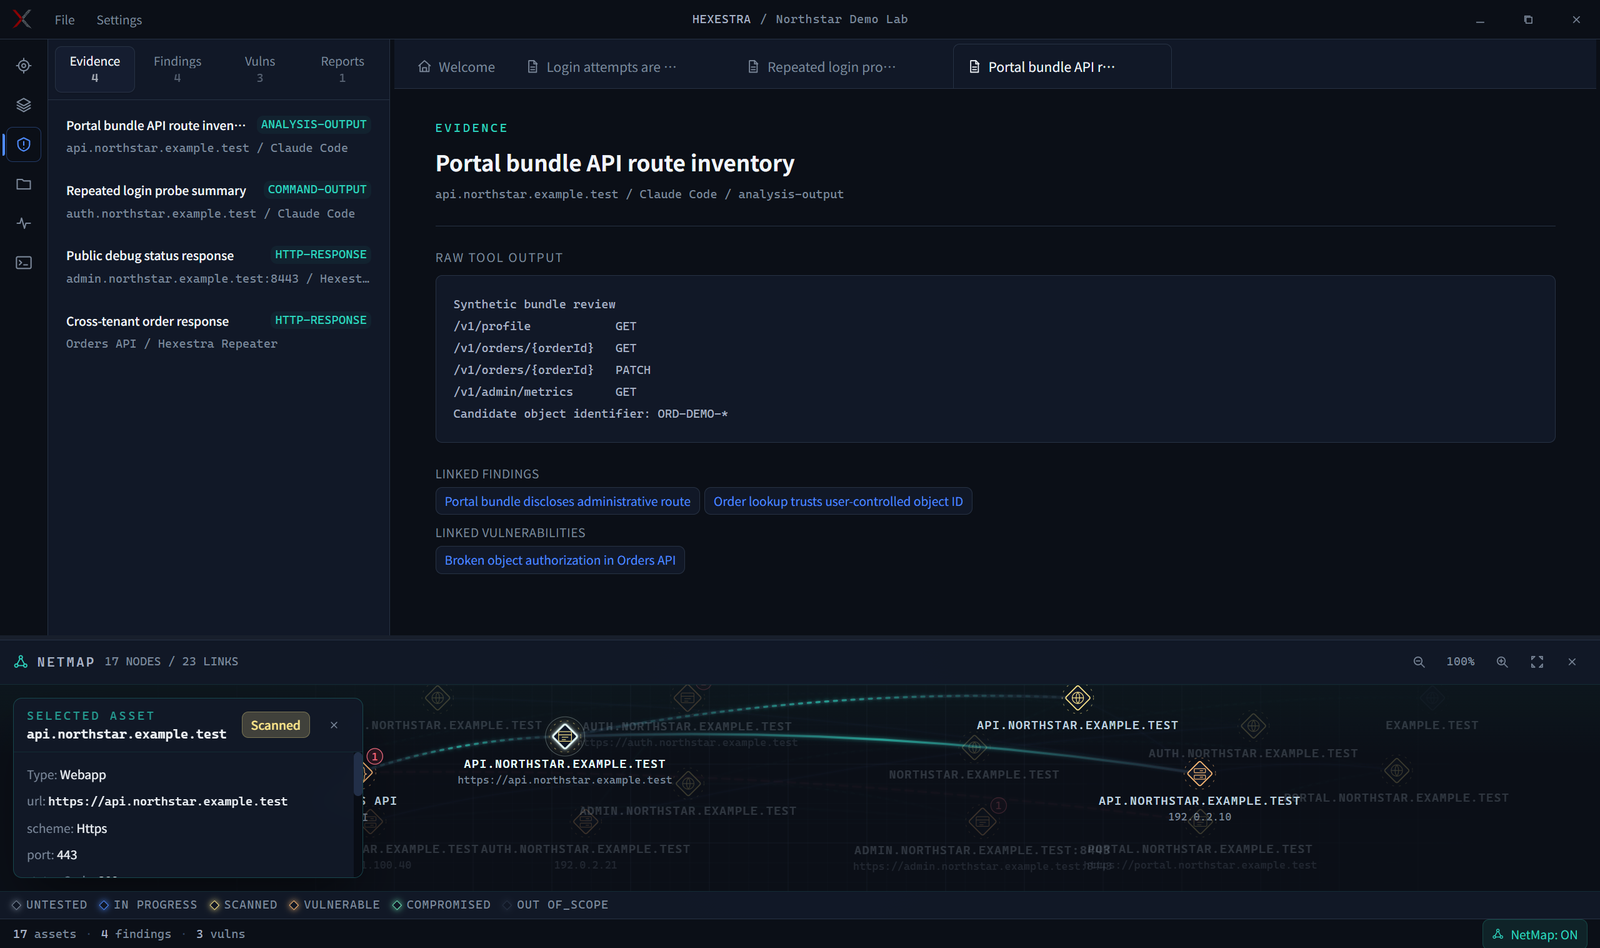
Доказательство сохраняет необработанный вывод и связывает его с Находкой и подтверждённой Уязвимостью.
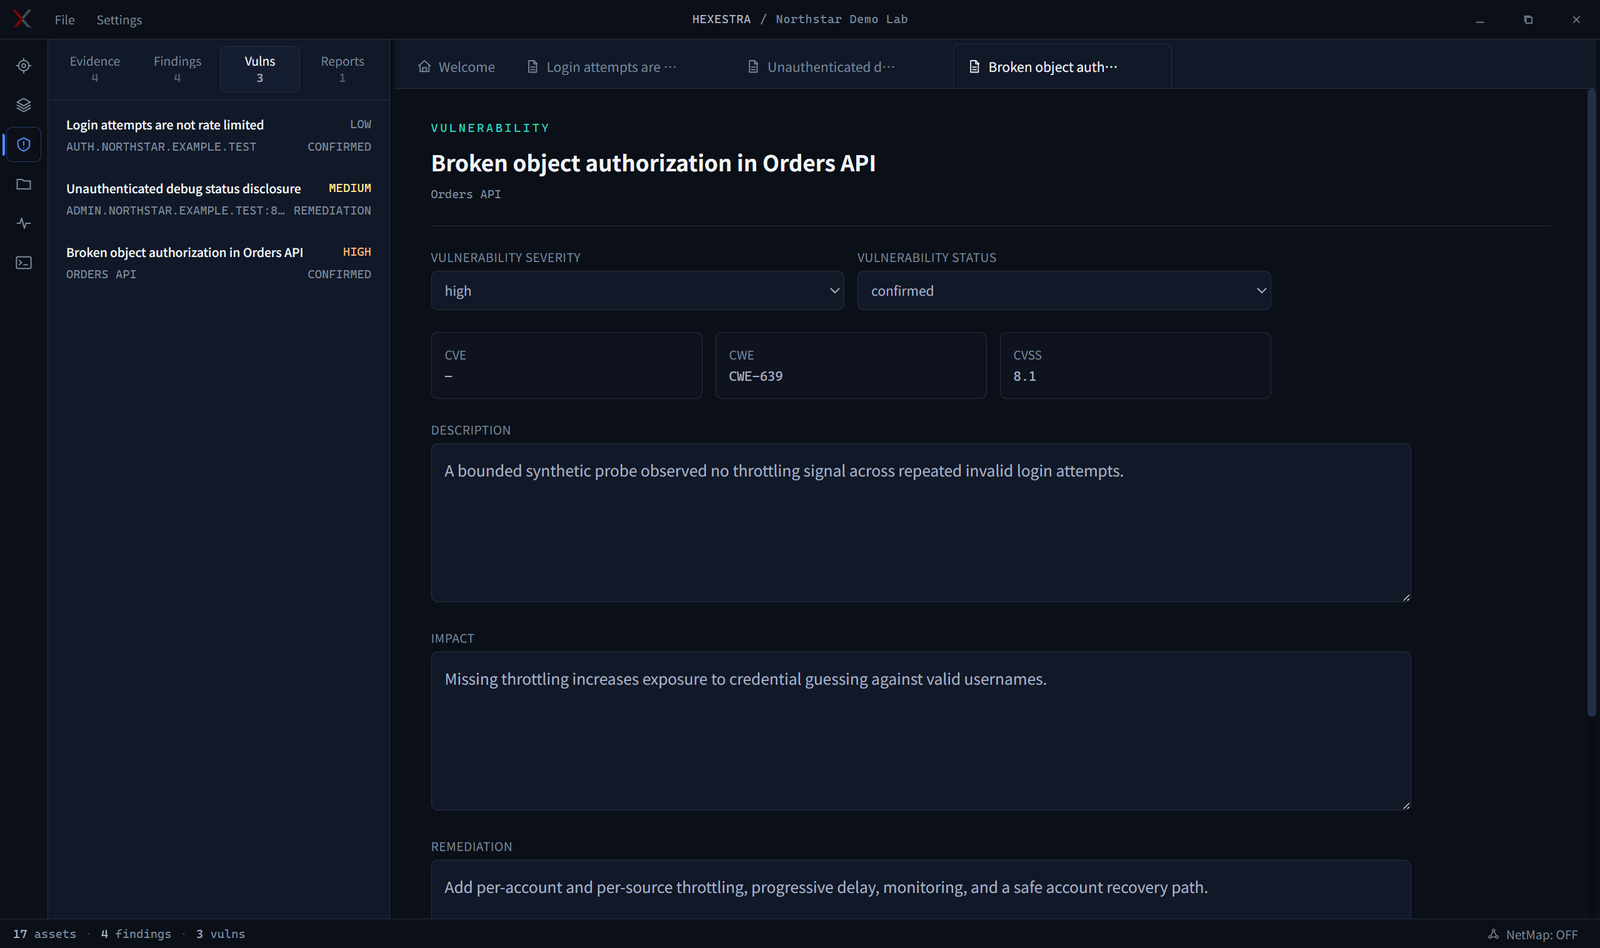
Подтверждённая Уязвимость хранит критичность, жизненный цикл, воздействие, рекомендации по устранению и связанный контекст вместе.
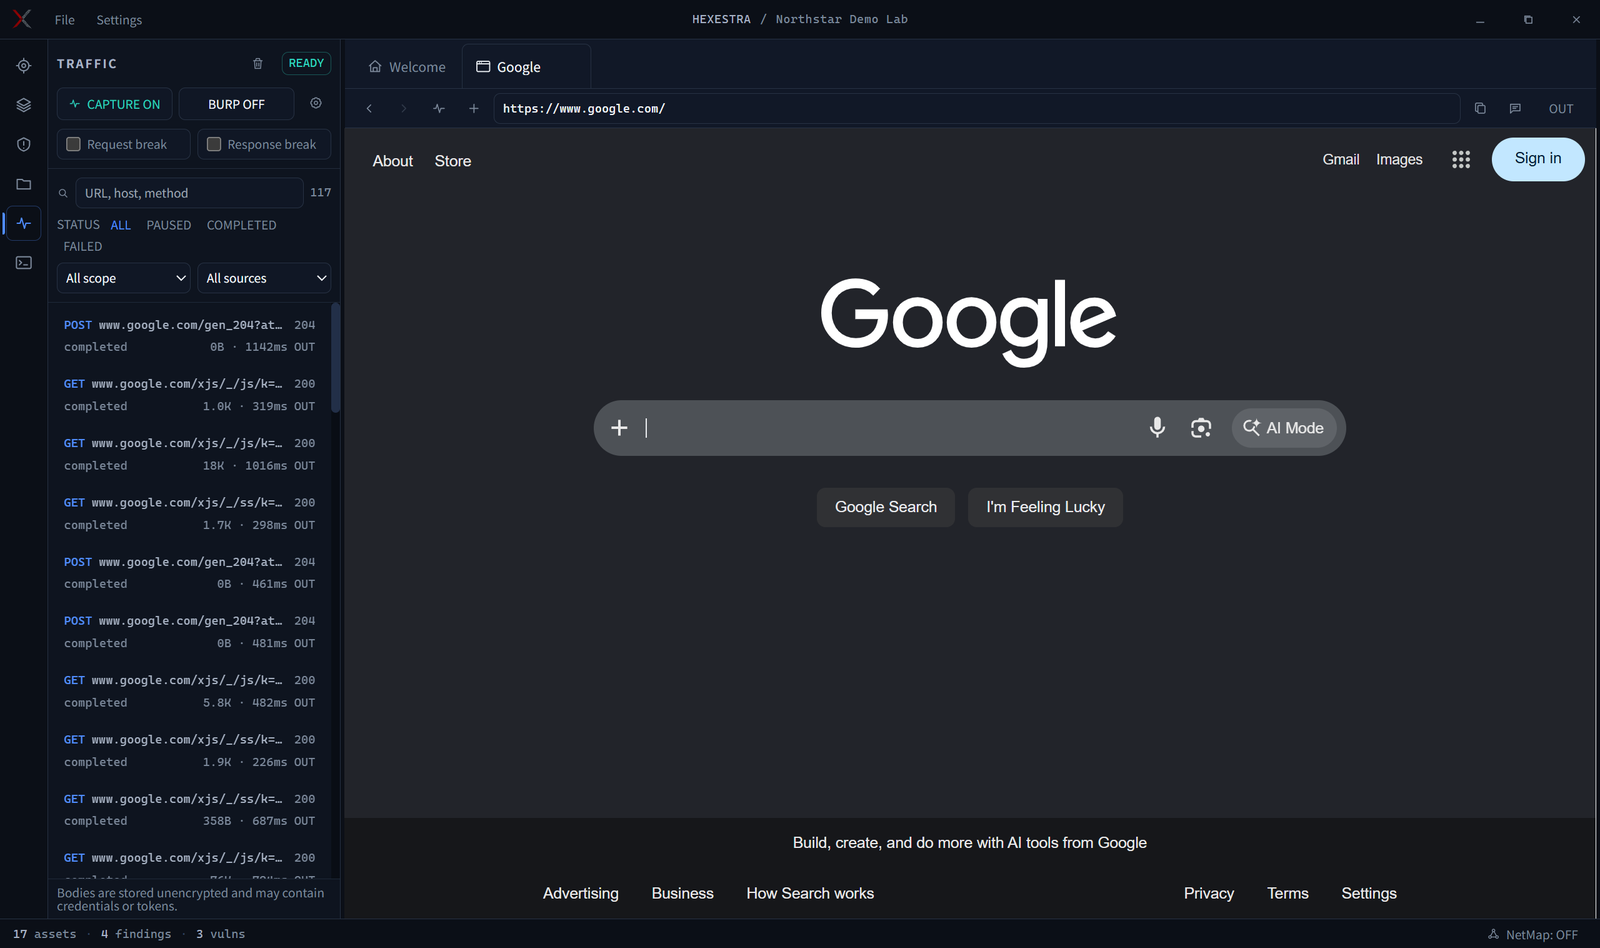
Используйте встроенный браузер для доступа к целям; включите захват слева для записи трафика с поддержкой перехвата и повтора.
Выполните эти команды в среде Native или WSL, выбранной в Settings > Connection:
npm install -g @anthropic-ai/claude-code
claude --version
Чтобы использовать аккаунт Anthropic:
claude auth login
claude auth status
Задайте переменные провайдера в том же терминале, из которого будет запущена Hexestra. Пример DeepSeek из его официального руководства по интеграции с Claude Code:
Linux и macOS:
export ANTHROPIC_BASE_URL=https://api.deepseek.com/anthropic
export ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
export ANTHROPIC_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_OPUS_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_SONNET_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_HAIKU_MODEL=deepseek-v4-flash
export CLAUDE_CODE_SUBAGENT_MODEL=deepseek-v4-flash
export CLAUDE_CODE_EFFORT_LEVEL=max
Windows PowerShell:
$env:ANTHROPIC_BASE_URL="https://api.deepseek.com/anthropic"
$env:ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
$env:ANTHROPIC_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_OPUS_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_SONNET_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_HAIKU_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_SUBAGENT_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_EFFORT_LEVEL="max"
Замените endpoint, токен и имена моделей для другого Anthropic-совместимого провайдера. Никогда не коммитьте API-ключ.
Выполните эти команды в корне проекта Hexestra:
npm ci
npm run electron:dev
При запуске Hexestra из исходников установите mitmproxy и убедитесь, что
mitmdump доступен:
uv tool install mitmproxy
mitmdump --version
Упакованные сборки включают среду выполнения mitmdump, поэтому захват трафика работает без отдельной установки mitmproxy.
Скачайте Mihomo из официальных релизов, затем выберите его исполняемый файл в Settings > Proxy. v1.19.29 — протестированная и рекомендованная эталонная версия, но Hexestra не требует точной версии: принимается любой запускаемый бинарник, а совместимость определяется валидацией конфигурации и запуском Controller. Mihomo — это внешняя, предоставляемая пользователем среда выполнения под GPLv3; Hexestra не скачивает и не распространяет её.
Принудительное применение прокси изолировано в активном проекте: TUN или системный прокси не включаются. Браузер, Traffic/Replay, внешние SSH- или jump-host-соединения и запросы WebShell используют управляемый маршрут. Локальные терминалы и терминалы WSL получают HTTP_PROXY, HTTPS_PROXY, ALL_PROXY, NO_PROXY и WSLENV; программы, игнорирующие эти переменные и открывающие сырые сокеты, могут обойти границу терминала. Трафик Claude API и вторичный egress, создаваемый командами на удалённой оболочке, находятся за пределами v1.
Когда принудительное применение включено, отсутствующий узел, недопустимая цепочка, остановленная/упавшая среда выполнения или неудачная перезагрузка блокируют управляемый egress вместо отката к прямому соединению. Запустите реальный приёмочный smoke-тест с двумя переходами:
HEXESTRA_MIHOMO_PATH=/path/to/mihomo npm run test:proxy-smoke
Интеграция с Burp опциональна. Hexestra захватывает трафик через mitmproxy и зеркалирует завершённые обмены в Burp через аутентифицированный loopback Bridge; Burp не встраивается незаметно в живой сетевой путь браузера.
Соберите Bridge на Windows, Linux или macOS с JDK 17:
npm run build:burp-bridge
resources/burp-bridge/hexestra-burp-bridge.jar.Зеркалированные обмены появляются в Target > Site map и, когда это поддерживается, в Organizer. Публичный API расширений Burp не позволяет создавать синтетические записи в Proxy > HTTP history.
npm run electron:build
npm run audit:public
npm run check
Используйте Hexestra только при явной авторизации и точном Scope проекта. Разрушительные, нарушающие работу или затрагивающие приватность действия требуют соответствующего одобрения, а экспортированные доказательства или отчёты следует рассматривать как конфиденциальные данные. Метки Scope направляют приоритизацию Агента, но не блокируют команды или трафик; ASK, AUTO и BYPASS меняют поведение одобрения, тогда как Rules of Engagement и технические границы безопасности продолжают применяться. Hexestra не заменяет профессиональное суждение или ответственность.
Hexestra лицензирована под Apache License 2.0. Сторонние компоненты остаются под своими собственными лицензиями и условиями.



