 abertaymachinelearninggroup/network-threats-taxonomy
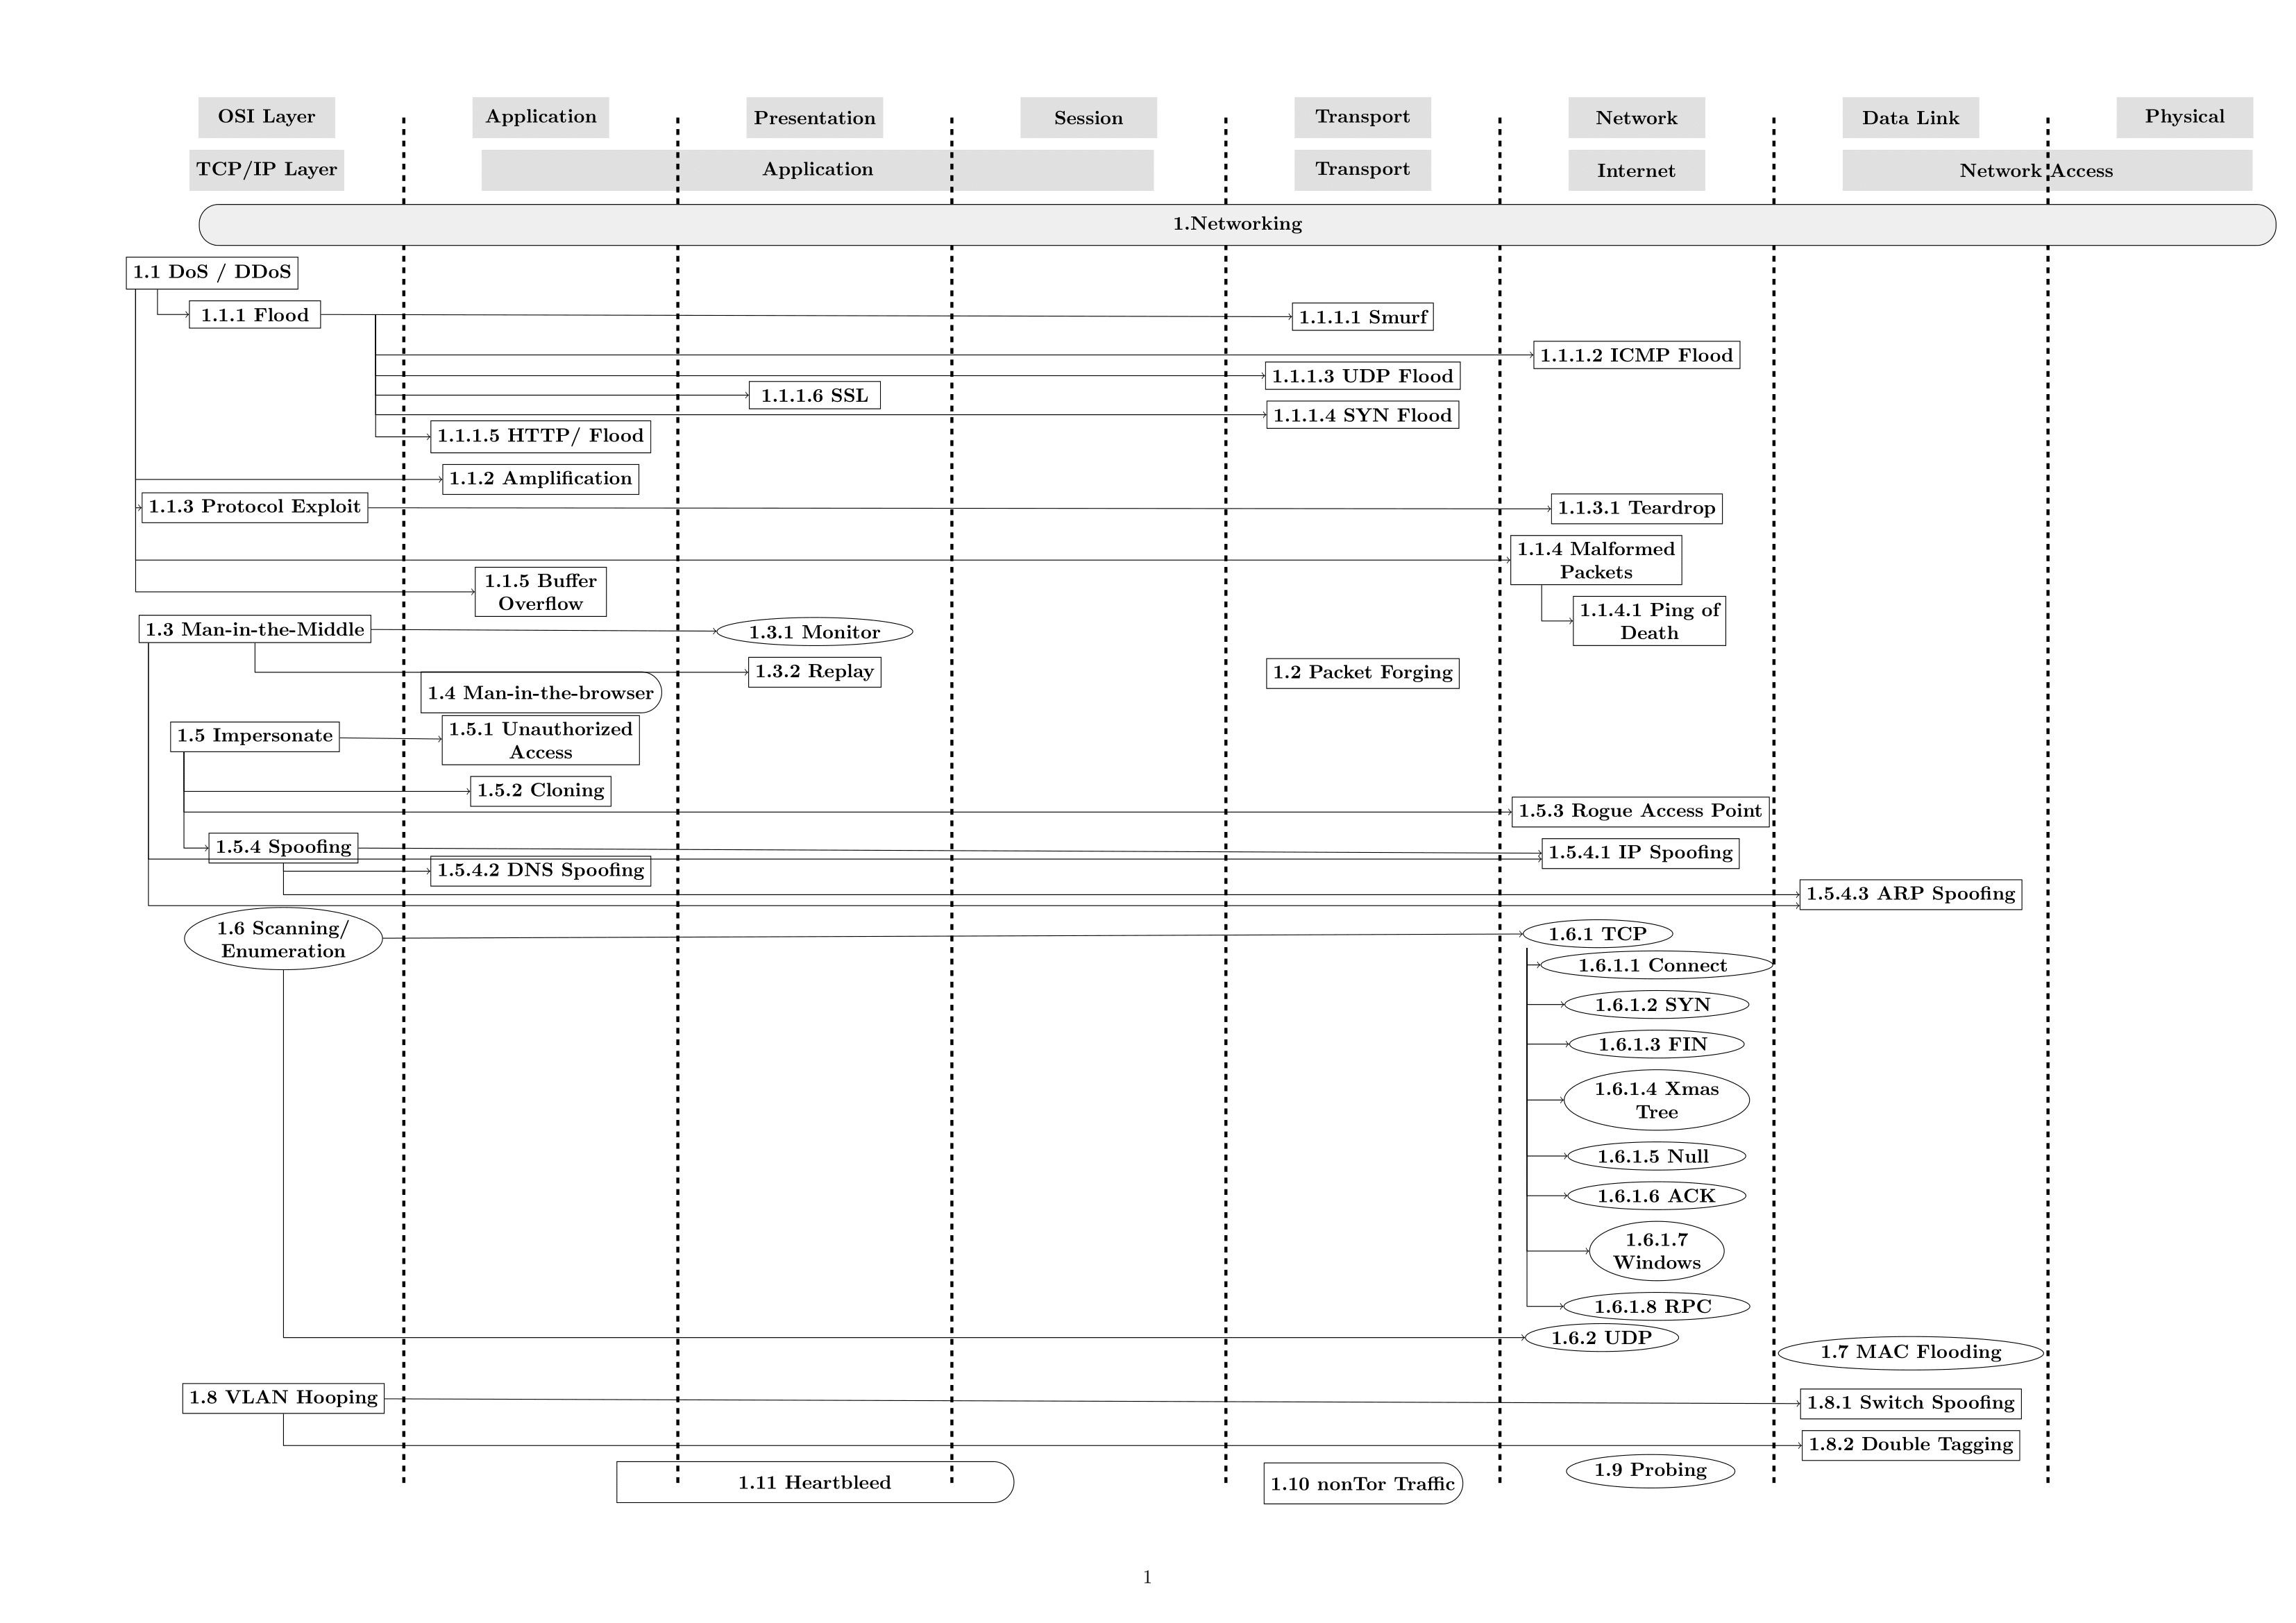
Системы обнаружения вторжений на основе машинного обучения трудно оценить из-за нехватки наборов данных, которые точно представляют сетевой трафик и связанные с ним угрозы. В этом проекте мы пытаемся решить эту проблему, представив две таксономии.

Системы обнаружения вторжений на основе машинного обучения сложно оценивать из-за нехватки наборов данных, точно отражающих сетевой трафик и связанные с ним угрозы. В этом проекте мы пытаемся решить эту проблему, представляя две таксономии: «A Taxonomy and Survey of Intrusion Detection System Design Techniques, Network Threats and Datasets» и «A Taxonomy of Malicious Traffic for Intrusion Detection Systems», классифицирующие угрозы, а также оценивающие текущие наборы данных. Результат показывает, что большая часть современных исследований обучает алгоритмы IDS на устаревших наборах данных и устаревших угрозах. С этой целью мы предоставляем исходный код нашей таксономии угроз, позволяя другим исследователям вносить вклад и изменять её.
Таксономия является результатом сотрудничества между Университетом Абертей, Университетом Стратклайда, Исследовательским институтом Военно-морской академии и Университетом Мидлсекс (кампус на Маврикии).
Таксономия классифицирует каждую сетевую угрозу по:
Убедитесь, что исходный код LaTeX компилируется корректно
Окончательная версия нашей рукописи опубликована в журнале IEEE Access. Статья «A Taxonomy of Network Threats and the Effect of Current Datasets on Intrusion Detection Systems» доступна здесь.
Мы разместили препринт нашей статьи на Arxiv, он включает оригинальные таксономии в статье под названием «A Taxonomy and Survey of Intrusion Detection System Design Techniques, Network Threats and Datasets». Статья доступна здесь.
Если вы хотите процитировать статью, пожалуйста, используйте следующий формат:
@ARTICLE{9108270,
	author={H. {Hindy} and D. {Brosset} and E. {Bayne} and A. {Seeam} and C. {Tachtatzis} and R. {Atkinson} and X. {Bellekens}},
	journal={IEEE Access},
	title={A Taxonomy of Network Threats and the Effect of Current Datasets on Intrusion Detection Systems},
	year={2020},
	volume={},
	number={},
	pages={1-1},}
Угрозы организованы по 7 уровням модели OSI, как показано ниже.


Затем угрозы связываются с инструментами, используемыми для проведения атак.

