
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и Образование
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

Этот репозиторий содержит PoC для эксплуатации CVE-2024-37742, уязвимости в Safe Exam Browser (SEB) ≤ 3.5.0 на Windows. Уязвимость позволяет несанкционированный обмен данными буфера обмена между киоск-режимом SEB и базовой системой, нарушая целостность экзаменов.

Репозиторий
812 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-37742: Эксплойт буфера обмена в SEB ≤ 3.5.0 (Windows)

Этот репозиторий содержит proof-of-concept (PoC) для эксплуатации CVE-2024-37742, уязвимости в Safe Exam Browser (SEB) ≤ 3.5.0 на Windows. Уязвимость позволяет злоумышленнику обмениваться данными буфера обмена между киоск-режимом SEB и базовой системой, нарушая целостность экзамена. Используя эту ошибку, злоумышленник может обойти экзаменационные ограничения и получить нечестное преимущество во время экзаменов.

Отказ от ответственности

Этот репозиторий предназначен только для образовательных целей. Предоставленная здесь информация предназначена для того, чтобы помочь разработчикам понять уязвимость и защитить свои системы. Не используйте этот эксплойт злонамеренно или без разрешения. Использование данного PoC осуществляется на ваш собственный риск. Автор не несет ответственности за любые убытки или юридические проблемы, которые могут возникнуть в результате использования этой информации.

Затрагиваемые версии

SEB ≤ 3.5.0 (Windows)

Как это работает

  1. Некорректный контроль доступа позволяет обмениваться данными буфера обмена между киоск-режимом SEB и базовой системой.
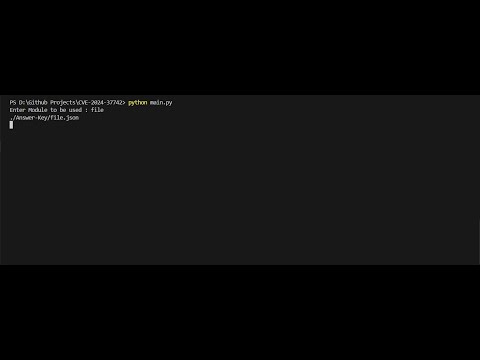
  2. Эксплойт использует модуль Python pyperclip для копирования ответов из JSON-файла в каталоге 'Answer-Key', содержащем вопросы и ответы.
  3. В режиме киоска SEB:
    Пользователь копирует вопрос.
    Модуль Python wmi отслеживает состояния заряда и разряда системы для передачи сигнала Python-скрипту.
    Скрипт получает доступ к данным буфера обмена, ищет в JSON-файле ответ и вставляет его в буфер обмена.
  4. Наконец, пользователь вставляет ответ из буфера обмена в поле ответа.

Watch the video

Воздействие

Эта уязвимость позволяет авторизованным пользователям нарушать целостность экзаменов, проводимых с помощью Safe Exam Browser (SEB). Используя некорректный контроль доступа, пользователи могут обмениваться данными буфера обмена между киоск-режимом SEB и базовой системой. Это позволяет им копировать экзаменационные вопросы, извлекать ответы из внешнего источника и вставлять их обратно в экзамен, подрывая безопасность и честность процесса экзаменации.
Смягчение/Устранение

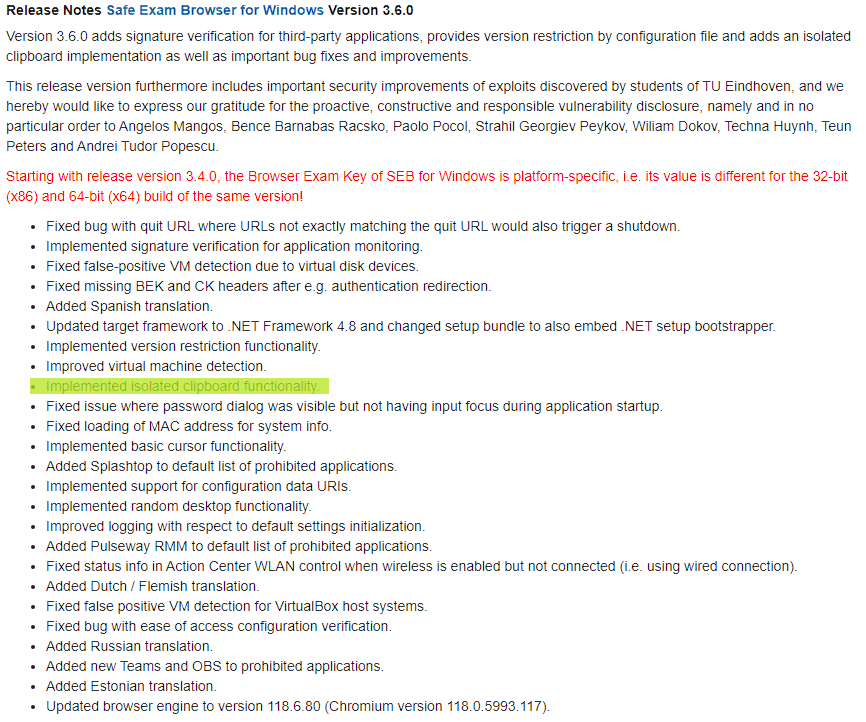
1. Обновитесь до Safe Exam Browser (SEB) ≥ 3.6.0 для Windows, в новой версии SEB реализован изолированный буфер обмена

3 6 0 notes \

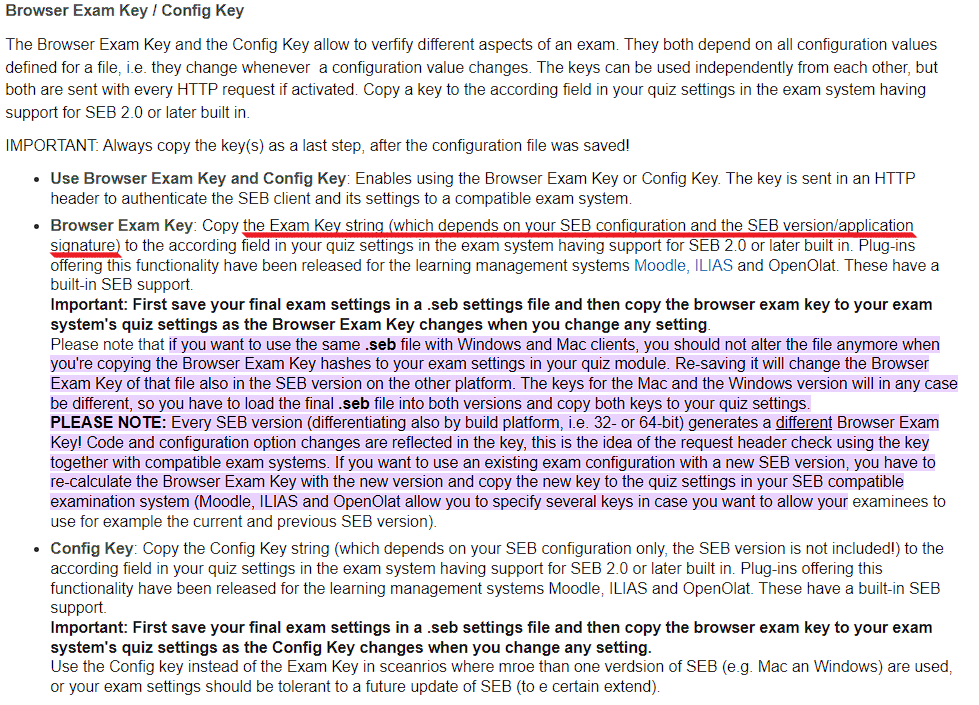
2. Настройте Browser и Exam Key для использования SEB 3.6.0

Browser Exam Key

Ссылки

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

Лицензия

Этот код доступен под лицензией MIT. Подробности в файле LICENSE.

Скачать инструмент