
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
offensive-docker — Offensive Docker — это образ с наиболее часто используемыми инструментами для атак, позволяющий быстро и легко создать среду для проведения оценки целей. | Kitploit
Инструменты/GitHubGitHub/aaaguirrep/offensive-docker
Взлом паролейФреймворки для пентестаРазведкаСканеры уязвимостейБезопасность контейнеровФреймворки для эксплойтовВеб-безопасностьУтилиты и фреймворки
GitHubaaaguirrep/offensive-docker

offensive-docker

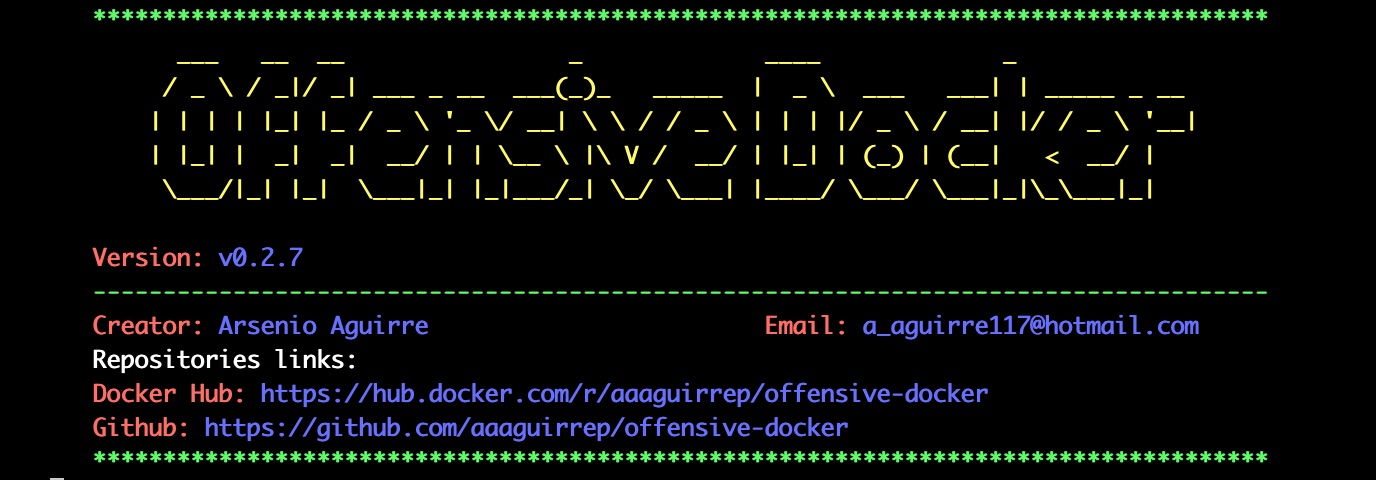
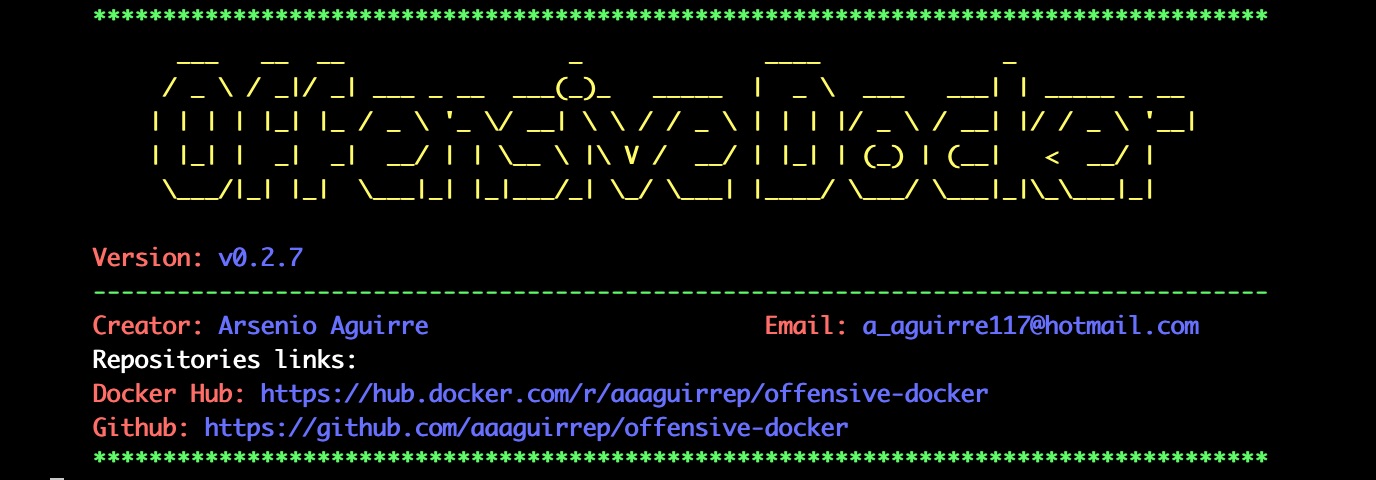
Offensive Docker — это образ с наиболее часто используемыми инструментами для атак, позволяющий быстро и легко создать среду для проведения оценки целей.

7681601104 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий
Сайт

Offensive Docker


GitHub code size in bytes GitHub repo size GitHub last commit GitHub issues GitHub contributors GitHub

Docker Cloud Build Status Docker Automated build Docker Pulls Docker Image Size (latest by date) Docker Image Version (latest by date) Docker Stars

Discord

Offensive Docker — это образ с наиболее популярными инструментами для быстрого и простого создания среды пентеста.

➡️ Примечание: Ознакомьтесь со следующим репозиторием, чтобы узнать, как запустить offensive docker на VPS в Google Cloud Platform или Digital Ocean (включает бесплатный кредит). Offensive Docker VPS

Содержание

  • Ссылки
  • Возможности
  • Требования
  • Установленные инструменты
    • Инструменты операционной системы
    • Сетевые инструменты
    • Инструменты разработчика
    • 🔪 Инструменты для атак
      • Сканирование портов
      • 🔍 Разведка
        • Поддомены
        • Перехват поддоменов
        • DNS-запросы
        • 📷 Скриншот
        • 🕸️ Краулер
        • 📁 Поиск директорий
        • Фаззер
        • Сканирование веб-приложений
        • CMS
        • Поиск в JS
      • Словники
      • Репозитории Git
      • OWASP
      • 📱 Мобильные устройства
      • Брутфорс
      • Взлом паролей
      • Перебор ОС
      • Эксплойты
      • Windows
      • Реверс-шелл
      • Другие ресурсы
    • Форензика
    • Пользовательские функции
    • Другие службы
    • Инструменты для отчетности
  • 📝 Документация
  • 🛠️ Использование
    • Вариант 1 — Использование репозитория GitHub
    • Вариант 2 — Использование образа с Docker Hub
    • Рекомендации по запуску контейнера
  • ⚙️ Полезные конфигурации
    • 1. Настройка учетных данных в Docker
    • 2. Алиас для подключения к VPN HTB (Hack the Box)
      • Вариант 1 — VPN HTB с использованием репозитория GitHub
      • Вариант 2 — VPN HTB с использованием образа Docker Hub
    • 3. Сохранение и загрузка истории команд в локальном окружении
      • Вариант 1 — История команд с использованием репозитория GitHub
      • Вариант 2 — История команд с использованием образа Docker Hub
  • ✅ Протестированные окружения
  • ⚠️ Предупреждение
  • ☕ Пожертвования
  • Участники
  • Вклад в проект
  • 📈 Звезды за всё время
  • Лицензия

Ссылки

  • 🎬 Видео: Демо
  • 💬 Чат: Discord
  • 🌟 Автоматизация VPS
  • 👉 Расширенные конфигурации

Возможности

  • Установлены инструменты для работы с ОС, сетью, разработки и пентеста.
  • Подключение к VPN HTB (Hack the Box) для доступа к машинам HTB.
  • Установлены популярные списки слов: SecLists, dirb, dirbuster, fuzzdb, wfuzz и rockyou.
  • Прокси-сервис для отправки трафика из любого браузера и установленный Burp Suite в локальной директории.
  • Установлена база эксплойтов.
  • Инструменты для взлома паролей.
  • Установлены инструменты для перебора Linux.
  • Инструменты для обнаружения запущенных сервисов.
  • Инструменты для фаззинга директорий.
  • Мониторинг процессов Linux без прав root.
  • Установлена оболочка Zsh.

Требования

  • Установленная служба Docker

Установленные инструменты

Инструменты операционной системы

  • rdate
  • vim
  • zsh
  • oh-my-zsh
  • locate
  • cifs-utils
  • htop
  • tree
  • gotop
  • fcrackzip

Сетевые инструменты

  • traceroute
  • telnet
  • net-tools
  • iputils-ping
  • tcpdump
  • openvpn
  • whois
  • host
  • prips
  • dig

Инструменты разработчика

  • git
  • curl
  • wget
  • ruby
  • go
  • python
  • python-pip
  • python3
  • python3-pip
  • php
  • aws-cli
  • tojson
  • nodejs

🔪 Инструменты для атак

Сканирование портов

  • nmap
  • masscan
  • naabu

🔍 Разведка

Поддомены
Скачать инструмент