

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
offensive-docker-vps — Создайте VPS на Google Cloud Platform или Digital Ocean легко с включенным Offensive Docker для запуска оценки на цели. | Kitploit
Инструменты/GitHubGitHub/aaaguirrep/offensive-docker-vps
Безопасность облачной инфраструктурыСкриптинг и автоматизацияТестирование на ПроникновениеDevSecOps
GitHubaaaguirrep/offensive-docker-vps

offensive-docker-vps

Создайте VPS на Google Cloud Platform или Digital Ocean легко с включенным Offensive Docker для запуска оценки на цели.

Репозиторий
8320265 лет назадПроверено Kitploit
Поделиться

Offensive Docker VPS

Создайте VPS на Google Cloud Platform или Digital Ocean для простого использования Offensive Docker и запуска тестирования на целевые системы.

🎉🎉Бонус Digital Ocean🎉🎉 Вы можете зарегистрироваться по моей реферальной ссылке https://m.do.co/c/0d2d40f6a8a1 и получить $100 бесплатного кредита, чтобы попробовать!

Содержание

  • Требования
  • Использование
    • 1.- Клонирование репозитория
    • 2.- Учетные данные
      • Для Google Cloud Platform
      • Для Digital Ocean
      • Приватный и публичный SSH-ключи
    • 3.- Полная автоматизация: Terraform и Ansible
      • Google Cloud Platform
      • Digital Ocean
    • 4.- Доступ к VPS
    • 5.- Уничтожение VPS
  • 🛡️ Безопасность
  • ☕ Пожертвования
  • Участие в разработке
  • 📈 Звёзды со временем
  • Лицензия

Требования

  • Установленный Terraform (используемая версия: v0.13.4)
  • Установленный Ansible (используемая версия: 2.9.12)
  • Приватный и публичный SSH-ключи
  • Аккаунт Google Cloud Platform или Digital Ocean.

Использование

1.- Клонирование репозитория

git clone --depth 1 https://github.com/aaaguirrep/offensive-docker-vps.git vps
cd vps

2.- Учетные данные

  • Создайте папку credentials.

    mkdir credentials
    
Для Google Cloud Platform
  • Создайте новый проект.
  • Создайте сервисный аккаунт с ролью "Compute Admin" и загрузите ключ в формате json в папку credentials.
  • Переименуйте ключ в gcp.json
  • Включите "Compute Engine API" для проекта.
Для Digital Ocean
  • Создайте персональный токен доступа с разрешением на запись и скопируйте его. См. руководство
Приватный и публичный SSH-ключи
  • В папке credentials выполните в терминале ssh-keygen -t rsa -f offensive. Пустая парольная фраза подойдет.
  • Будут созданы два файла: приватный и публичный ключи.

3.- Полная автоматизация: Terraform и Ansible

Google Cloud Platform
  • Зайдите в папку gcp и измените следующее значение:
    • В файле main.tf измените значение project на ваш project-id.
  • Выполните следующие команды:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • Скопируйте значение external_ip

Примечание: Используются тип инстанса n1-standard-1 и регион us-central1. Вы можете изменить значения в файлах server.tf и main.tf.

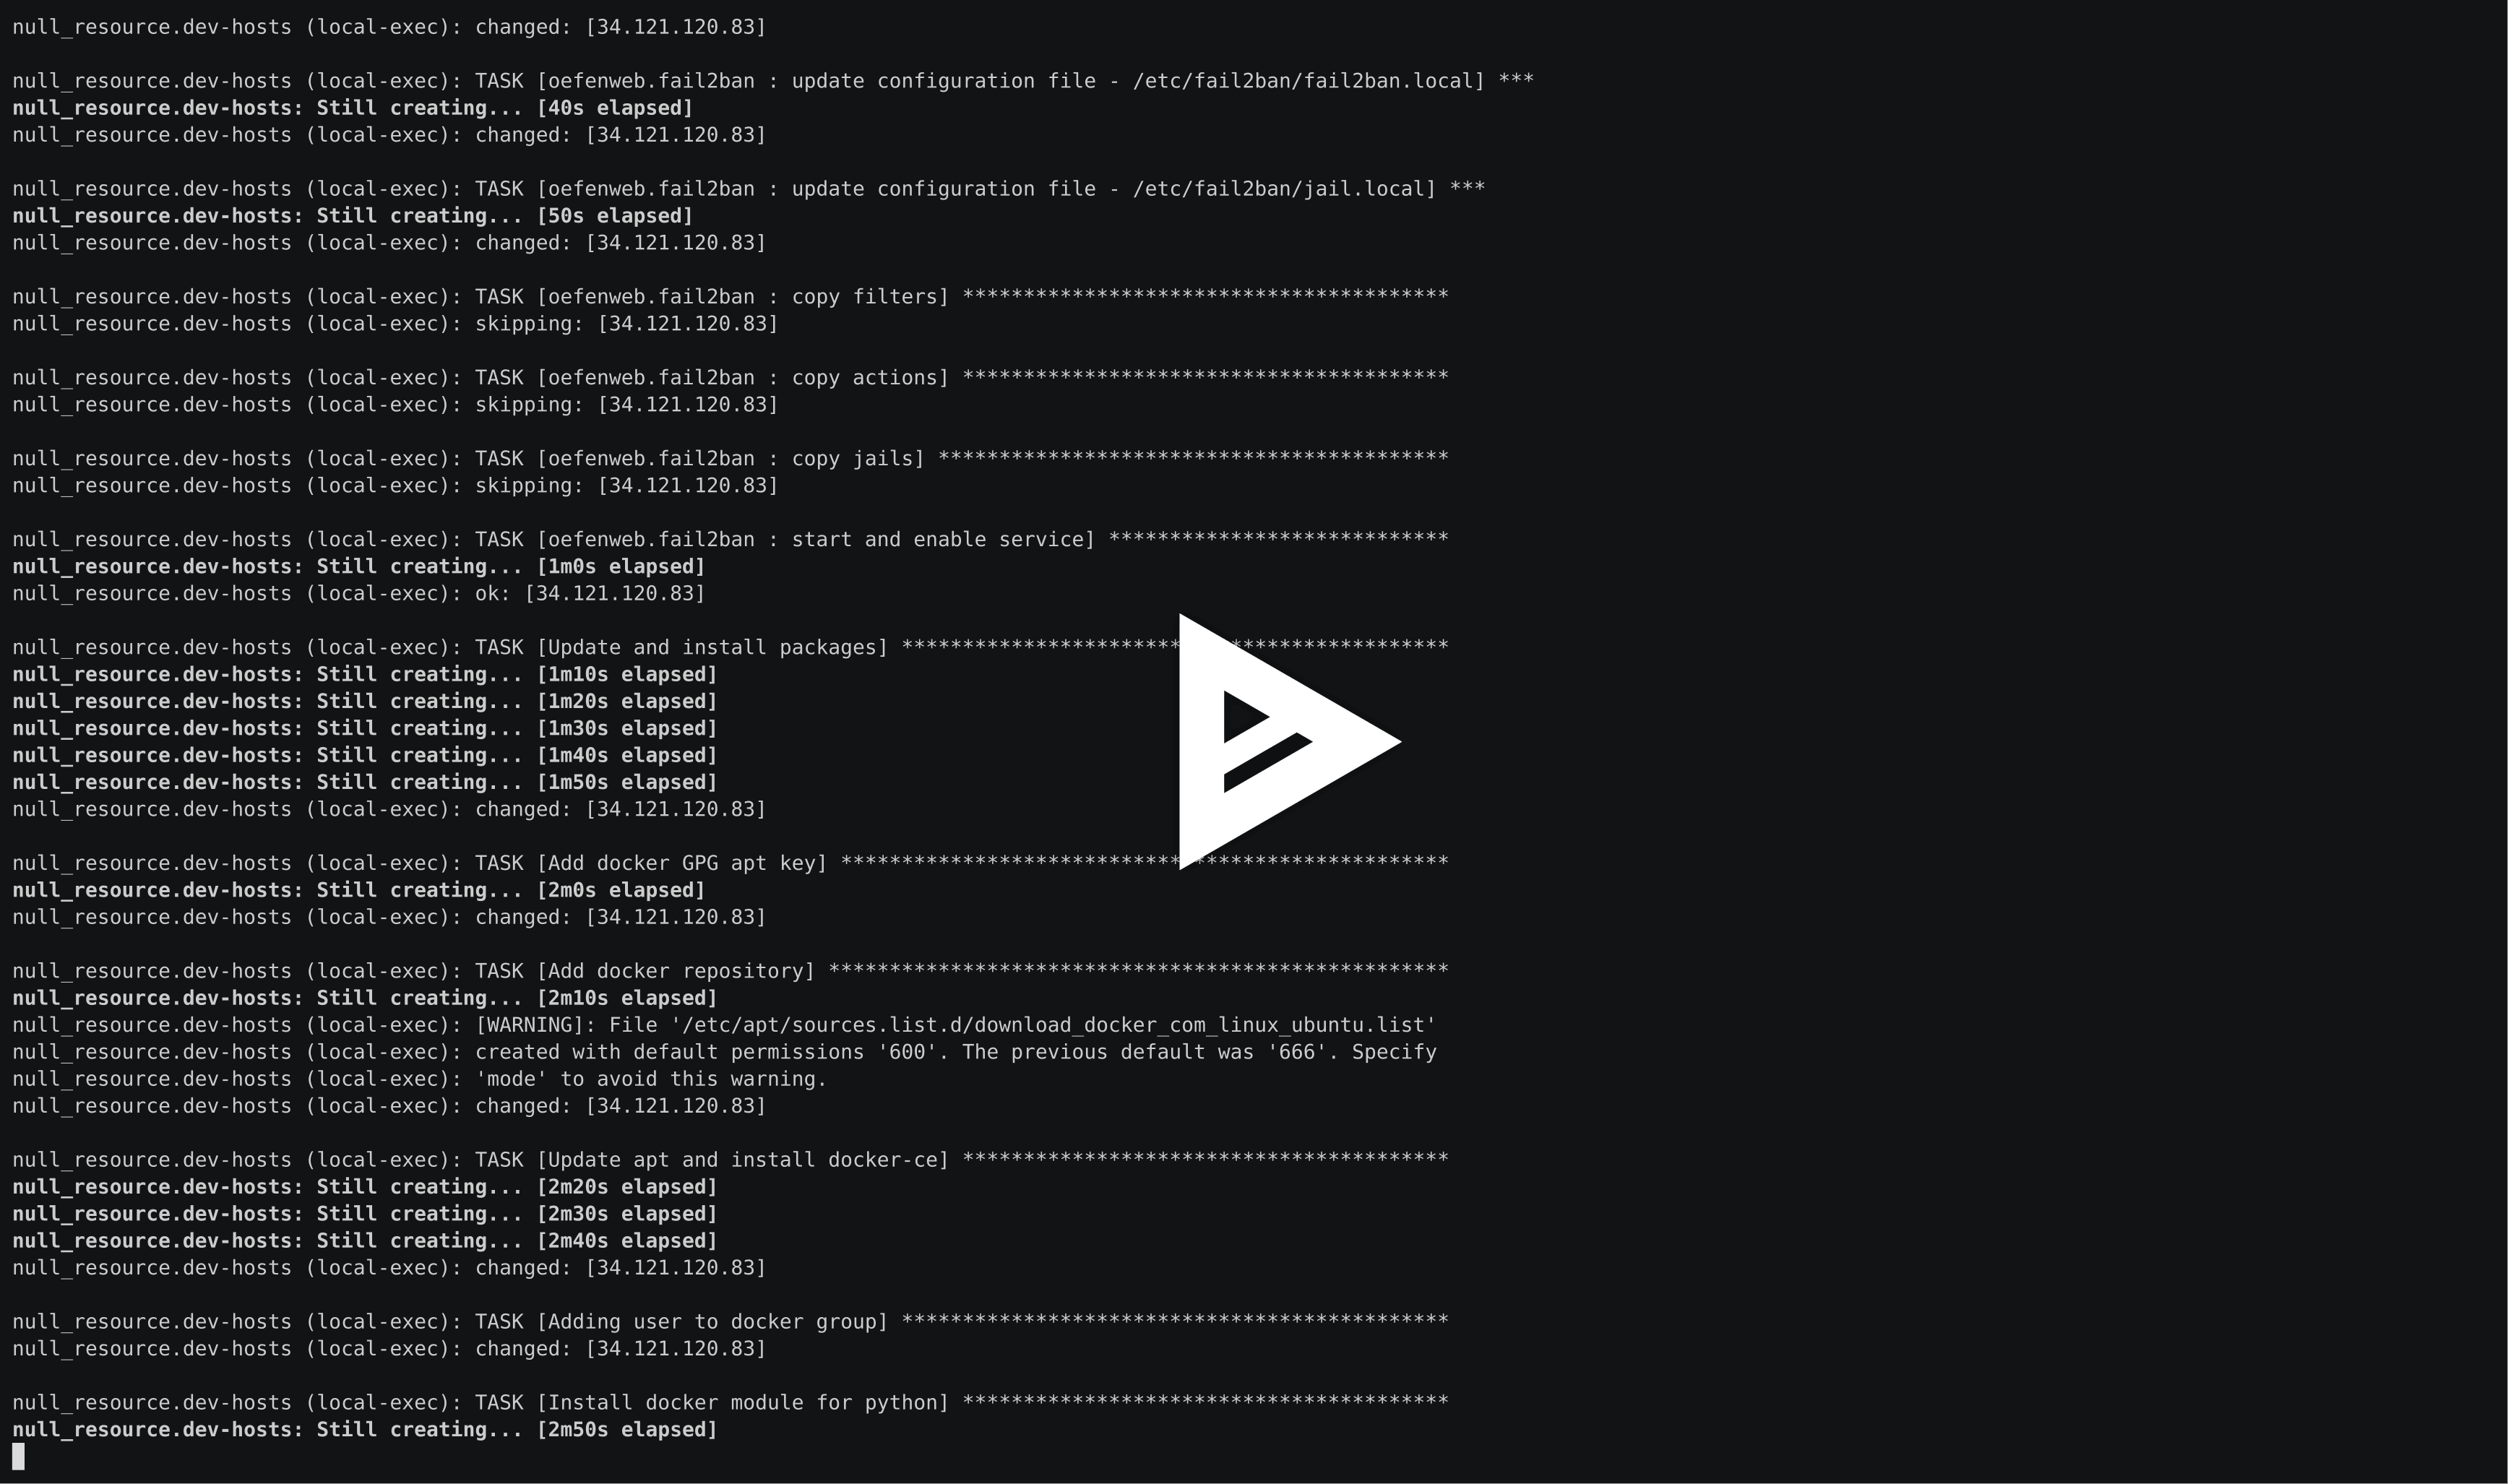
Демонстрация asciicast
Digital Ocean
  • Зайдите в папку digital-ocean
  • Со скопированным персональным токеном доступа выполните export TF_VAR_do_token="Personal_Access_Token_Here"
  • Выполните следующие команды:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • Скопируйте значение external_ip

Примечание: Используются тип droplet s-2vcpu-4gb и регион nyc3. Вы можете изменить значения в файлах server.tf и variables.tf.

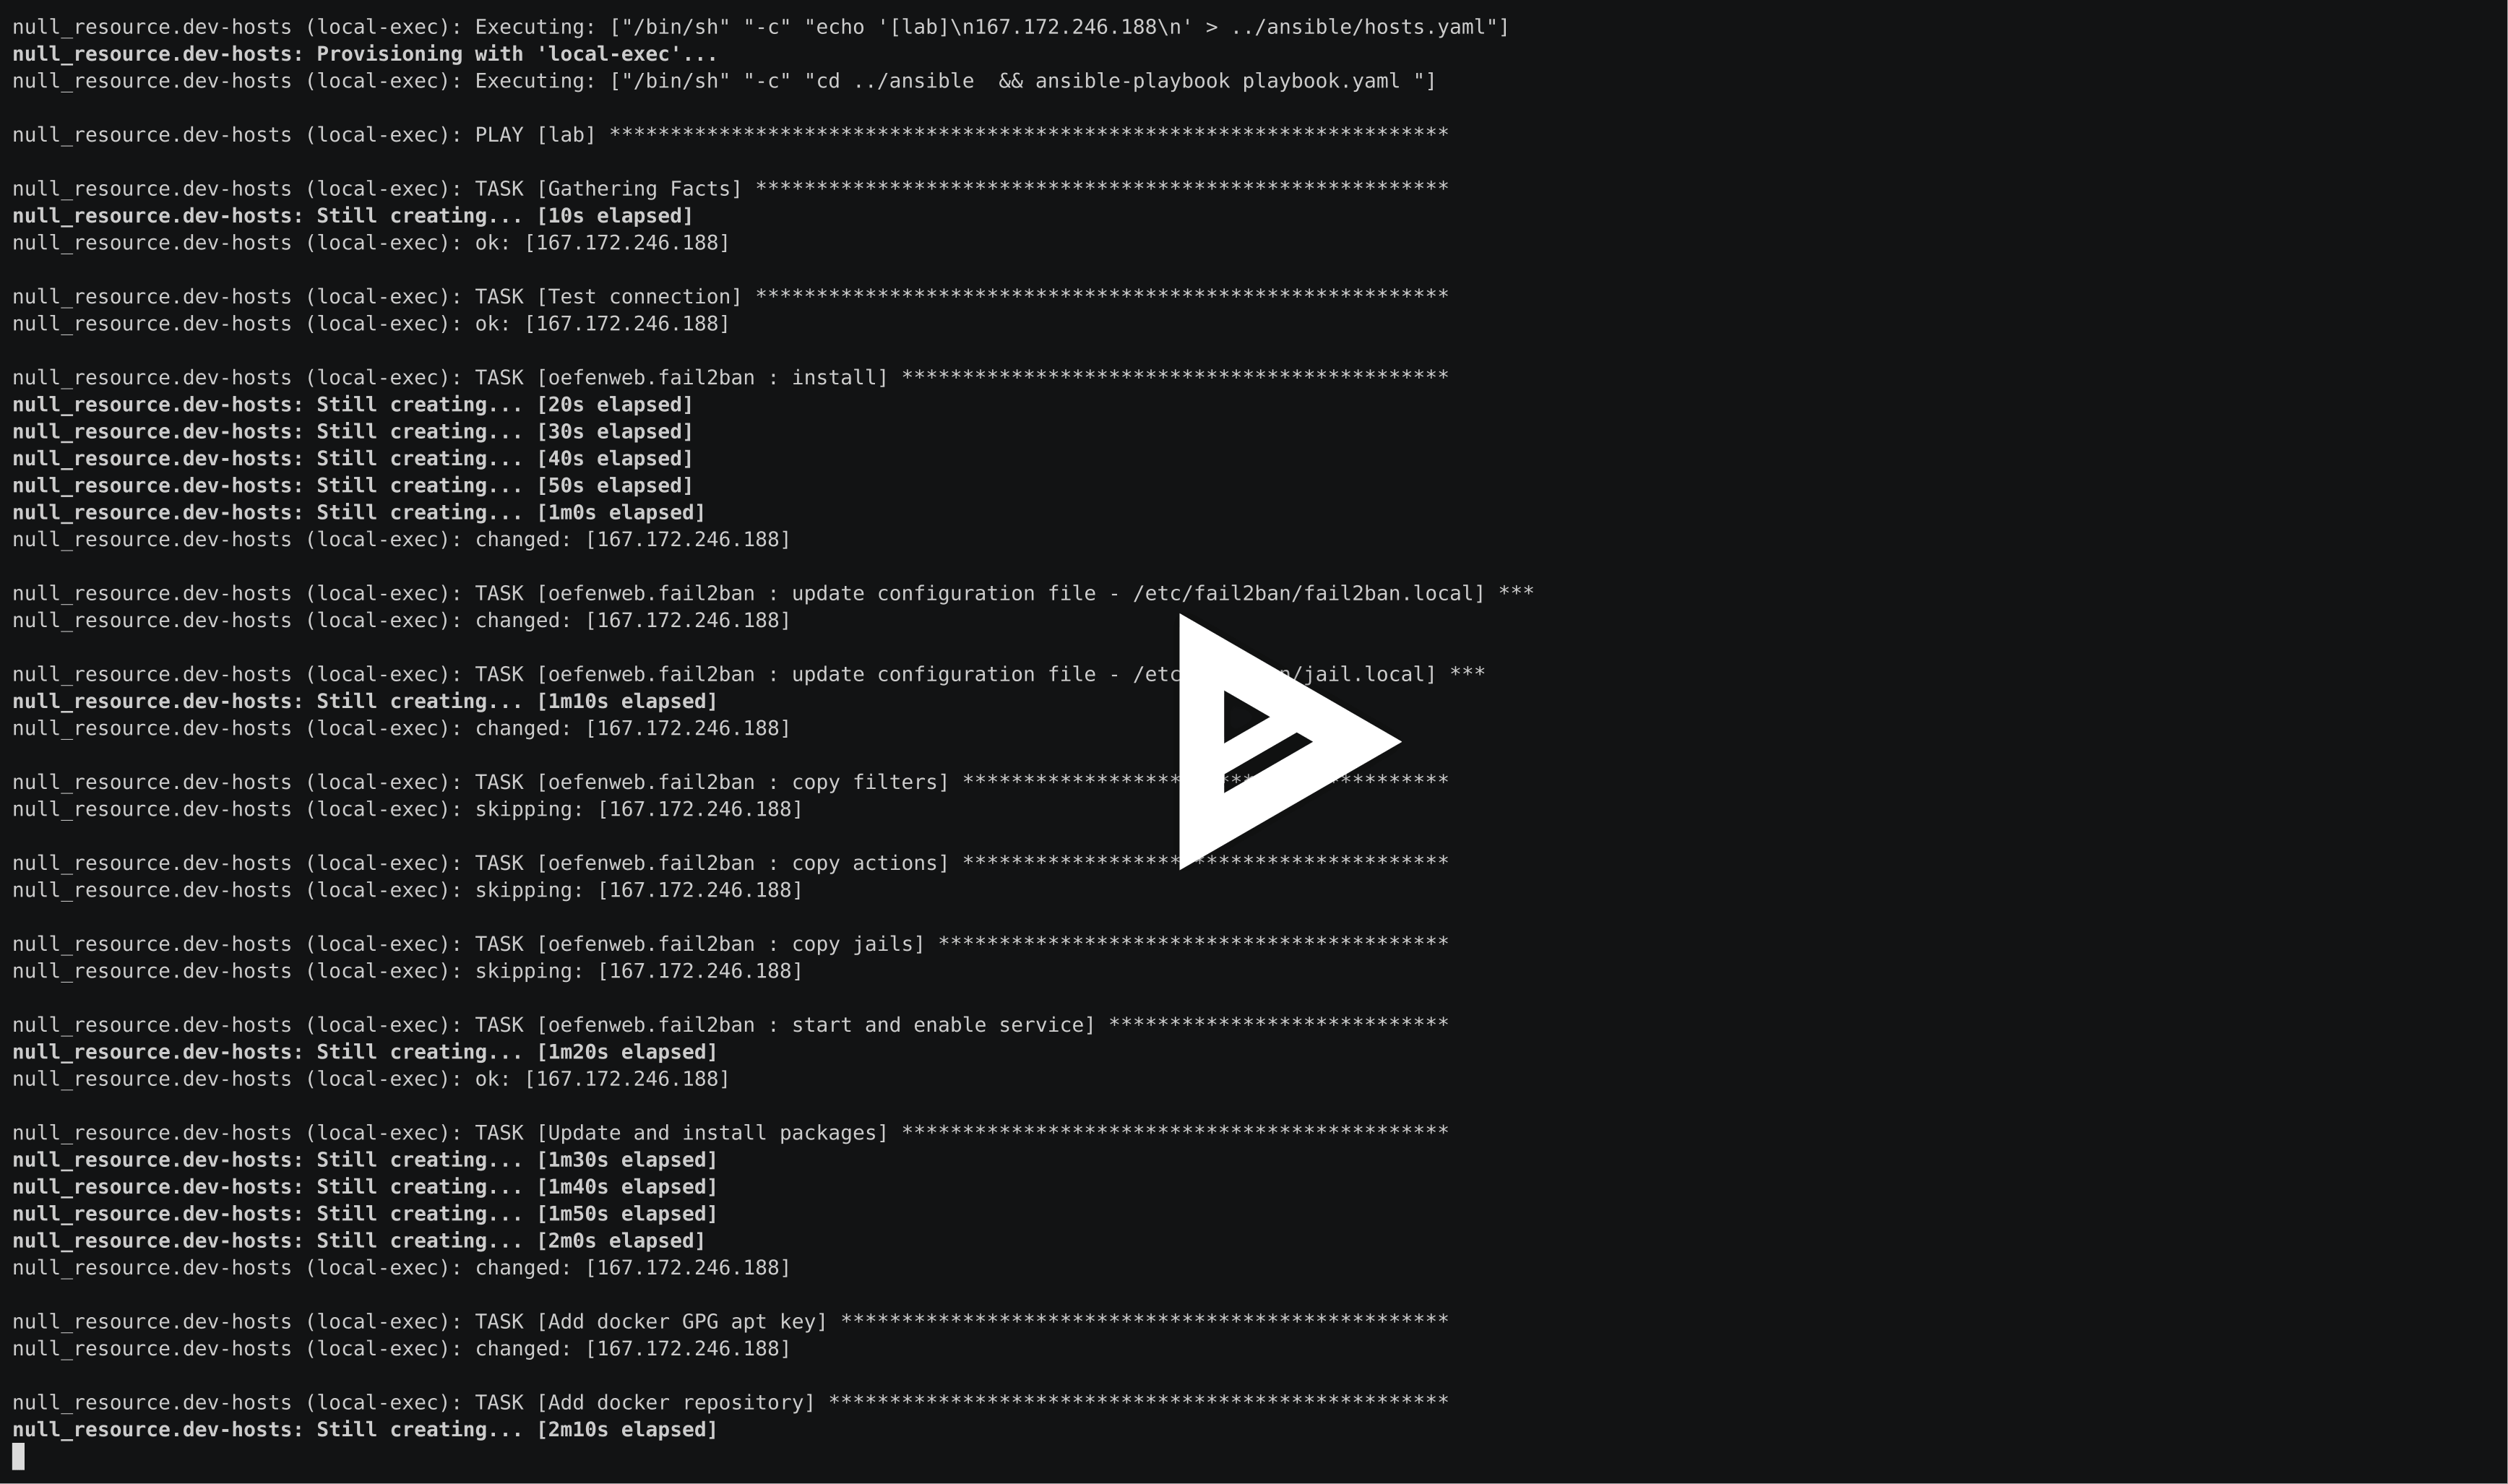
Демонстрация asciicast
4.- Доступ к VPS

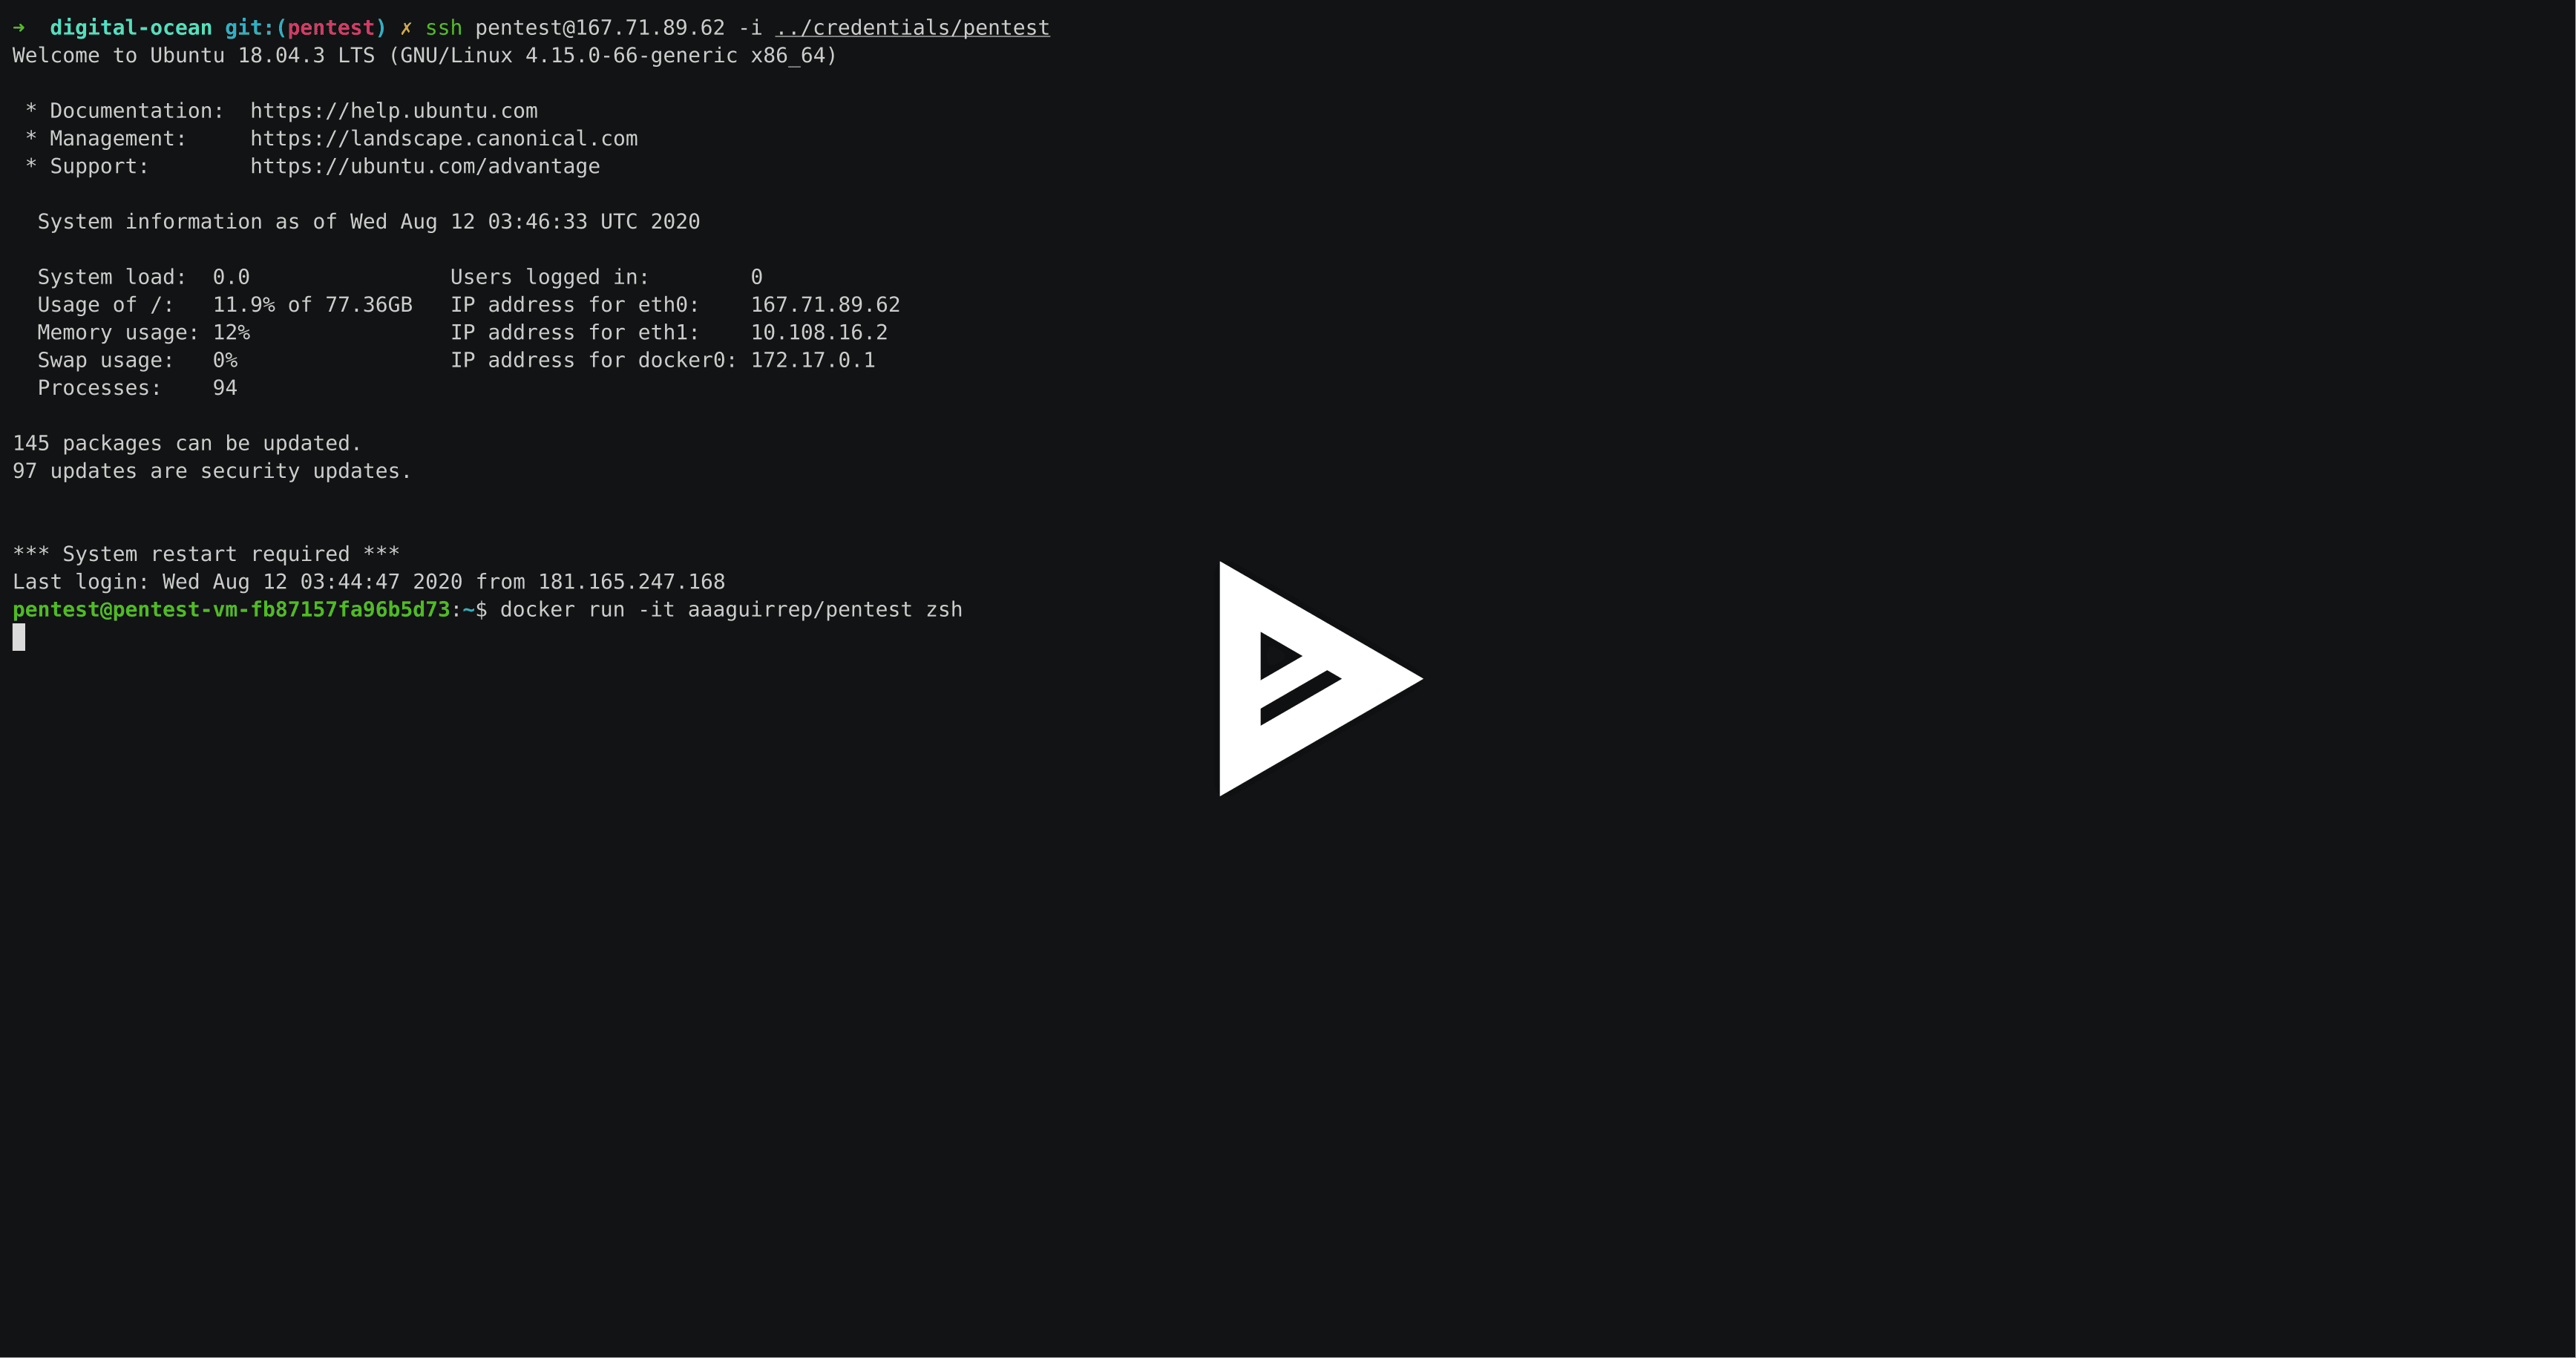
  • В папке gcp или digital-ocean выполните следующую команду. Замените x.x.x.x на скопированное значение external_ip.
# Access to VPS
$ ssh [email protected] -i ../credentials/offensive

Демонстрация asciicast
5.- Уничтожение VPS

  • В папке gcp или digital-ocean выполните следующую команду.
# Destroy the resource
$ terraform destroy -auto-approve

⚠️Примечание: Для Digital Ocean, если у вас нет VPC по умолчанию в используемом регионе, появится ошибка при уничтожении VPC, но это не страшно, остальные ресурсы будут уничтожены.

🛡️ Безопасность

Установлен сервис fail2ban для защиты от перебора паролей и блокировки неавторизованных пользователей. 👻👻

☕ Пожертвования

Спасибо за ваши пожертвования, они всегда ценятся.
Buy me a coffee

Участие в разработке

Руководство по участию

📈 Звёзды со временем

Stargazers over time

Лицензия

MIT

Copyright (c) 2020, Arsenio Aguirre

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →