
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/6mile/nextjs-cve-2025-29927
Сканеры уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеАутентификацияНеправильная Конфигурация
GitHub6mile/nextjs-cve-2025-29927

nextjs-CVE-2025-29927

Шаблон Nuclei для обнаружения CVE-2025-29927 — уязвимости обхода аутентификации в Next.js

Репозиторий
193301 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

nextjs-CVE-2025-29927

Шаблон Nuclei для обнаружения CVE-2025-29927 — уязвимости обхода аутентификации в Next.js. Если вы хотите понять, как именно работает эта уязвимость, можете прочитать отличную статью оригинальных исследователей здесь

Этот шаблон довольно прост. Он делает две вещи: сначала определяет, что сайт использует Next.js, а затем проверяет, использует ли цель промежуточное ПО (middleware) по наличию определённых заголовков ответа. Этот шаблон выявляет случаи, когда оба условия выполняются на основе HTTP-заголовков. Я написал этот шаблон, чтобы помочь командам быстро искать CVE-2025-29927 в своих веб-приложениях; любое другое использование этого шаблона строго не рекомендуется.

Отказ от ответственности

Этот шаблон не найдёт каждое приложение, уязвимое к CVE-2025-29927. Шаблон не передаёт x-middleware-subrequest: true для проверки возможности атаки на приложение. Кроме того, важно отметить, что положительное совпадение обоих условий НЕ означает, что приложение точно уязвимо. Если ваше приложение не использует заголовки ответов middleware, оно не будет обнаружено этим шаблоном. С другой стороны, поскольку невозможно определить версию используемого Next.js, мой шаблон будет помечать как уязвимые и те приложения, которые уже получили исправление.

Установка Nuclei

Если вы раньше не пользовались Nuclei, следуйте инструкциям здесь: https://github.com/projectdiscovery/nuclei

Использование шаблона nextjs-CVE-2025-29927 в Nuclei

Вам, вероятно, потребуется добавить параметр -fr для включения "следования перенаправлениям".

nuclei -u https://example.com -t ./CVE-2025-29927-6mile.yaml -fr
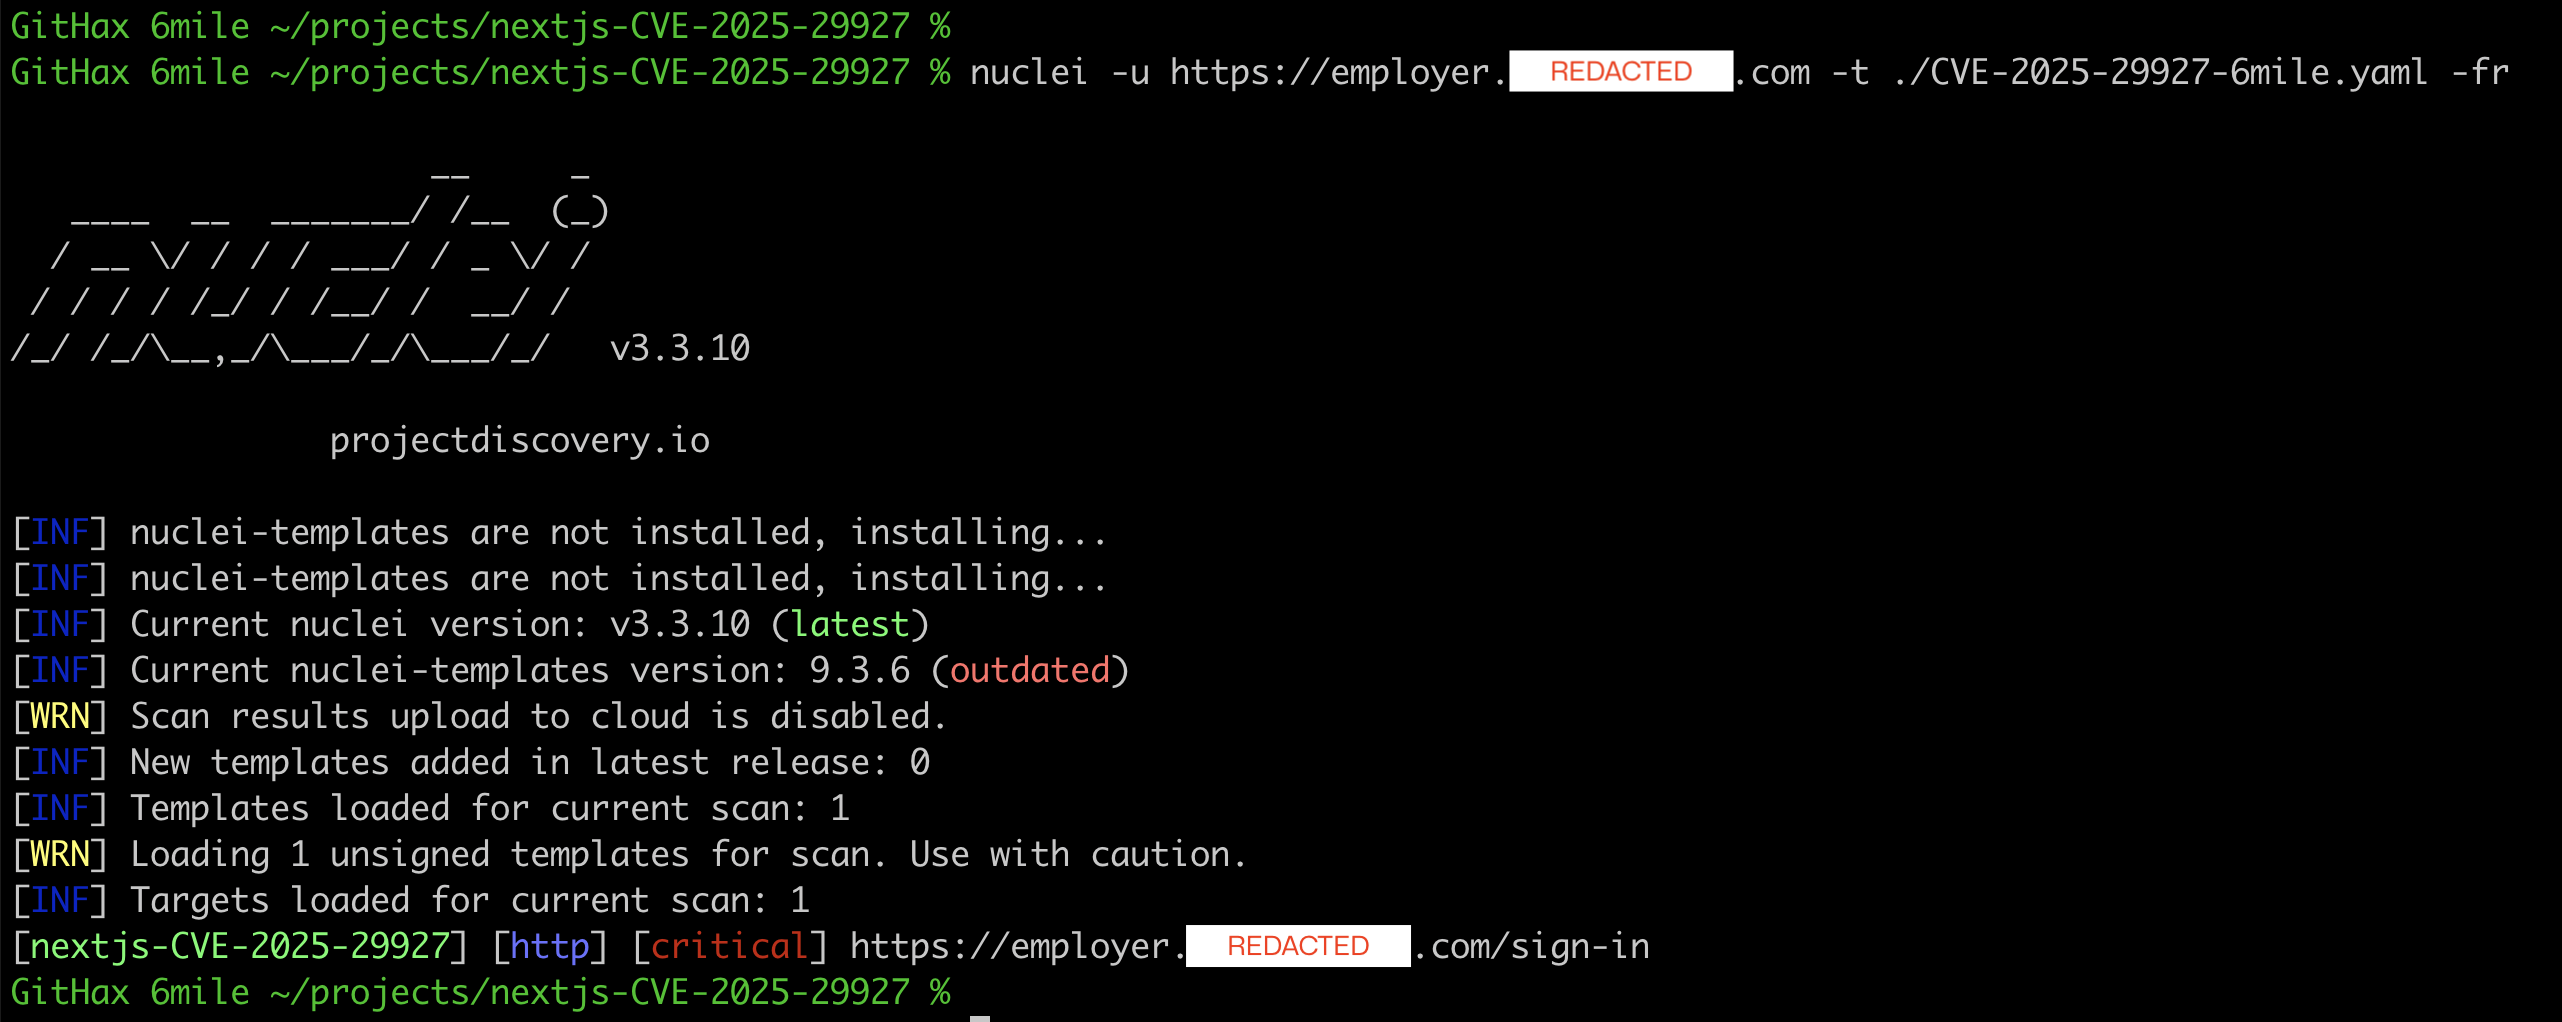
nextjs-CVE-2025-29927-pic

Используйте аргумент -l в Nuclei для загрузки списка URL-адресов из файла.

nuclei -l websites.list -t ./CVE-2025-29927-6mile.yaml -fr -silent
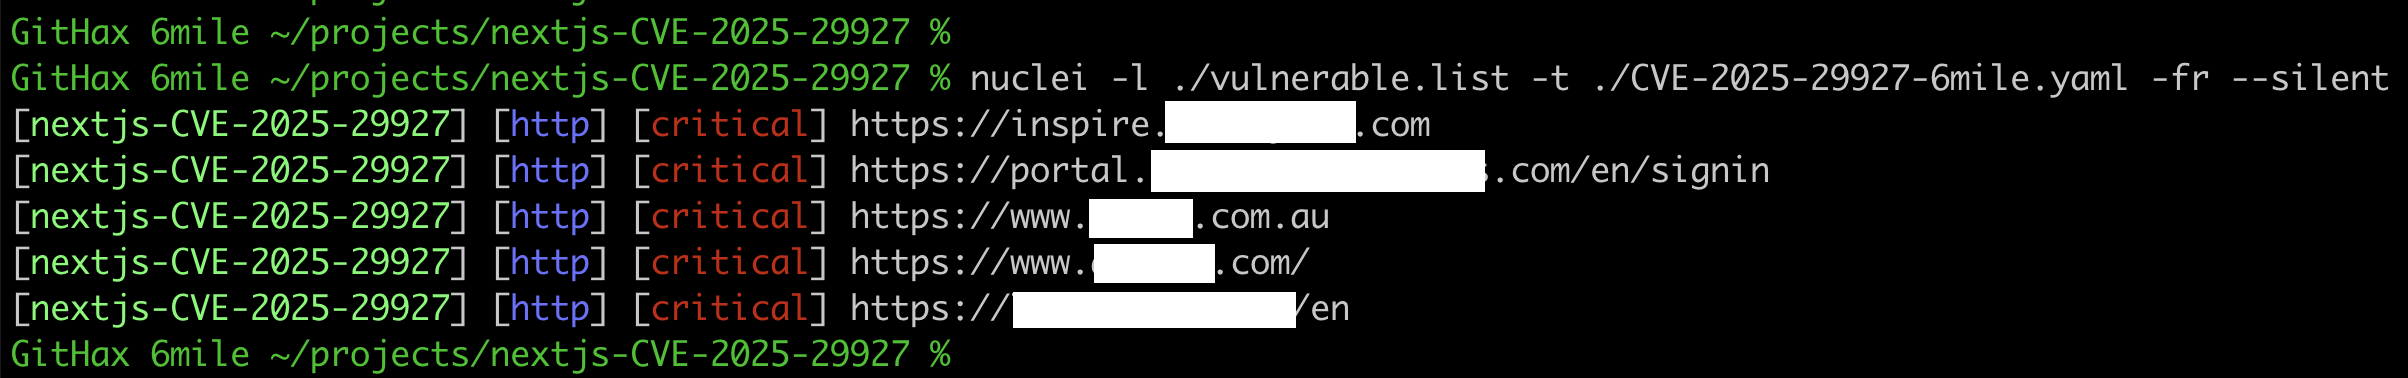
nextjs-CVE-2025-29927-pic2

Скачать инструмент






