 1n3/attacksurfacemanagement

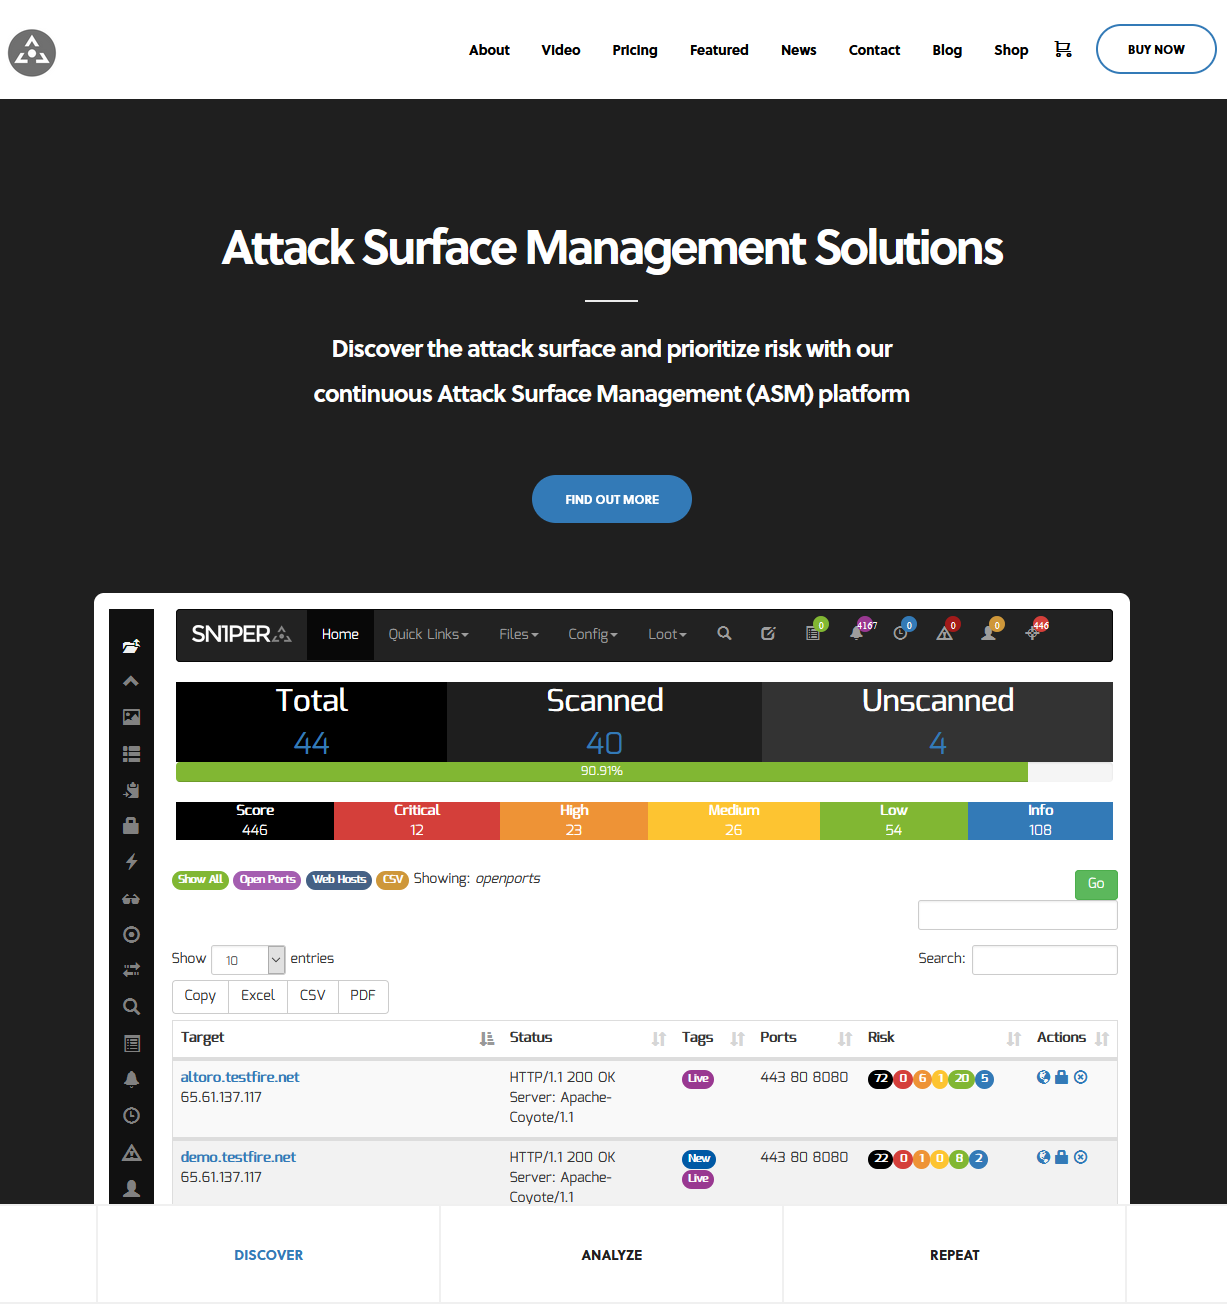
Обнаружьте поверхность атаки и расставьте приоритеты рисков с помощью нашей платформы непрерывного управления поверхностью атак (ASM) - Sn1per Professional #pentest #redteam #bugbounty


Обнаружьте поверхность атаки и расставьте приоритеты рисков с помощью нашей платформы непрерывного управления поверхностью атаки (ASM) — Sn1per Professional. Для получения дополнительной информации перейдите на https://sn1persecurity.com.
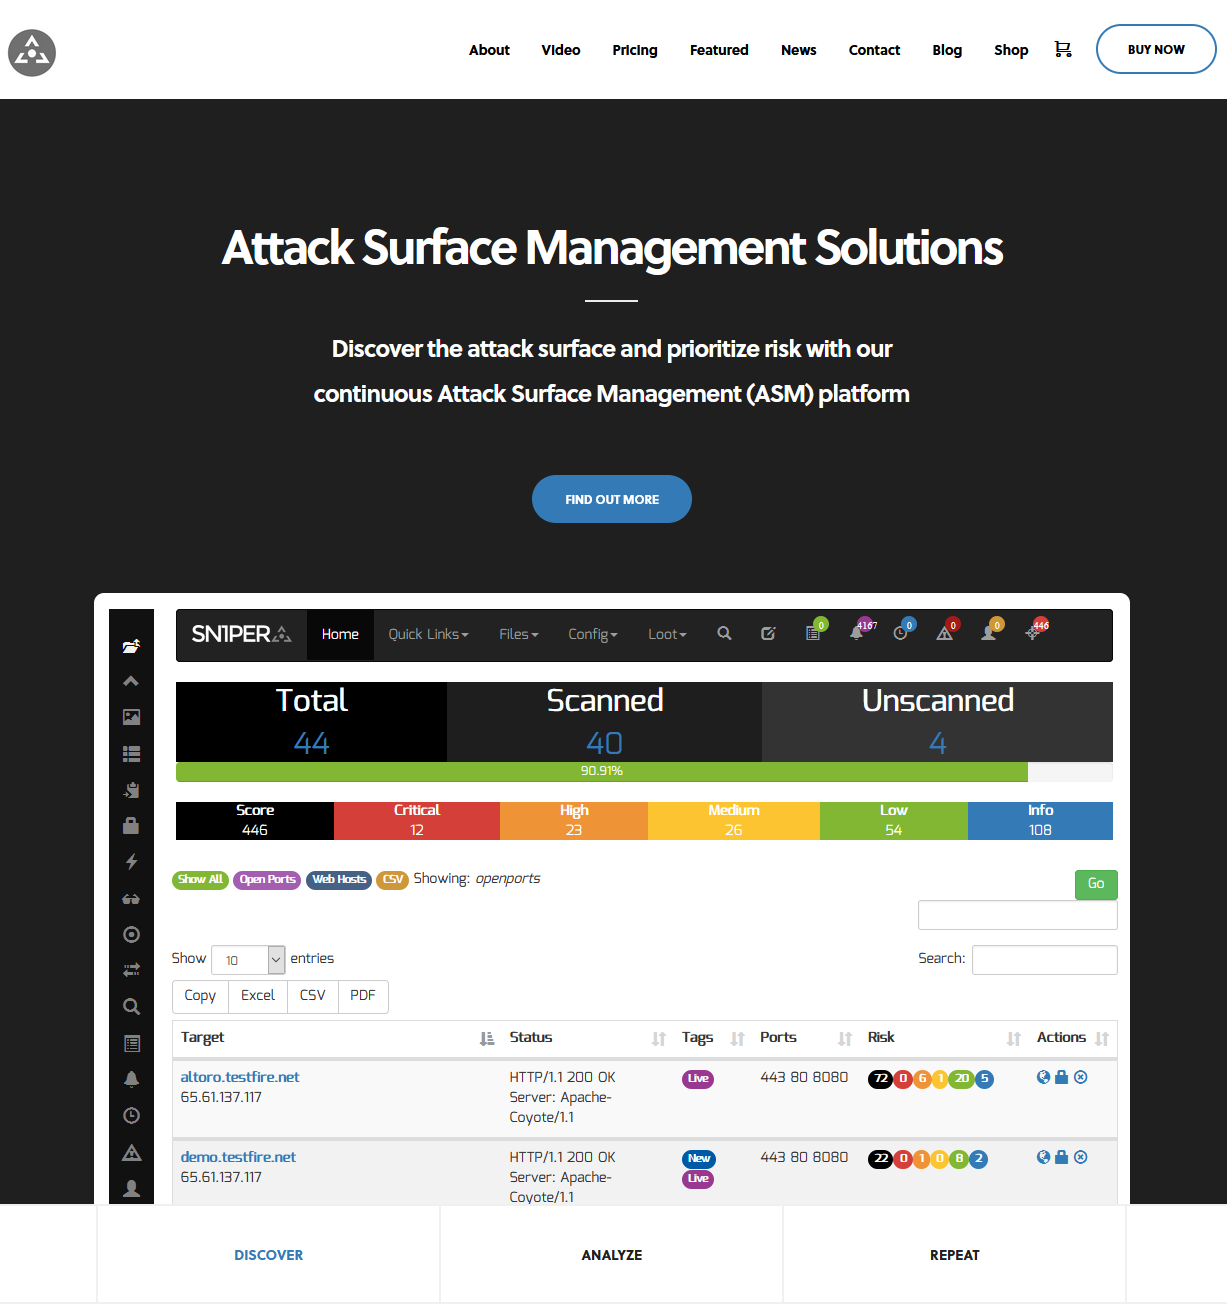
Легко обнаруживайте поверхность атаки (IP-адреса, доменные имена, открытые порты, HTTP-заголовки и т.д.).
Автоматизируйте обнаружение уязвимостей и этичную эксплуатацию с помощью новейших хакерских инструментов и инструментов безопасности с открытым исходным кодом.
Выполняйте визуальную разведку всех хостов в вашем рабочем пространстве с помощью виджета слайд-шоу и миниатюр.
Ищите, сортируйте и фильтруйте DNS, IP, заголовки, статус, серверные заголовки, WAF и открытые TCP/UDP порты всей инвентаризации поверхности атаки.
Укрепляйте возможности реагирования и обнаружения «синей команды» против автоматизированных методов тестирования на проникновение.
Храните и получайте доступ к нескольким заметкам в одном месте, чтобы управлять данными и поддерживать порядок.
Быстро сканируйте новейшие уязвимости и CVE, используя современные коммерческие сканеры и сканеры с открытым исходным кодом.
Запускайте сканирование веб-приложений через Burpsuite Professional 2.x, Arachni и Nikto.
Экспортируйте весь список хостов поверхности атаки и отчеты об уязвимостях в форматы CSV, XLS или PDF для фильтрации, сортировки и просмотра всех данных поверхности атаки.
Автоматически собирайте онлайн-документы, метаданные, адреса электронной почты и контактную информацию.
Планируйте сканирования ежедневно, еженедельно или ежемесячно для непрерывного отслеживания изменений.
Легко автоматизируйте обнаружение поверхности атаки и сканирование новейших уязвимостей и CVE.
Получайте уведомления об изменениях статуса сканирования и хостов, изменениях URL и доменов, а также о новых обнаруженных уязвимостях.
Получите список всех DNS-записей, уязвимых для угонки доменов.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
В новой консоли Docker выполните следующие команды.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update
