Сканер CVE-2024-2997


Обзор
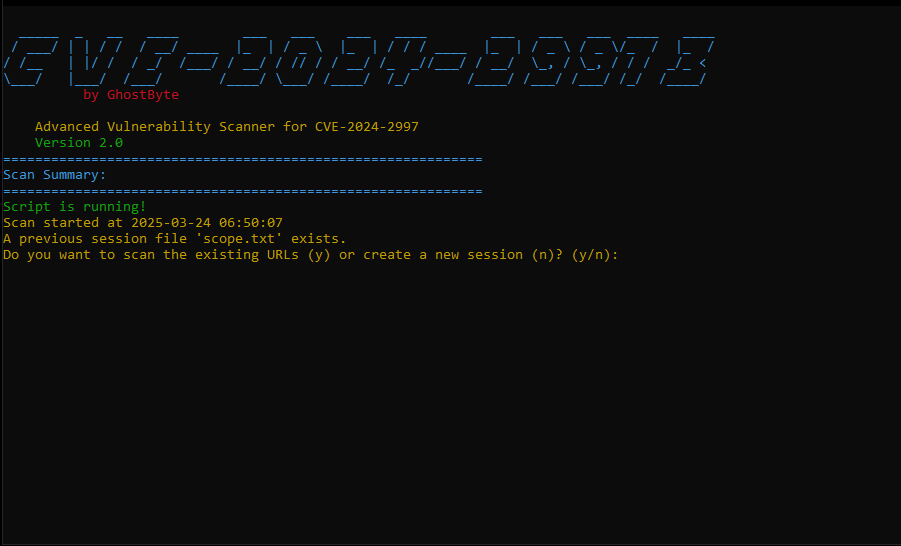
Сканер CVE-2024-2997 — это продвинутый сканер уязвимостей, предназначенный для обнаружения уязвимости внедрения команд в веб-приложениях. Этот инструмент помогает специалистам по безопасности выявлять потенциальные риски безопасности в их приложениях.
Отказ от ответственности
Этот инструмент предназначен только для образовательных целей. Используйте его только на тех приложениях, которыми вы владеете или на тестирование которых получили разрешение. Автор не несет ответственности за любое неправомерное использование или ущерб, причиненный этим инструментом.
Возможности
- Высокопроизводительное сканирование: Использует многопоточность (до 20 потоков) для быстрого сканирования
- Полная генерация URL: Генерирует широкий спектр потенциально уязвимых URL
- Отслеживание прогресса в реальном времени: Показывает ход сканирования с динамической шкалой прогресса
- Детальная отчетность: Создает текстовые и HTML-отчеты о результатах сканирования
- Классификация уязвимостей: Разделяет находки по уровню уверенности (Низкий, Средний, Высокий, Критический)
- Умное обнаружение: Выявляет как CVE-2024-2997, так и аналогичные уязвимости
- Пакетная обработка: Обрабатывает URL партиями для предотвращения перегрузки системы
- Настраиваемые параметры: Регулируемые потоки, тайм-ауты, задержки и размеры партий
- HTML-отчеты с темной темой: Профессиональные современные отчеты с детальной информацией об уязвимостях
- Управление сессиями: Возможность сохранения и возобновления сеансов сканирования
Установка
- Клонируйте репозиторий:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- Запустите скрипт с параметрами командной строки:
python CVE-2024-2997.py -u http://example.com -v
- Или запустите в интерактивном режиме и следуйте инструкциям на экране:
python CVE-2024-2997.py
Параметры командной строки
Сканер поддерживает следующие параметры командной строки:
| Параметр | Описание |
|---|
-u, --url | Базовый URL для сканирования |
-p, --proxy | URL прокси (например, http://127.0.0.1:8080) |
-v, --verbose | Включить подробный режим |
-o, --output | Файл вывода для уязвимых URL (по умолчанию: sus.txt) |
-d, --details | Файл вывода для деталей уязвимостей (по умолчанию: vulnerable_details.txt) |
-s, --scan-delay | Задержка сканирования в секундах (по умолчанию: 0.1) |
-t, --threads | Количество потоков (по умолчанию: 20) |
-r, --resume | Возобновить сканирование из существующего scope.txt |
--timeout | Тайм-аут запроса в секундах (по умолчанию: 5) |
--user-agent | Пользовательская строка User-Agent |
--batch-size | Количество URL в каждой партии для сканирования (по умолчанию: 50) |
Как это работает
- Скрипт выводит ASCII-баннер и запускает процесс сканирования.
- Проверяется наличие файла предыдущей сессии
scope.txt:
- Если файл существует, пользователь может продолжить сканирование URL из предыдущей сессии или начать новую сессию.
- Если файла нет, начинается новая сессия.
- Пользователь вводит базовый URL (или указывает его через командную строку).
- Скрипт генерирует широкий спектр URL на основе базового URL, включая:
- Пути администратора
- Конечные точки API
- Пути аутентификации
- Пути управления контентом
- Общие пути CMS
- Известные уязвимые пути
- Сканирование начинается с индикатором прогресса в реальном времени, показывающим статус выполнения.
- Скрипт сканирует каждый URL на уязвимость внедрения команд, отображая результаты в цветовом формате:
- Уязвимые URL отображаются красным цветом с уровнем уверенности.
- Безопасные URL отображаются зеленым цветом (при включенном подробном режиме).
- После сканирования генерируется полный HTML-отчет, содержащий:
- Сводную статистику сканирования
- Детали уязвимостей с уровнями уверенности
- Визуальные индикаторы серьезности уязвимости
- Адаптивный дизайн в темной теме
Понимание результатов
Сканер классифицирует уязвимости по уровню уверенности:
- Критический: Уязвимость подтверждена несколькими полезными нагрузками
- Высокий: Обнаружены сильные индикаторы уязвимости
- Средний: Обнаружена потенциальная уязвимость или подобная проблема
- Низкий: Слабые индикаторы, требующие дальнейшего исследования
Выходные файлы
- sus.txt: Содержит список уязвимых URL
- vulnerable_details.txt: Содержит подробную информацию о каждой уязвимости
- report.html: Интерактивный HTML-отчет с полными результатами сканирования
- scope.txt: Содержит все сгенерированные URL для текущей/предыдущей сессии
- response_*.txt: Содержит необработанные ответы от уязвимых конечных точек (для подтвержденных уязвимостей)
Сообщество
Присоединяйтесь к нашему сообществу в Discord для получения обновлений, поддержки и обсуждений:
Лицензия
Этот проект лицензирован под лицензией MIT — подробности см. в файле LICENSE.
 0xuho/cve-2024-2997

