
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-0300 — Экспертное заключение и технический анализ CVE-2026-0300 — критической неаутентифицированной переполнения буфера RCE в порталах User-ID Palo Alto PAN-OS, с указанием затронутых версий, мер по устранению и рекомендаций по обнаружению. | Kitploit
Инструменты/GitHubGitHub/0xredash/cve-2026-0300
Анализ уязвимостейЭксплуатацияСетевая безопасностьРазведка угрозСтатьи и ИсследованияРеагирование на Инциденты
GitHub0xredash/cve-2026-0300

CVE-2026-0300

Экспертное заключение и технический анализ CVE-2026-0300 — критической неаутентифицированной переполнения буфера RCE в порталах User-ID Palo Alto PAN-OS, с указанием затронутых версий, мер по устранению и рекомендаций по обнаружению.

Репозиторий
11145 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚨 CVE-2026-0300 — критическая неаутентифицированная удалённая среда выполнения кода в Palo Alto Networks PAN-OS

paloalto

Переполнение буфера в User-ID™ Authentication Portal (Captive Portal) — активно эксплуатируется в реальных условиях
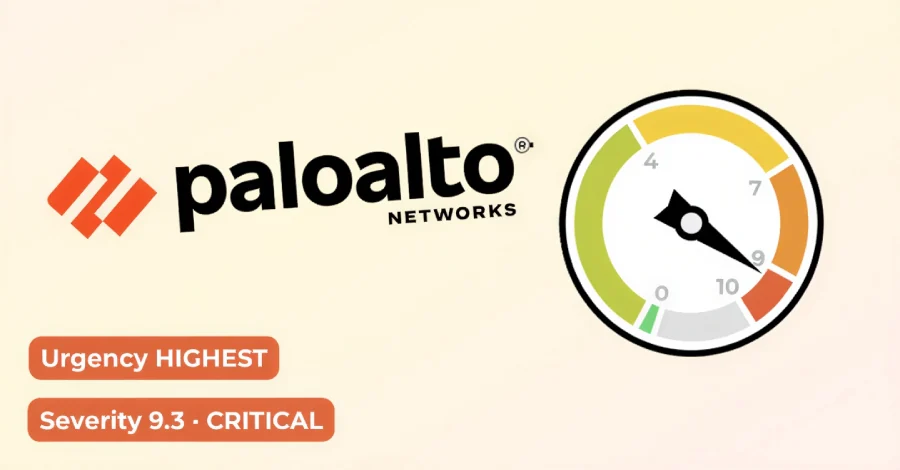
Palo Alto Networks Severity Exploit


📋 Обзор

Критическая уязвимость переполнения буфера (CWE-787) в User-ID Authentication Portal PAN-OS позволяет неаутентифицированным злоумышленникам добиться удалённого выполнения кода с привилегиями root путём отправки специально сформированных пакетов.

Идентификатор CVE: CVE-2026-0300
Оценка CVSS 4.0: 9.3 (критическая)
Срочность: НАИВЫСШАЯ


🛠️ Затронутые продукты

  • Межсетевые экраны серии PA
  • Межсетевые экраны серии VM

Затронутые версии PAN-OS

Ветка PAN-OSЗатронутые версииИсправлено в (ETA)
12.1< 12.1.4-h5, < 12.1.712.1.4-h5 (13 мая)
11.2Все ниже определённых хотфиксовНесколько (13–28 мая)
11.1Все ниже определённых хотфиксовНесколько (13–28 мая)
10.2Все ниже определённых хотфиксовНесколько (13–28 мая)

Не затронуты: Cloud NGFW, Prisma Access, Panorama (в большинстве конфигураций)


🔍 Подробности уязвимости

  • Тип: переполнение буфера (запись за границы)
  • Компонент: User-ID™ Authentication Portal (Captive Portal)
  • Вектор атаки: сетевой (без аутентификации)
  • Требуемые привилегии: отсутствуют
  • Взаимодействие с пользователем: отсутствует
  • Воздействие: выполнение произвольного кода на уровне root

Условие эксплуатации: User-ID Authentication Portal должен быть включён и доступен из недоверенных сетей (например, доступен из интернета).
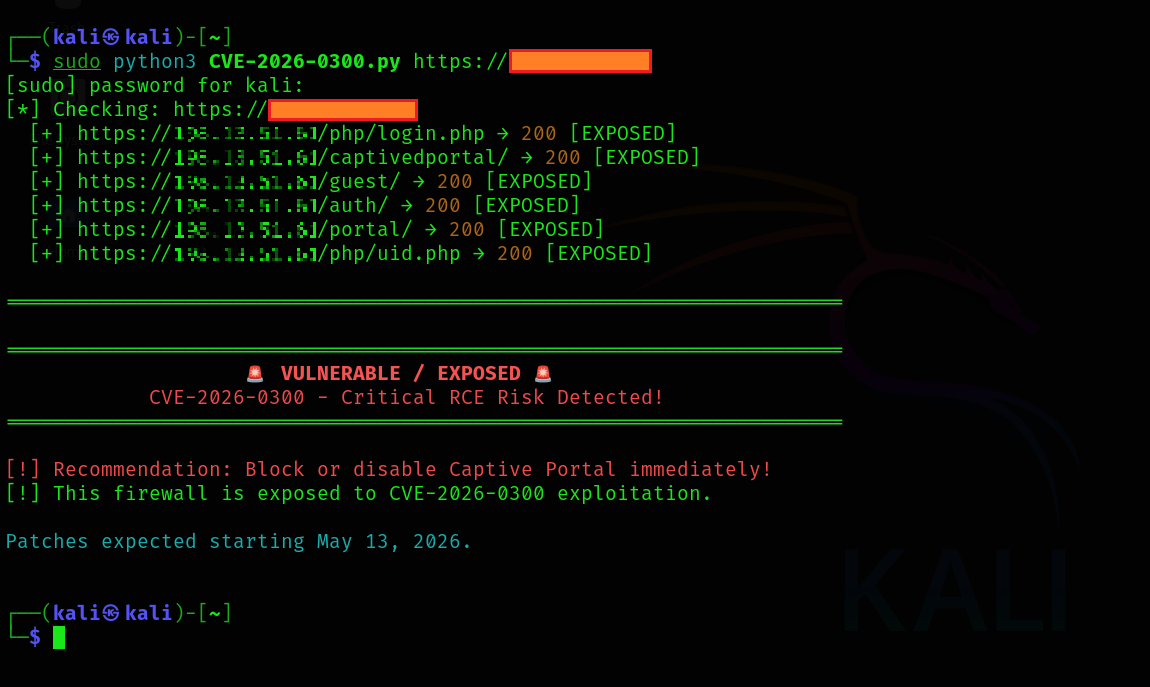
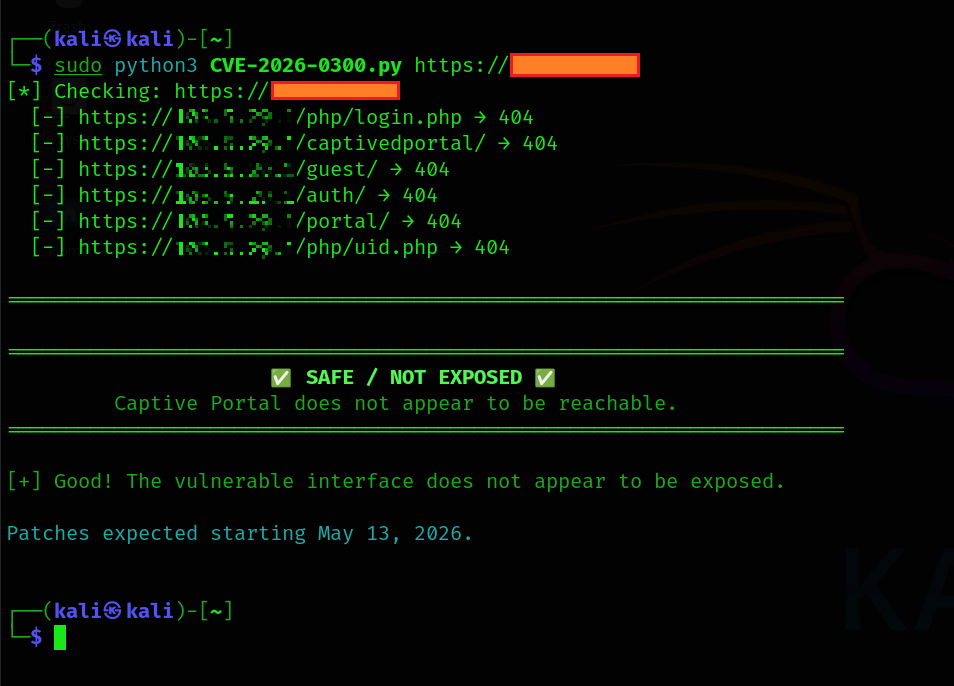
📸 Демонстрация

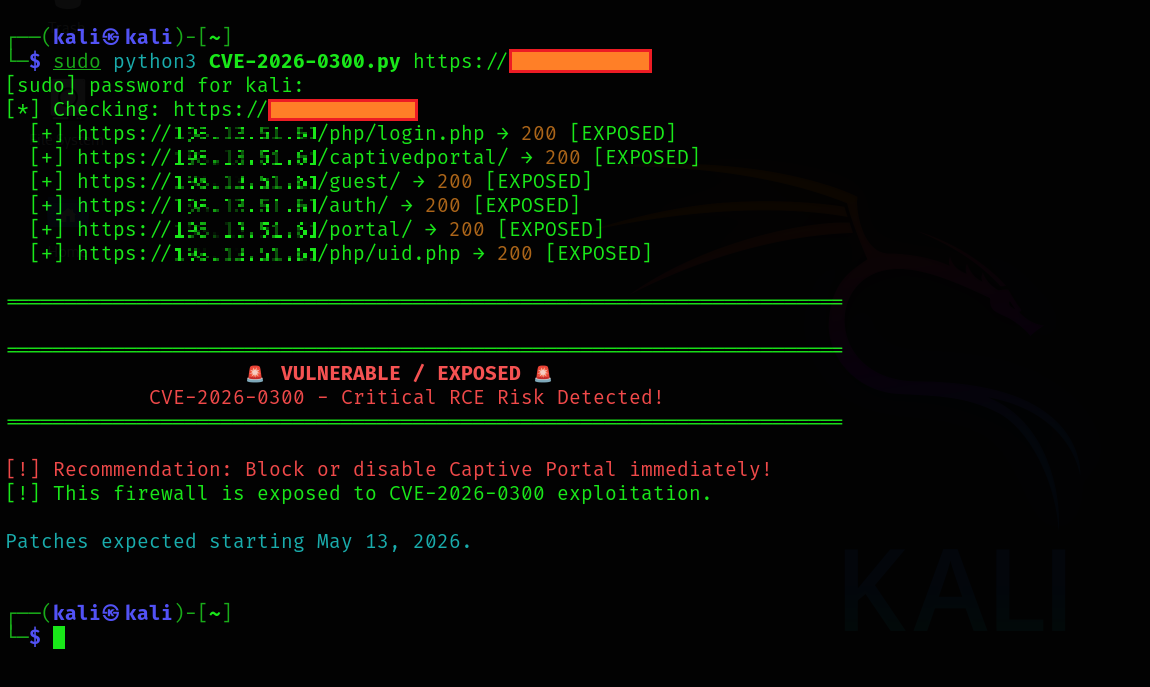
CVE-2026-0300 0 CVE-2026-0300 1

⚠️ Статус эксплуатации

Активно эксплуатируется в реальных условиях (по состоянию на 6 мая 2026 г.).

Наблюдались ограниченные атаки в реальных условиях, нацеленные на открытые порталы User-ID.


🛡️ Меры защиты и обходные решения (требуются немедленные действия)

1. Рекомендуемые обходные решения (до выпуска патчей)

  • Ограничьте доступ к User-ID Authentication Portal только доверенными IP-адресами.
  • Отключите Captive Portal / портал User-ID, если он не требуется.
  • Заблокируйте доступ к порталу на недоверенных интерфейсах (например, с помощью политик безопасности).

2. Установите официальные патчи

Патчи начнут распространяться с 13 мая 2026 г.


📌 Ссылки

  • Официальное уведомление: Palo Alto Networks - CVE-2026-0300
  • The Hacker News: PAN-OS Flaw Under Active Exploitation
  • SecurityWeek: Palo Alto Zero-Day Exploited

🛠️ Советы по обнаружению и поиску

  • Ищите необычный трафик к /php/login.php или конечным точкам Captive Portal.
  • Отслеживайте неожиданные процессы или перезагрузки на межсетевых экранах.
  • Включите предотвращение угроз PAN-OS и строгие политики на основе зон.

Оставайтесь в безопасности — Проверьте доступность вашего межсетевого экрана сегодня.


Последнее обновление: 6 мая 2026 г.

Скачать инструмент