
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-0073 — Проверщик концепции на C++ и эксплойт для CVE-2026-0073 — обхода аутентификации в Android Wireless ADB, позволяющего получить неаутентифицированный удалённый доступ к оболочке на порту 5555. | Kitploit
Инструменты/GitHubGitHub/0xredash/cve-2026-0073
Безопасность AndroidАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеМобильная безопасностьАутентификацияИнструмент Удаленного Доступа
GitHub0xredash/cve-2026-0073

CVE-2026-0073

Проверщик концепции на C++ и эксплойт для CVE-2026-0073 — обхода аутентификации в Android Wireless ADB, позволяющего получить неаутентифицированный удалённый доступ к оболочке на порту 5555.

Репозиторий
515 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🤖 CVE-2026-0073 — Обход аутентификации в беспроводном ADB

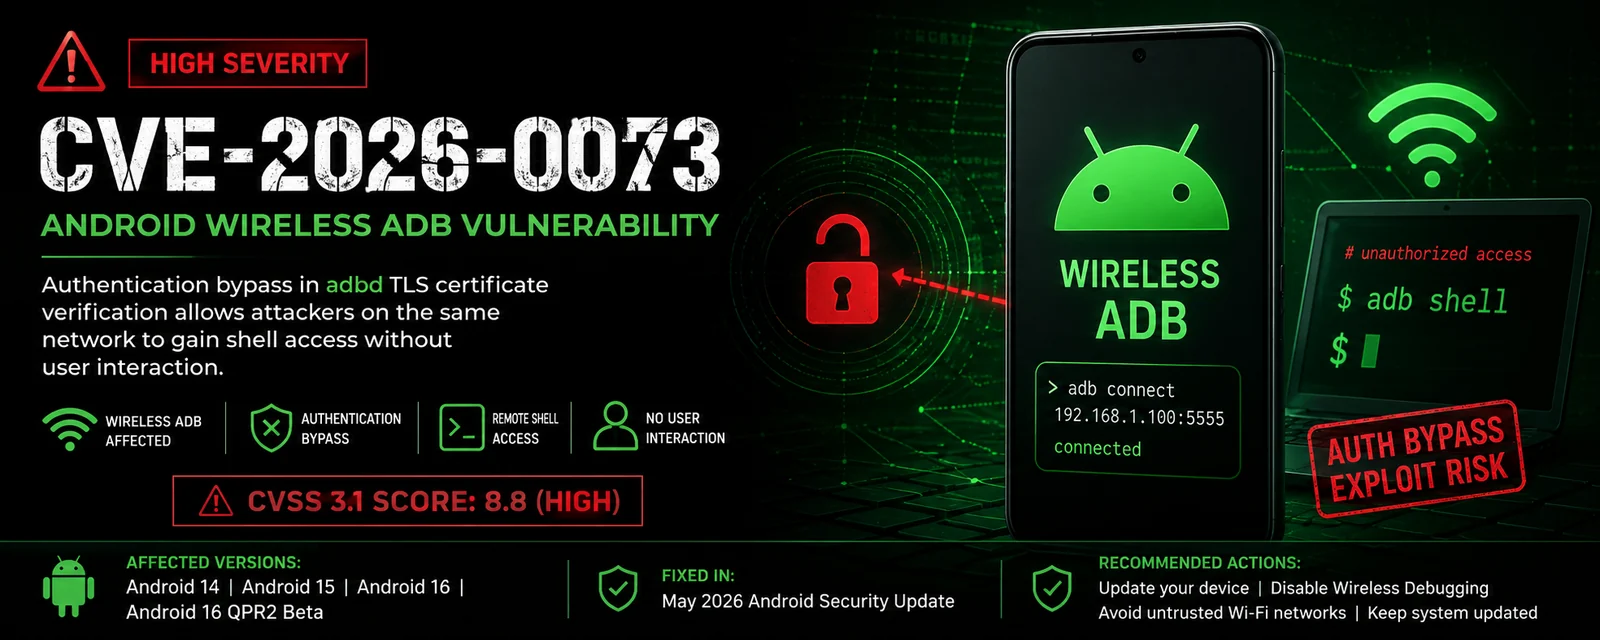
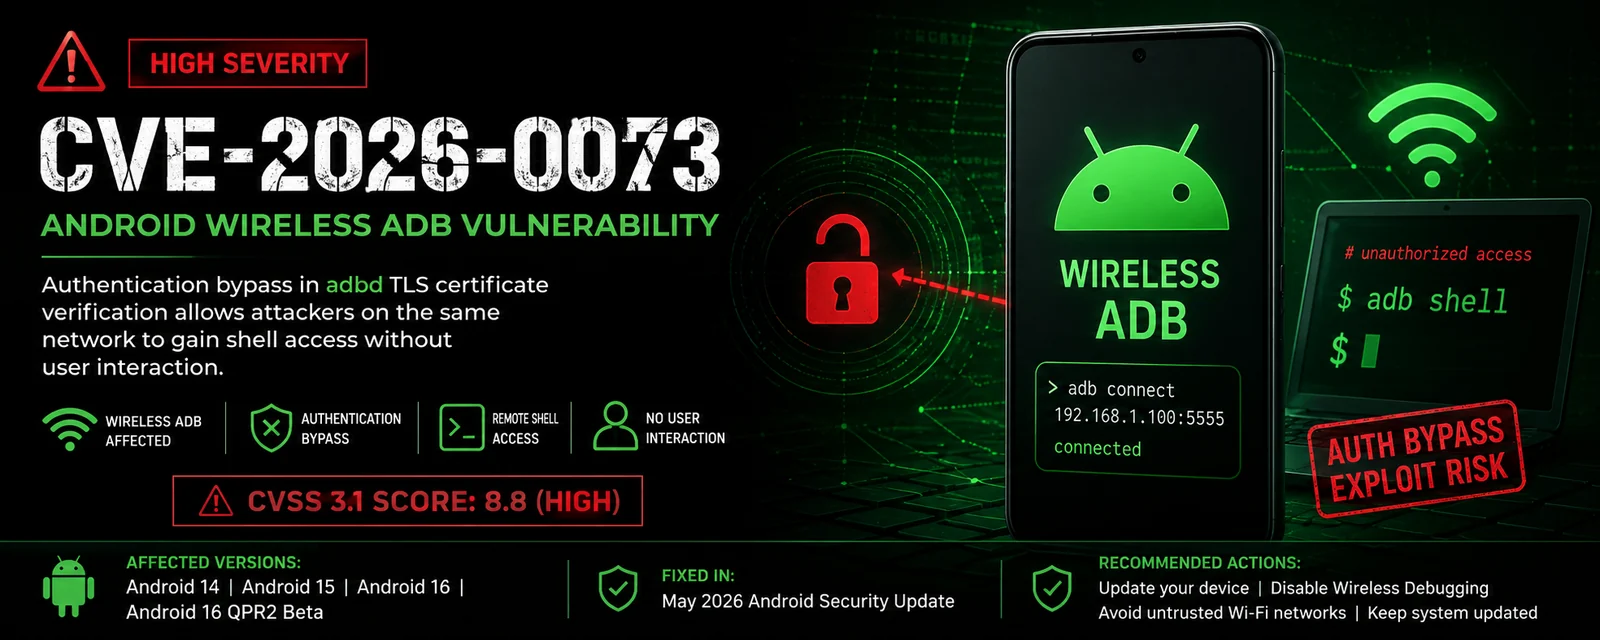
ChatGPT Image May 7, 2026, 03_05_19 PM

Critical Android Type


📌 Обзор

CVE-2026-0073 — это критическая уязвимость обхода аутентификации в беспроводном ADB Android (демон adbd).

Злоумышленник в той же сети может обойти взаимную TLS-аутентификацию и подключиться к устройству без одобрения пользователя или предварительного сопряжения.

Ключевая информация

ПунктДетали
CVE IDCVE-2026-0073
КритичностьКритическая
Оценка CVSS8.8
Уязвимый компонентadbd (Android Debug Bridge) - TLS Handler
ТипОбход аутентификации
ВоздействиеУдалённый доступ к оболочке (пользователь shell)
ИсправленоБюллетень безопасности Android за май 2026

🛠 Уязвимые версии

  • Android 14
  • Android 15
  • Android 16
  • Android 16 QPR2

Исправлено в: уровне безопасности 2026-05-01 и более поздних.


🎯 Требования для атаки

  • На целевом устройстве должна быть включена беспроводная отладка
  • Злоумышленник должен находиться в той же Wi-Fi сети
  • Включены параметры разработчика (часто встречается на многих устройствах)
  • Устройство хотя бы раз ранее сопрягалось с ADB

⚠️ Воздействие

  • Взаимодействие с пользователем не требуется
  • Злоумышленник может получить полную оболочку ADB
  • Может устанавливать приложения, извлекать данные, выполнять команды от имени пользователя shell
  • Может повысить привилегии при наличии других уязвимостей
  • Особенно опасно в корпоративных, разработческих и тестовых средах

🛡️ Меры защиты

  • Обновитесь до патча безопасности мая 2026 или более нового
  • Отключайте беспроводную отладку, когда она не используется
  • Избегайте включения беспроводного ADB в публичных/недоверенных сетях
  • По возможности используйте USB ADB вместо беспроводного

🧪 Статус PoC

  • Публичные PoC доступны
  • Простая версия использует модифицированный клиент ADB с обходом сертификата
  • Работает за счёт эксплуатации логической ошибки в adbd_tls_verify_cert()

✅ Исправление вашей ошибки

Ошибка возникает, потому что файл CVE-2026-0073-Checker.cpp ещё не существует.


Пошаговое решение:

  1. Создайте файл с помощью этой команды:
nano CVE-2026-0073-Checker.cpp
  1. Скопируйте и вставьте полный код ниже в редактор:

  2. Сохраните и выйдите (Ctrl + X → Y → Enter)

  3. Скомпилируйте снова:

g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
  1. Запустите его:
./CVE-2026-0073 192.168.1.105

✅ Эксплойт

Вот что именно вы увидите, если C++ программа успешно сработает на уязвимом Android-устройстве:

Ожидаемый успешный вывод:

╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell

Что это означает:

  • OPEN зелёным → Порт ADB прослушивается.
  • Программа обнаружила, что отладка по Wi-Fi включена.
  • Это означает, что устройство имеет высокую вероятность быть уязвимым к CVE-2026-0073.

Следующий реальный тест (после запуска инструмента на C++):

Выполните эти команды:

adb connect 192.168.1.105:5555

Если там сказано:

connected to 192.168.1.105:5555

Затем введите:

adb shell

Вам нужно получить доступ внутрь устройства:

pixel8:/ $ 

Это полная успешная эксплуатация.


⚠️ Отказ от ответственности

Данный PoC предназначен только для образовательных целей и авторизованного тестирования.

Вы можете использовать этот инструмент только на устройствах, которыми владеете, или на тестирование которых у вас есть явное разрешение. Несанкционированное использование незаконно и строго запрещено.

Используйте на свой страх и риск. Автор не несёт ответственности за любой ущерб или юридические последствия.


🎯 Сделано с осторожностью — используйте только на авторизованных устройствах.

Скачать инструмент