 0xrawsec/whids
Windows EDR с движком обнаружения на основе Gene, сбором артефактов в реальном времени, интеграцией с Sysmon и REST API для управления конечными точками, правилами и рабочими процессами реагирования на инциденты.

ВАЖНО: этот README и другая документация не обновлены, чтобы отражать изменения, внесенные в последние бета-версии (так как произошло много изменений). Всё это будет обновлено со временем, когда выйдет стабильная версия (см. Дорожная карта до следующего релиза). Не стесняйтесь запускать бета-версии самостоятельно и задавать вопросы, если вам нужна помощь.


EDR со сбором артефактов, управляемым обнаружением. Движок обнаружения построен на основе предыдущего проекта Gene, специально разработанного для сопоставления событий Windows с заданными пользователем правилами.
Это означает, что предупреждение может напрямую запустить сбор некоторых артефактов (файл, реестр, память процесса). Таким образом вы точно собираете артефакты как можно быстрее (почти в реальном времени).
Вся эта работа была выполнена в мое свободное время в надежде, что она поможет другим людям. Надеюсь, она вам понравится. Если я не получу финансирование для дальнейшего развития этого проекта, я продолжу его развивать на основе наилучших усилий. Я сделаю все возможное, чтобы вовремя исправлять проблемы и предоставлять обновления. Не стесняйтесь открывать вопросы, чтобы улучшить этот проект и поддерживать его жизнь.
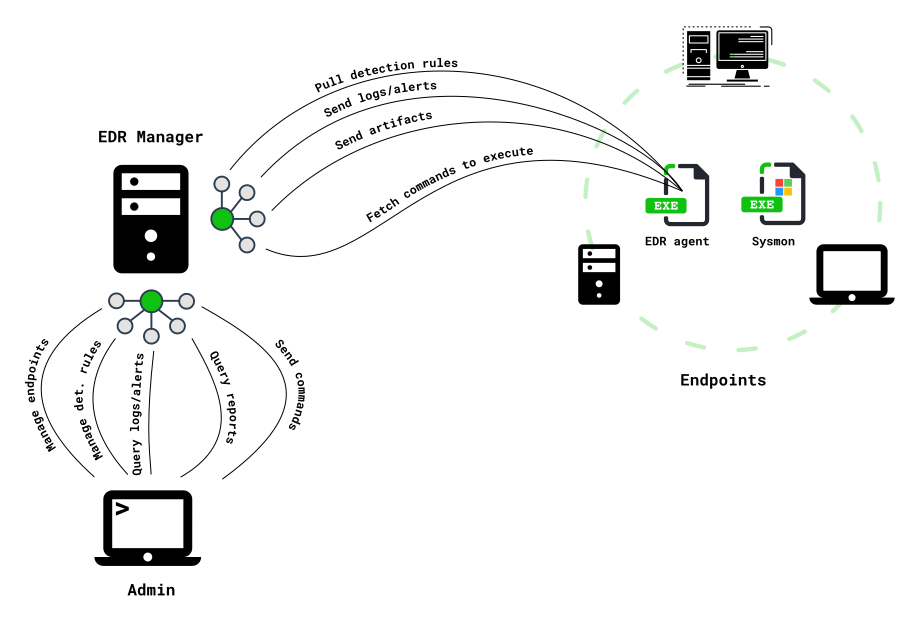
Примечание: EDR-агент может запускаться автономно (без подключения к EDR-менеджеру)
Примечание: фильтрация событий может быть выполнена на 100% с помощью правил Gene, поэтому не утруждайте себя созданием сложной конфигурации Sysmon.
Чтобы получить максимум от WHIDS, возможно, вы захотите улучшить свою политику ведения журналов.
Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> ВключитьComputer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> ВключитьSelect a principal (укажите имя пользователя/группы, для которой вы хотите включить аудит). Укажите группу Все, если хотите регистрировать доступ от любого пользователя.Apply this to используется для выбора области применения этой политики аудита начиная с выбранной папкиBasic permissions выберите типы доступа, для которых вы хотите генерировать журналыSecurityMicrosoft-Windows-Windows Defender/Operational, который отслеживается EDR.В этом разделе рассматривается установка агента на конечной точке.






