
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
poc-cve-xss-uploading-svg — Доказательство концепции для CVE-2023-4460: аутентифицированный отражённый и сохранённый XSS в плагине WordPress Uploading SVG, WEBP and ICO files, срабатывающий при загрузке вредоносного SVG-файла. | Kitploit
Инструменты/GitHubGitHub/0xn4d/poc-cve-xss-uploading-svg
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHub0xn4d/poc-cve-xss-uploading-svg

poc-cve-xss-uploading-svg

Доказательство концепции для CVE-2023-4460: аутентифицированный отражённый и сохранённый XSS в плагине WordPress Uploading SVG, WEBP and ICO files, срабатывающий при загрузке вредоносного SVG-файла.

Репозиторий
93 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Подробности

Название: Отражённая межсайтовая скриптовая (XSS) аутентифицированного пользователя в плагине "Uploading SVG, WEBP and ICO files" для WordPress CMS
Дата: 2023-08-10
Автор: Danilo Albuquerque
Сайт разработчика: https://wordpress.org
Ссылка на ПО: https://wordpress.org/download
Версия: WordPress 6.3
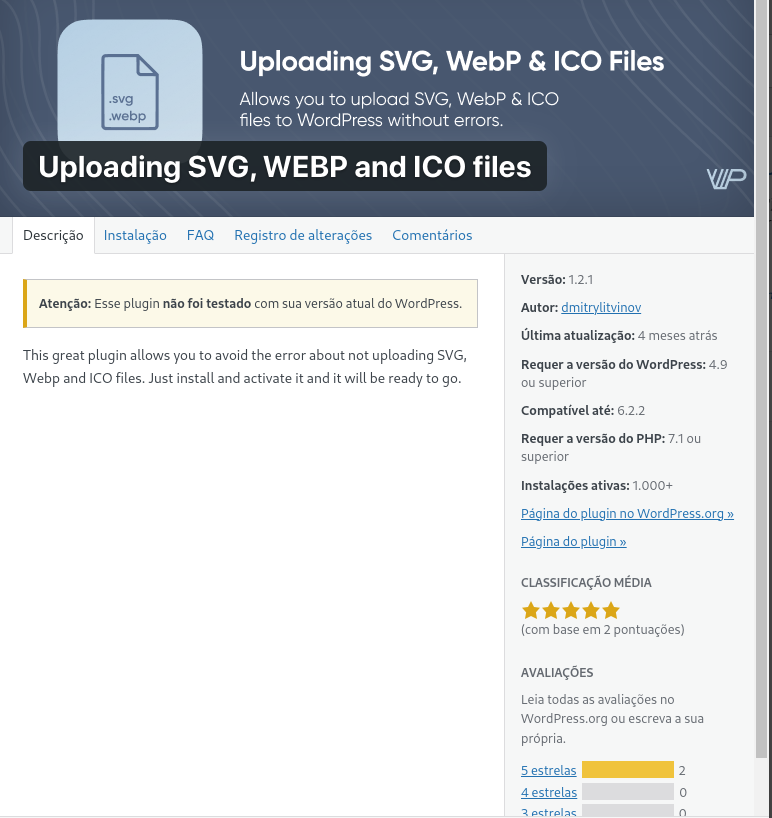
Название и версия плагина: Uploading SVG, WEBP and ICO files 1.2.1
Протестировано на: Brave (Версия 1.50.119 Chromium: 112.0.5615.121 (Официальная версия) 64 bits)

PoC для уязвимости отражённого XSS в Uploading SVG, WEBP and ICO files 1.2.1

  1. Установите плагин;
  2. Создайте SVG-файл с вредоносной нагрузкой внутри;
  3. Перейдите на страницу «Медиафайлы» и загрузите SVG-файл; а затем
  4. Перейдите к файлу по URL.

Когда вы всё это сделаете и обновите текущую страницу, появится всплывающее окно с сообщением.

Скриншоты ниже

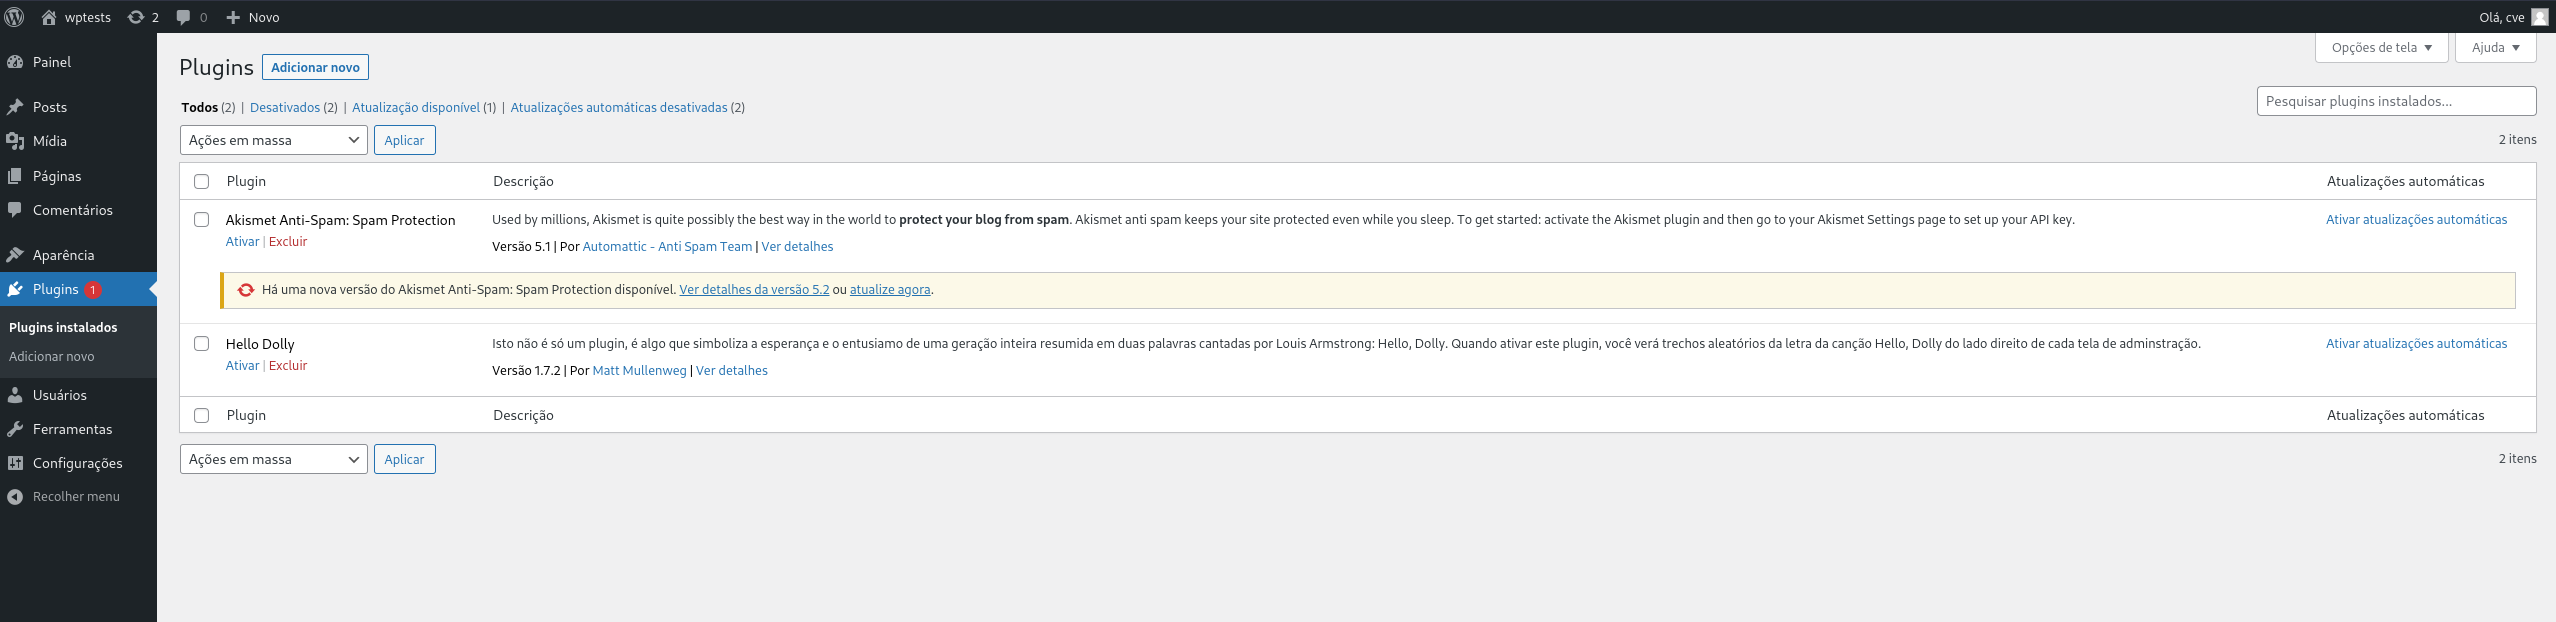
  1. PoC без плагина: sem_o_plugin

  2. Когда плагина нет, загрузка SVG-файла не работает: sem_o_plugin_nao_pega

  3. Версия плагина на этот день: versao_do_dia

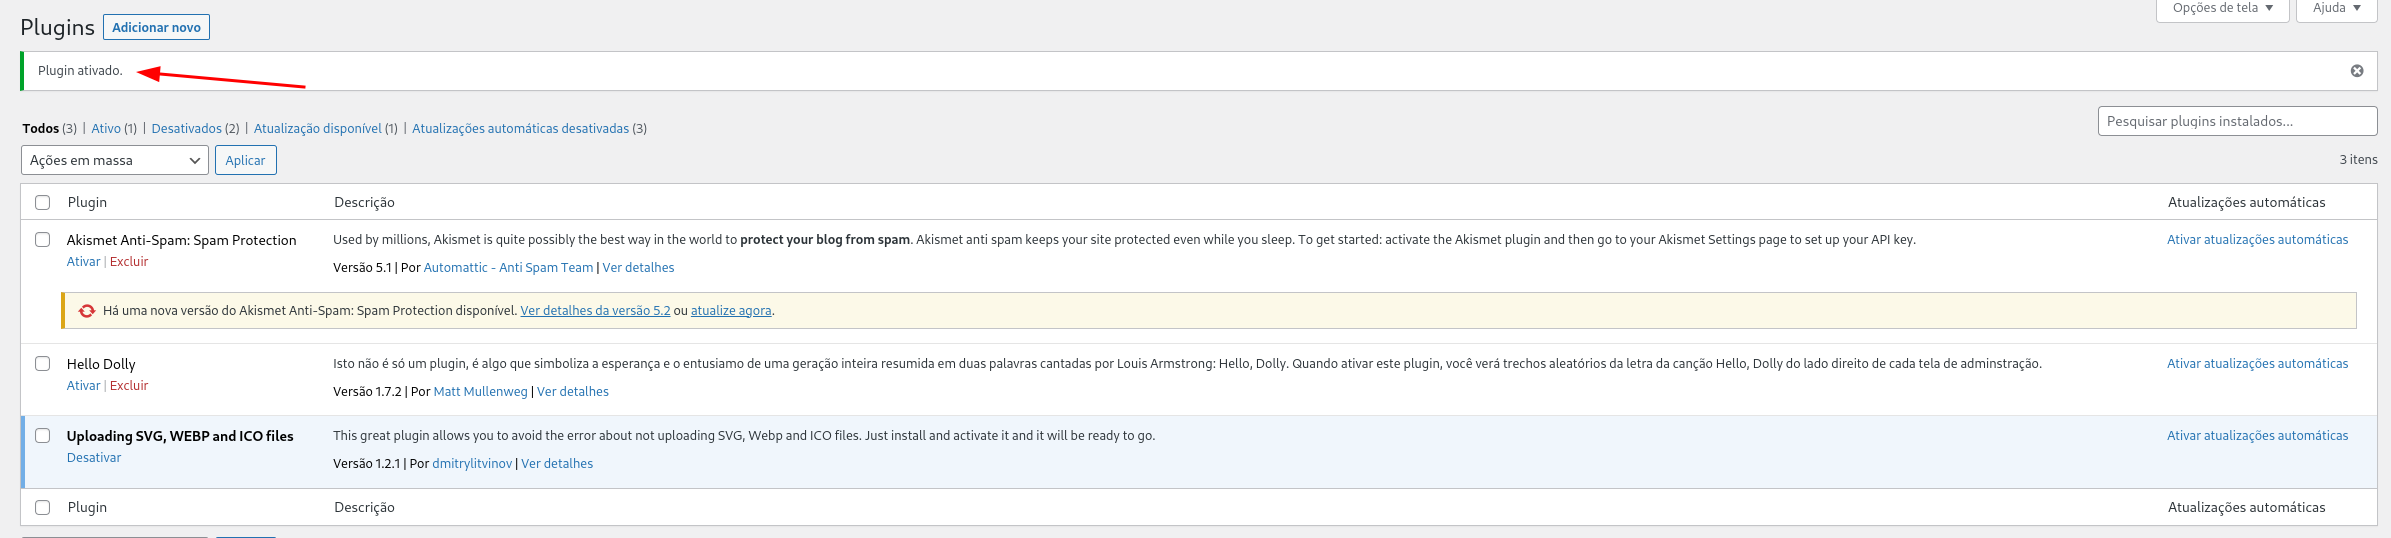
  4. Плагин установлен и активирован: plugin_instalado_e_ativo

  5. Создан SVG-файл с вредоносной нагрузкой внутри: codigo_do_xss

  6. Загрузка SVG-файла выполнена: upload_feito_e_aceito

  7. Нагрузка срабатывает при загрузке файла: quando_acessa_xss

Бонус: Хранимый XSS

  1. Изменено содержимое вредоносного файла: xss_stored_code

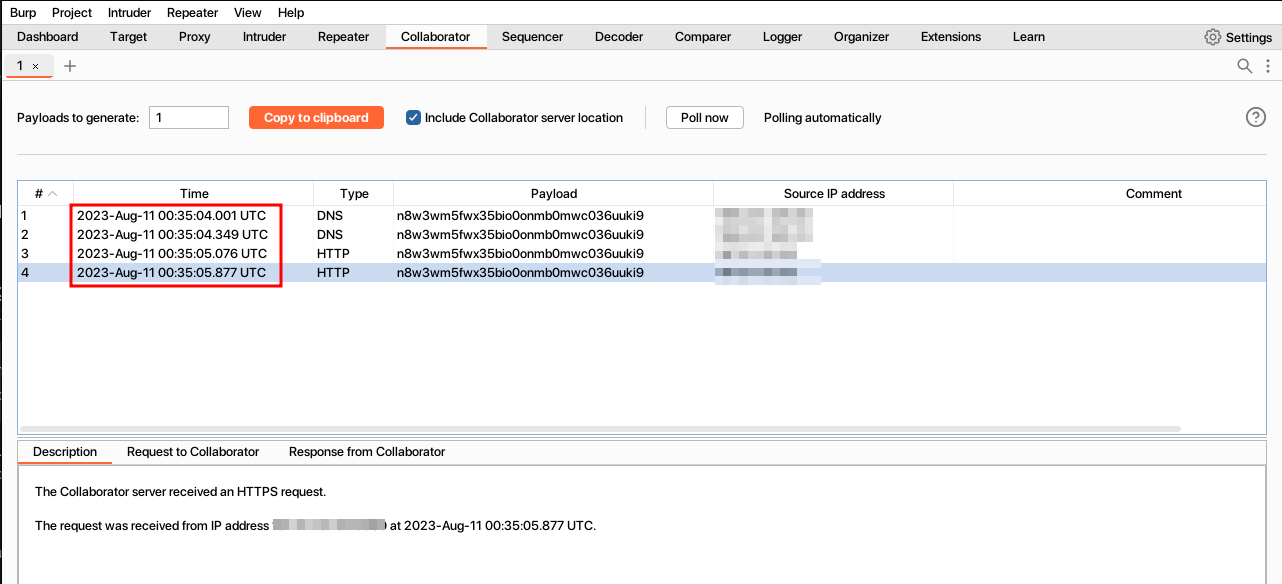
  2. Получен POST-запрос в моём Collaborator oastify: collaborator_poc
Скачать инструмент