
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
juumla — 🦁 Python проект для выявления и сканирования уязвимостей, связанных с проектом Joomla CMS. Он сканирует распространенные неверные конфигурации и известные уязвимости. | Kitploit
Инструменты/GitHubGitHub/0xdsm/juumla
Сканеры уязвимостейСбор информацииВеб-безопасностьНеправильная Конфигурация
GitHub0xdsm/juumla

juumla

🦁 Python проект для выявления и сканирования уязвимостей, связанных с проектом Joomla CMS. Он сканирует распространенные неверные конфигурации и известные уязвимости.

Репозиторий
17526235 месяцев назадПроверено Kitploit
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🦁 Juumla

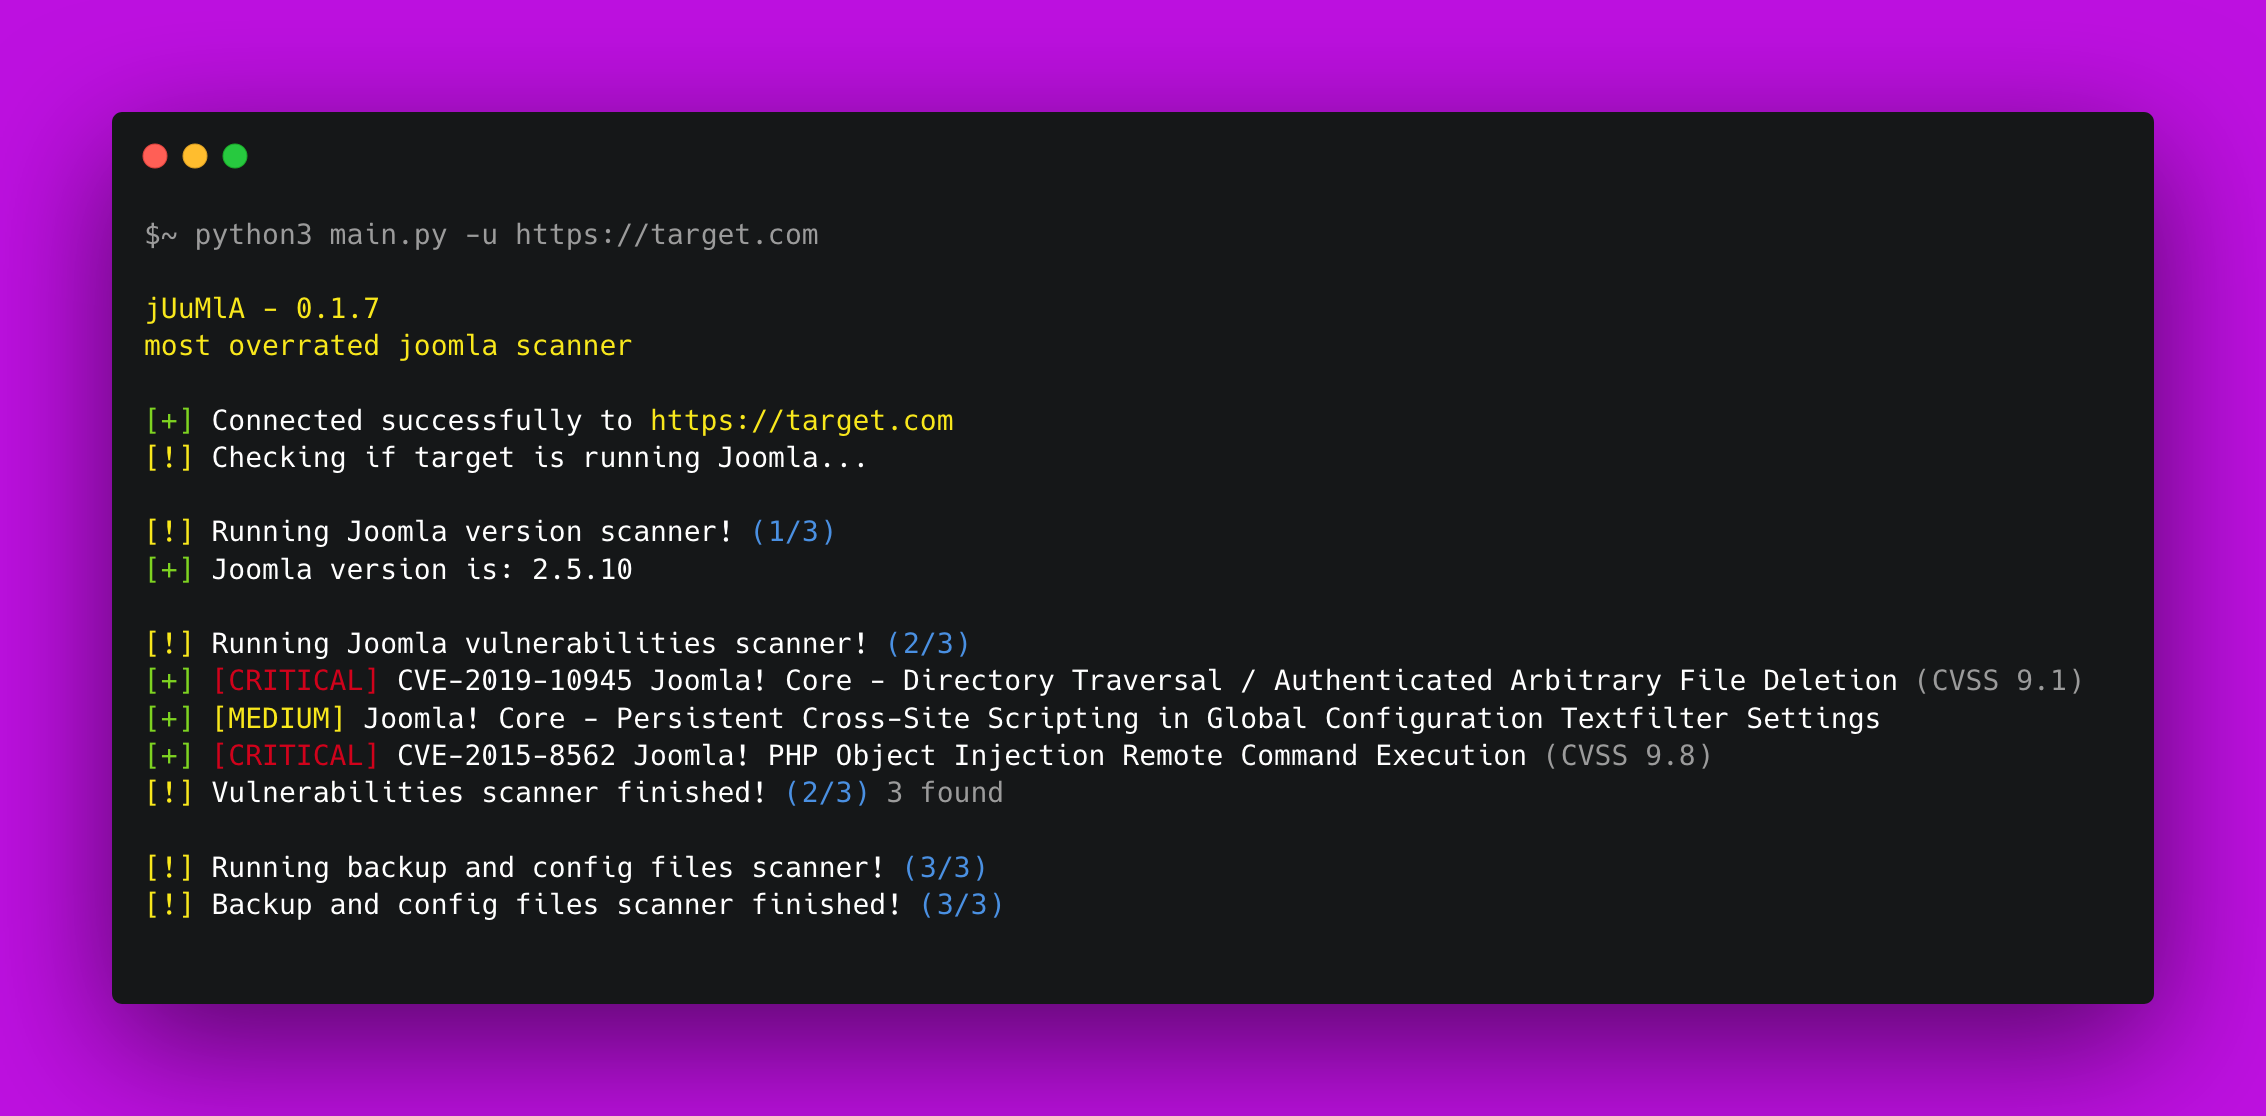
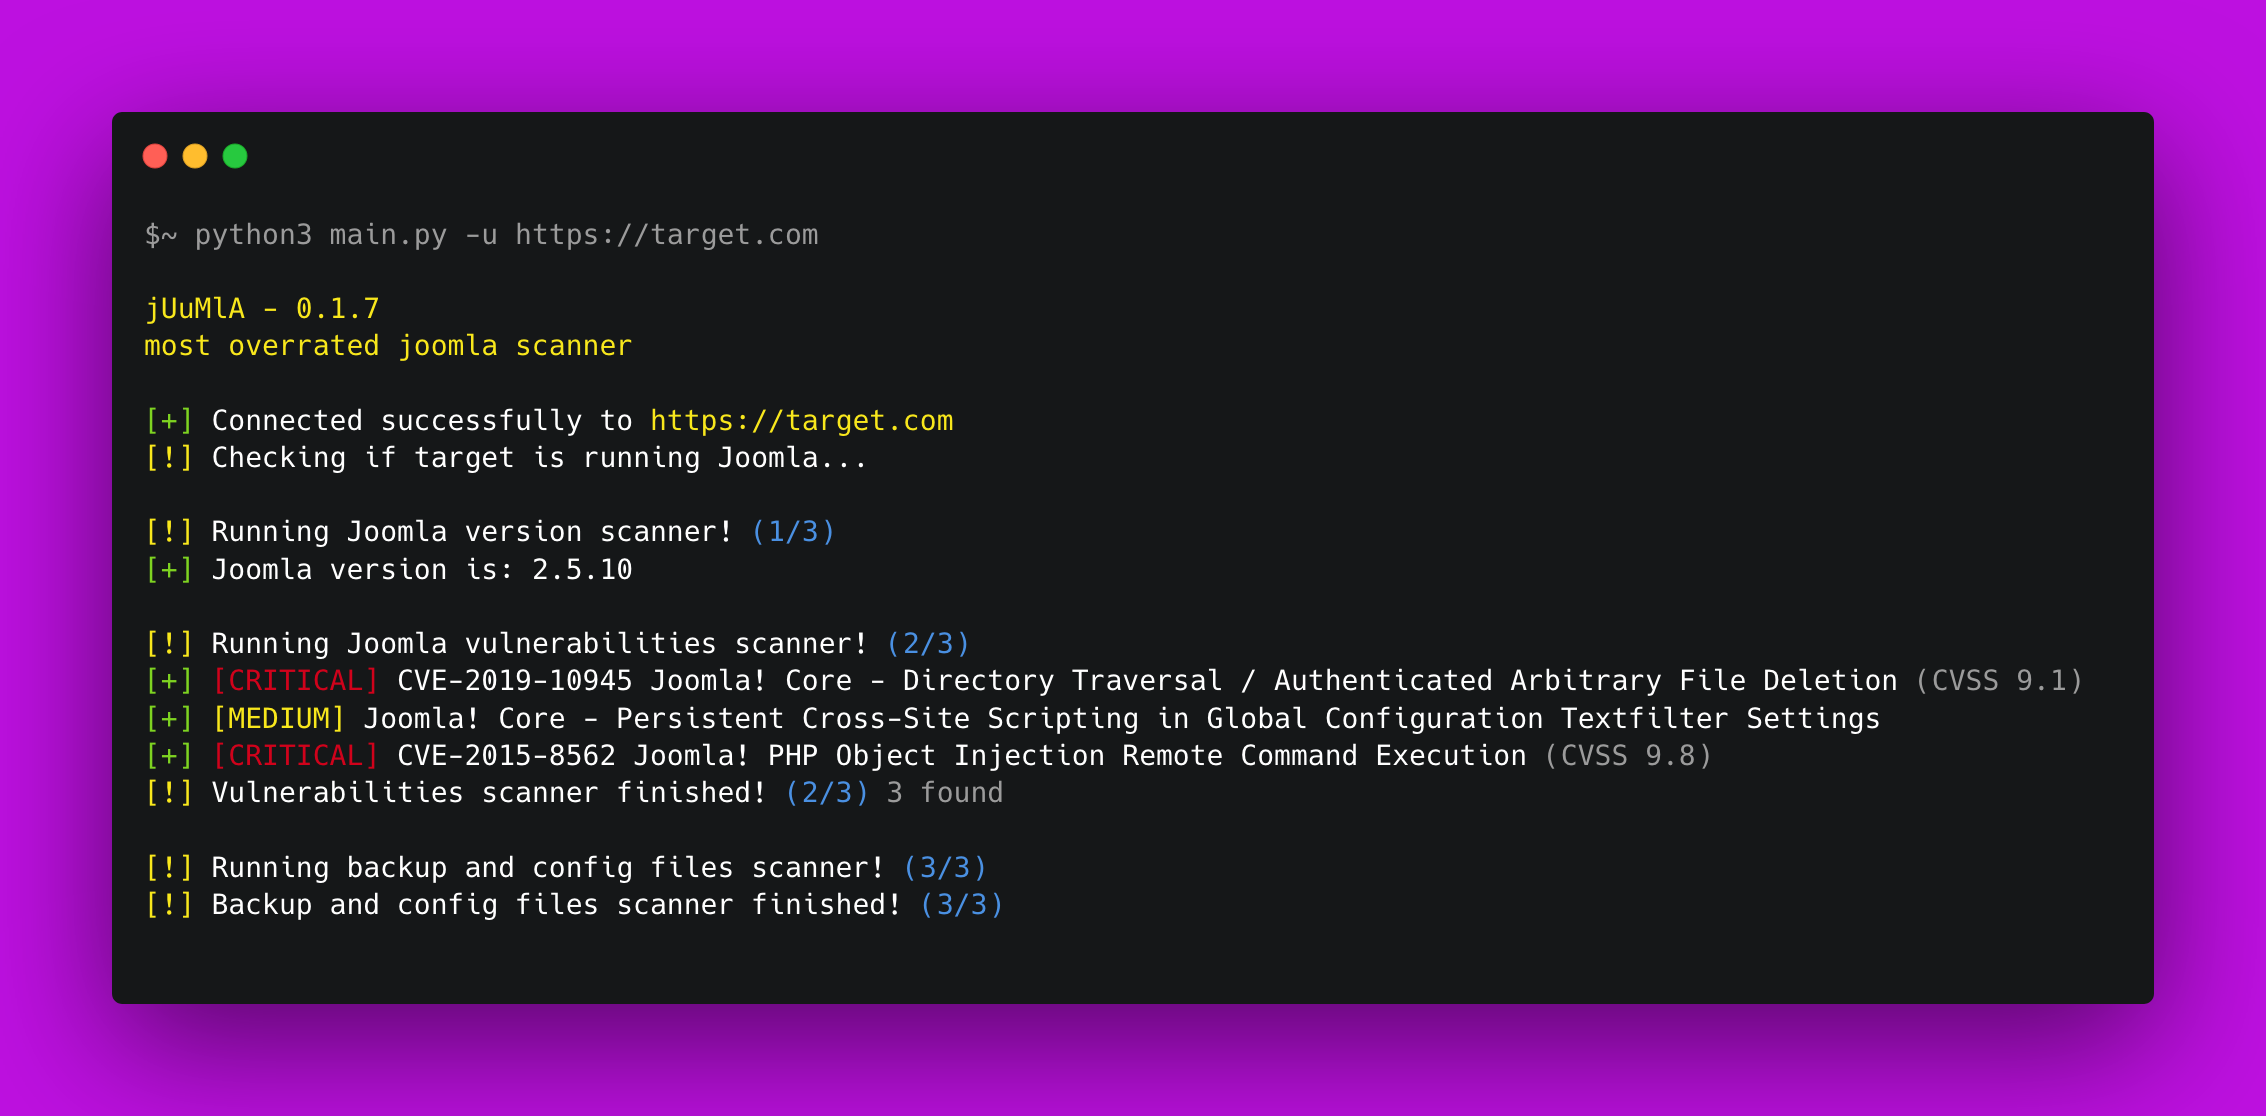
изображение


🦁 Juumla — это инструмент на Python, созданный для определения версии Joomla, сканирования на уязвимости и чувствительные файлы.

Starlog


⚡ Установка / Начало работы

Краткое руководство по установке и использованию Juumla.

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Install the libraries - pip3 install -r requirements.txt
3. Run Juumla - python3 main.py -u https://example.com

🐳 Docker

Если вы хотите запустить Juumla в контейнере Docker, выполните следующие команды:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Build the image - sudo docker build -t juumla:latest .
3. Run container - sudo docker run juumla:latest

Если вы хотите создать среду Joomla в контейнере Docker, выполните следующие команды:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git (or download the docker-compose.yml file)
2. Install docker-compose (e.g: sudo apt install docker-compose)
3. sudo docker-compose up
4. Access http://localhost:8080/

The default root password is: example
The default database name is: joomladb
The default DBMS is: MySQL 5.6


⚙️ Предварительные требования

  • Python 3 должен быть установлен на вашем компьютере.
  • Установите библиотеки с помощью pip3 install -r requirements.txt


✨ Возможности

  • Быстрое сканирование
  • Низкое использование ОЗУ и ЦП
  • Определение версии Joomla
  • Поиск конфигурационных и резервных файлов
  • Сканирование на уязвимости на основе версии Joomla
  • Открытый исходный код


📚 Планы

  • Обновить базу данных уязвимостей
  • Улучшить методы обнаружения Joomla
  • Улучшить оптимизацию кода


🔨 Вклад в проект

Краткое руководство о том, как внести вклад в проект.

1. Create a fork from Juumla repository
2. Download the project with git clone https://github.com/your/juumla.git
3. Make your changes
4. Commit and makes a git push
5. Open a pull request


⚠️ Предупреждение

  • Разработчик не несет ответственности за любое злонамеренное использование этого инструмента.
Скачать инструмент