
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-8932 — CVE-2026-8932 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-8932
Анализ уязвимостейЭксплуатацияВеб-безопасностьСетевая безопасностьКриптографияАутентификация
GitHub0xblackash/cve-2026-8932

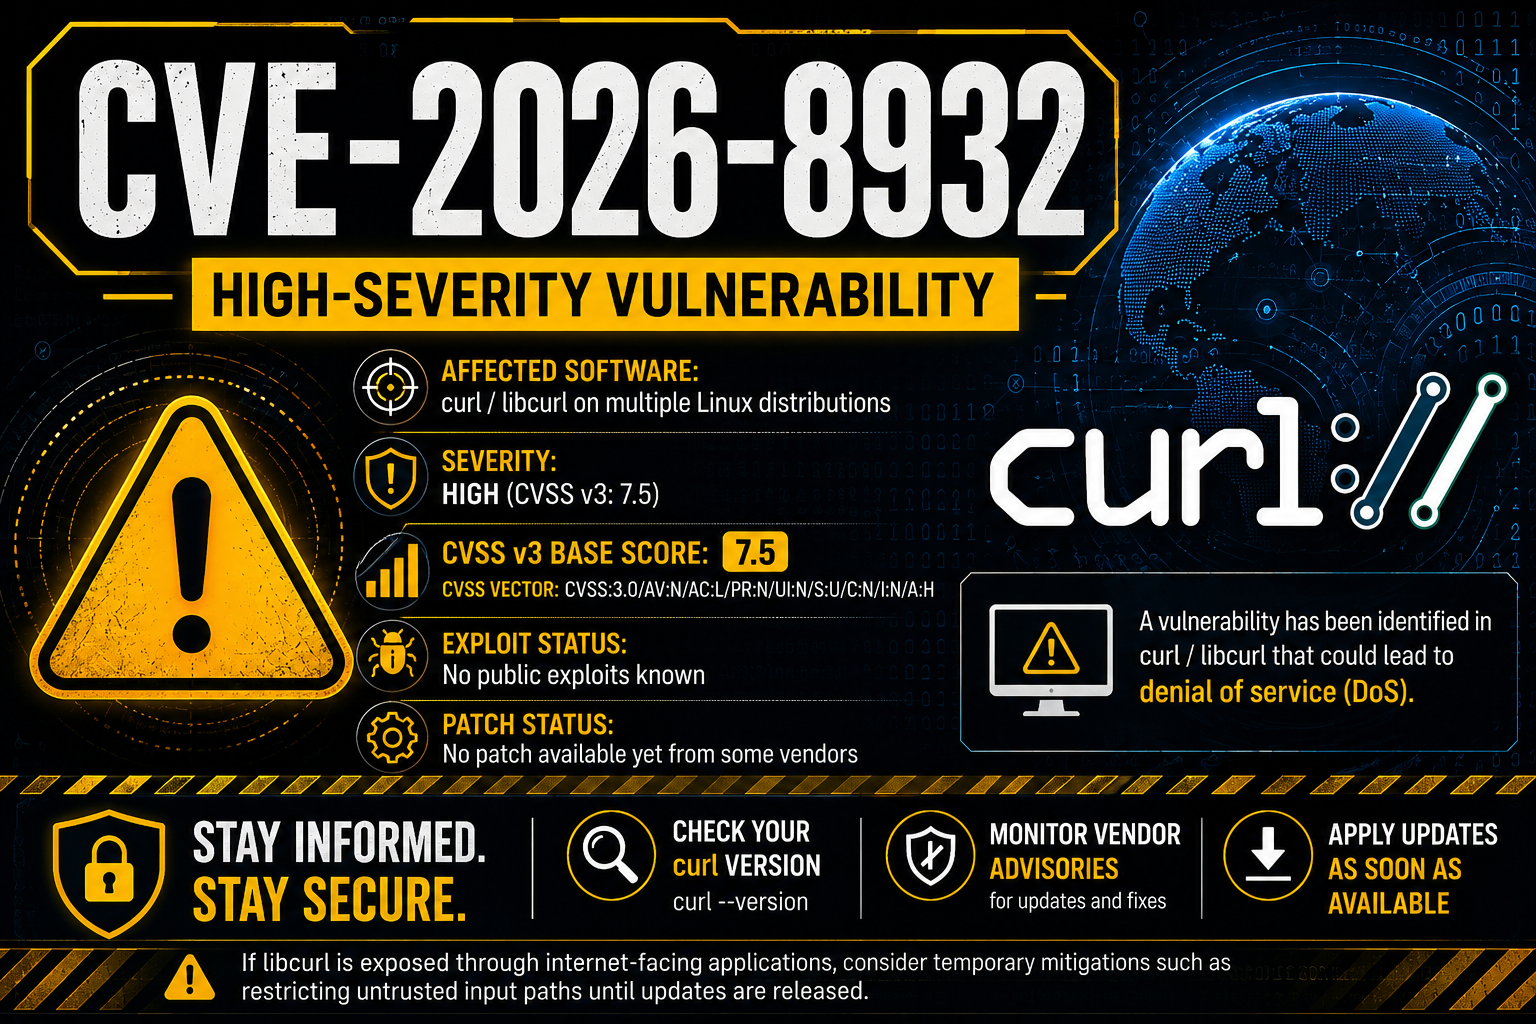
CVE-2026-8932
CVE-2026-8932

Репозиторий
163 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚨 CVE-2026-8932 - Самая старая проблема безопасности libcurl

Изображение ChatGPT, 27 июня 2026 г., 00:36:55

Неполное сопоставление конфигурации mTLS в libcurl

Severity Affected Fixed Status

Самая старая уязвимость, когда-либо исправленная в libcurl — остававшаяся незамеченной более 25 лет.


📖 Обзор

CVE-2026-8932 — это уязвимость в libcurl, при которой библиотека может некорректно повторно использовать существующее TLS-соединение после изменения настроек взаимной TLS-аутентификации (mTLS).

Поскольку некоторые опции, связанные с закрытым ключом, не были включены в логику сопоставления соединений libcurl, существующее аутентифицированное соединение могло быть повторно использовано даже в тех случаях, когда другая конфигурация клиентского сертификата должна была вызвать новый TLS-квитирование.

Примечание: Самостоятельный инструмент командной строки curl не затронут. Уязвимы только приложения, встраивающие libcurl.


⚠️ Технические детали

СвойствоЗначение
CVECVE-2026-8932
Компонентlibcurl
ТипНеполное сопоставление соединений
CWECWE-305 (Обход аутентификации)
СерьёзностьНизкая
Затронутые версии7.7 – 8.20.0
Исправленная версия8.21.0

🔍 Первопричина

Когда libcurl оценивает возможность повторного использования существующего TLS-соединения, сравниваются несколько параметров SSL.

Однако некоторые параметры конфигурации закрытого ключа mTLS были пропущены в этом сравнении.

В результате:

  • Повторное использование соединения проходит успешно
  • TLS-квитирование пропускается
  • Предыдущие учётные данные клиента остаются связанными с соединением
  • Контекст аутентификации становится неконсистентным

💥 Воздействие

Возможные последствия:

  • Путаница с аутентификацией
  • Неправильное повторное использование идентификатора mTLS
  • Неожиданное использование клиентского сертификата
  • Нарушение политик безопасности
  • Некорректная изоляция учётных данных

Хотя эксплуатация требует специфического поведения приложения, среды, сильно полагающиеся на взаимную TLS-аутентификацию, должны обновиться немедленно.


📌 Затронутые версии

ВерсияСтатус
7.7❌ Уязвима
7.x❌ Уязвима
8.0.x❌ Уязвима
8.20.0❌ Уязвима
8.21.0+✅ Исправлена

🛠 Смягчение

  • Обновитесь до libcurl 8.21.0 или более поздней версии.
  • Примените официальный патч безопасности, если немедленное обновление невозможно.
  • Избегайте повторного использования дескрипторов libcurl после изменения настроек клиентского сертификата или закрытого ключа mTLS.
  • Проверяйте поведение TLS-сеансов в приложениях, которые динамически переключают клиентские сертификаты.

🔬 Сценарий атаки

Приложение
      │
      ▼
Создаёт TLS-соединение
      │
      ▼
Аутентифицируется с сертификатом A
      │
      ▼
Приложение переключается на сертификат B
      │
      ▼
libcurl некорректно использует старое TLS-соединение
      │
      ▼
Сертификат A продолжает использоваться
      │
      ▼
Несоответствие аутентификации
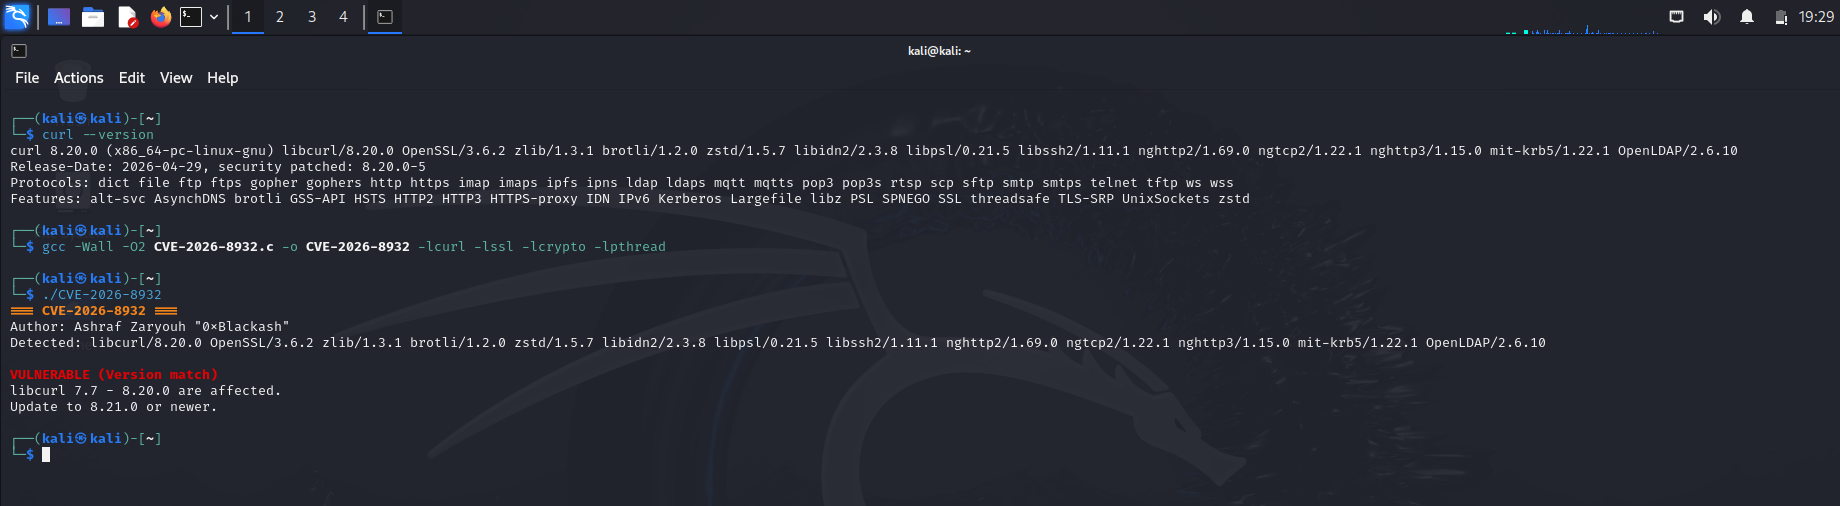
📸 Демонстрация

CVE-2026-8932

🧠 Почему это важно

В отличие от уязвимостей повреждения памяти, эта проблема затрагивает логику повторного использования TLS-соединений.

Приложения, ожидающие нового аутентифицированного сеанса после изменения учётных данных клиента, могут неосознанно продолжать использовать старый сеанс, потенциально нарушая границы аутентификации.


🏆 Историческая значимость

Эта уязвимость примечательна тем, что:

  • 🕒 Существовала более 25 лет
  • 📚 Появилась в curl 7.7 (2001)
  • 🛡 Стала самой старой известной проблемой безопасности, когда-либо исправленной в libcurl

📚 Ссылки

  • Официальное уведомление безопасности curl
  • CVE-2026-8932
  • CWE-305 Обход аутентификации

⭐ Если этот репозиторий помог вам, поставьте звезду!

Оставайтесь пропатченными • Оставайтесь в безопасности • Хэппи-хак ответственно

Скачать инструмент