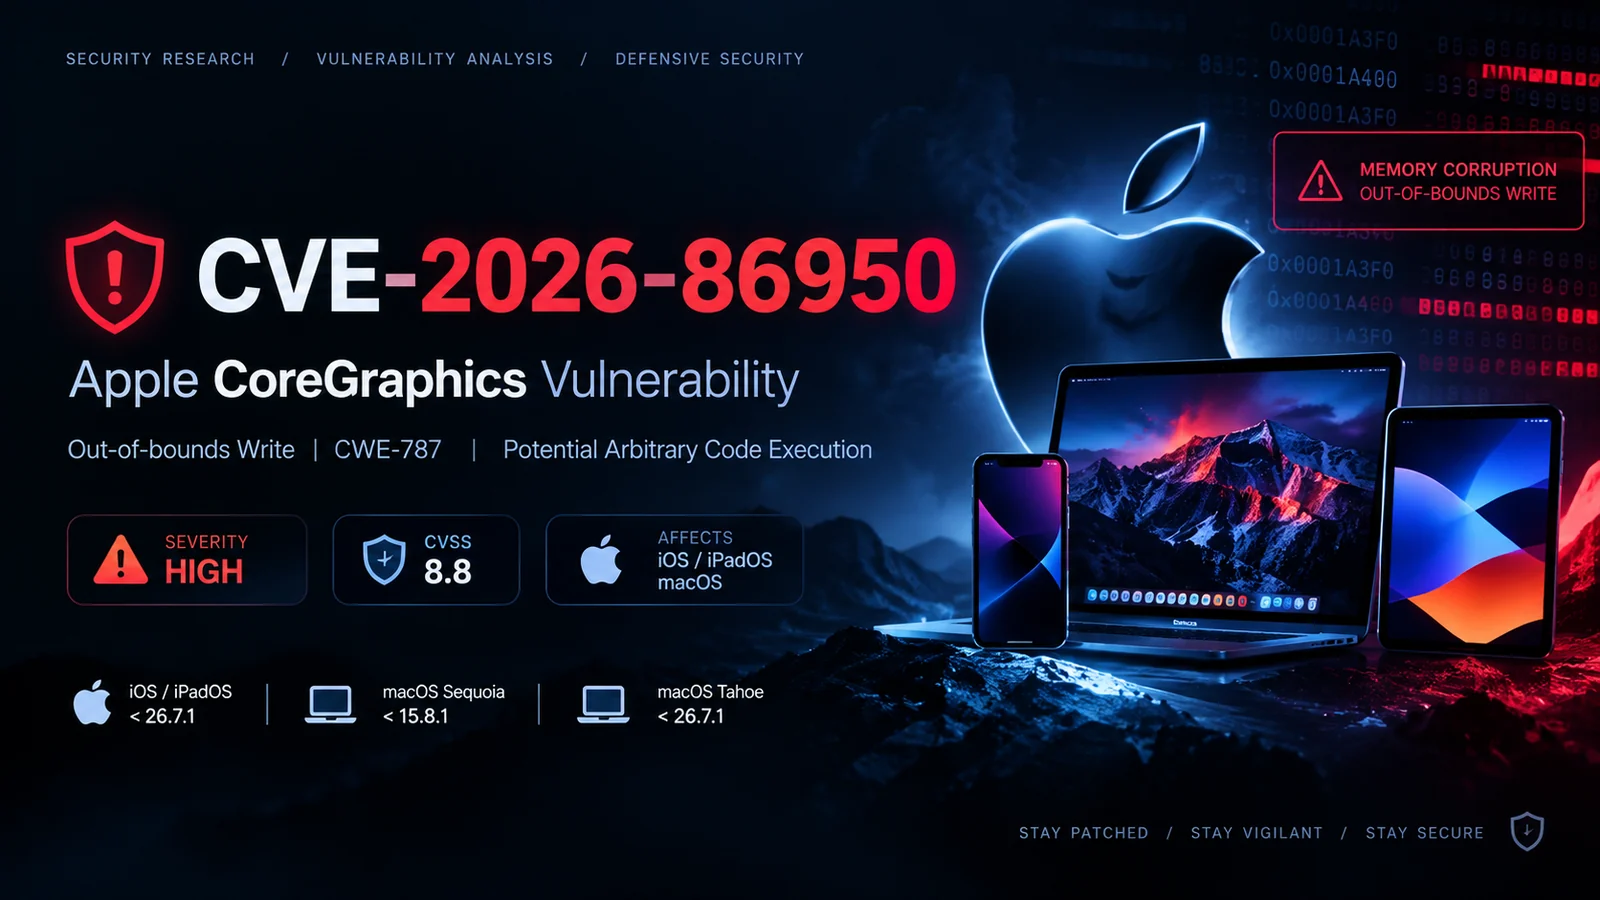
 0xblackash/cve-2026-86950
Документация по защитному исследованию CVE-2026-86950 — уязвимости записи за границами буфера в Apple CoreGraphics, охватывающая триаж уязвимости, затронутые версии, обнаружение и рекомендации по исправлению.

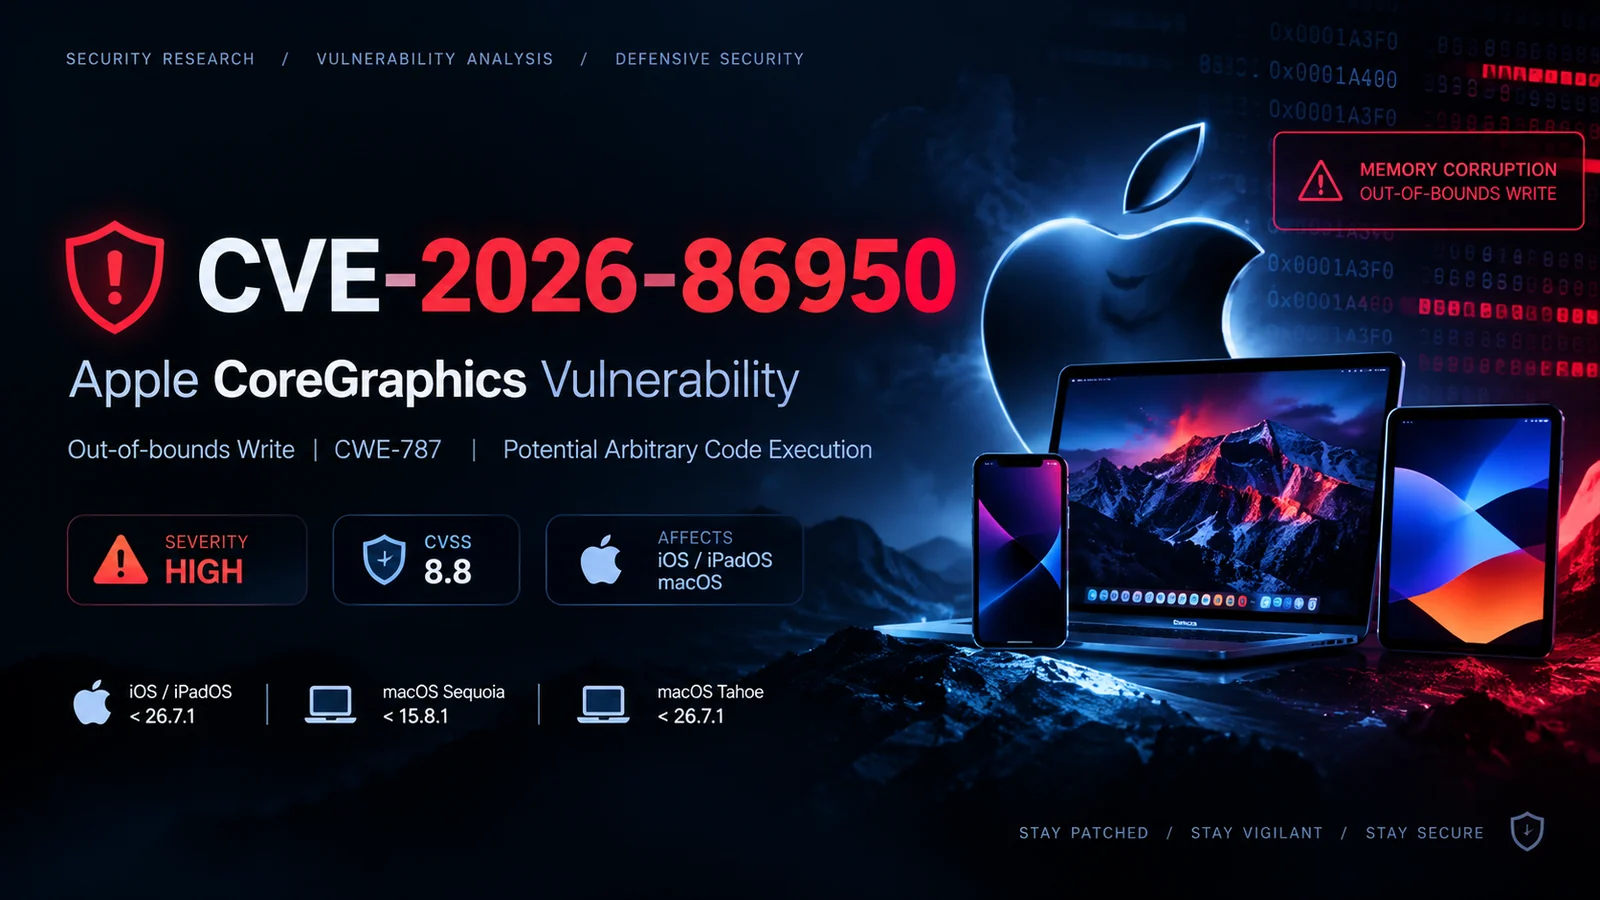

🔬 Оборонительное исследование безопасности • Анализ уязвимостей • Обнаружение
CVE-2026-86950 — уязвимость высокой степени опасности, затрагивающая компонент CoreGraphics компании Apple.
Уязвимость классифицируется как запись за границами буфера (CWE-787) и потенциально может привести к повреждению памяти и выполнению произвольного кода, когда уязвимая система обрабатывает специально созданный контент.
⚠️ Уведомление о безопасности
Этот репозиторий предназначен исключительно для авторизованных исследований безопасности, оценки уязвимостей, обнаружения и оборонительного анализа.
| Свойство | Детали |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Компонент | Apple CoreGraphics |
| 🐛 Слабость | CWE-787 — запись за границами буфера |
| 🔥 Степень опасности | Высокая |
| 📊 CVSS | 8.8 |
| 🌐 Вектор атаки | Сетевой |
| 👤 Требуемые привилегии | Отсутствуют |
| 🖱️ Взаимодействие с пользователем | Требуется |
| 💥 Потенциальное воздействие | Выполнение кода / повреждение памяти |
| 🎯 Статус эксплуатации | Сообщается о целевой эксплуатации |
Уязвимость затрагивает определённые версии операционных систем Apple, содержащие уязвимую реализацию CoreGraphics.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 Номера версий следует сверять с актуальными бюллетенями безопасности Apple перед проведением оценки.
Уязвимость относится к:
CWE-787
Out-of-bounds Write
Концептуально запись за границами буфера происходит, когда программное обеспечение записывает данные за пределами области памяти, выделенной для объекта или буфера.
Упрощённое представление:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
В зависимости от окружающей структуры памяти и эксплуатируемости конкретного дефекта уязвимости повреждения памяти могут иметь серьёзные последствия для безопасности.
Потенциальные последствия для безопасности могут включать:
Практическое воздействие зависит от уязвимого пути выполнения, затронутого процесса, средств защиты и способа доставки вредоносного контента в целевую систему.
Для оборонительных оценок сначала определите установленную версию операционной системы.
sw_vers
Пример:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Перейдите:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Затем сравните установленную версию с информацией об обновлениях безопасности Apple.
Основная мера защиты — обновить затронутые устройства Apple до версии с исправлениями безопасности.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
Организациям следует в первую очередь уделить внимание системам, обрабатывающим недоверенные файлы или контент.
Этот проект намеренно сосредоточен на неразрушающем исследовании уязвимостей.
Рекомендуемый порядок действий:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Для лабораторных исследований по возможности используйте изолированные устройства или виртуализированные тестовые среды.
| Категория | Оценка |
|---|---|
| 🔥 Степень опасности | ВЫСОКАЯ |
| 🌐 Потенциал удалённой атаки | Потенциально применимо |
| 👤 Аутентификация | Не требуется согласно вектору CVSS |
| 🖱️ Взаимодействие с пользователем | Требуется |
| 💻 Конфиденциальность | Высокое воздействие |
| ✏️ Целостность | Высокое воздействие |
| 📴 Доступность | Высокое воздействие |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
Этот репозиторий может использоваться для:
Он намеренно избегает предоставления боевых эксплойтов против реальных систем.
Этот проект предназначен исключительно для:
Авторизованного тестирования безопасности, оборонительных исследований, обучения и оценки уязвимостей.
Не используйте исследовательские материалы из этого репозитория для атак на системы без явного разрешения.
