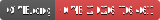
Исследовательский репозиторий для CVE-2026-76461 — критической SQL-инъекции в Cisco Secure Email Gateway, приводящей к RCE с правами root, с правилами обнаружения, рекомендациями по устранению и проверкой в лабораторных условиях.
Критическая SQL-инъекция
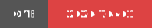


Критическая удалённо эксплуатируемая уязвимость SQL-инъекции в логике разбора электронной почты Cisco Secure Email Gateway, которая может привести к выполнению произвольных команд с привилегиями root.
CVE-2026-76461 — критическая уязвимость SQL-инъекции, затрагивающая Cisco AsyncOS Software для Cisco Secure Email Gateway.
Уязвимость существует из-за недостаточной проверки в логике разбора электронной почты.
Неаутентифицированный удалённый злоумышленник может отправить специально сформированное письмо, содержащее вредоносные SQL-выражения, на уязвимый шлюз. Успешная эксплуатация может привести к выполнению произвольных SQL-запросов и, в конечном итоге, к выполнению команд с привилегиями root в базовой операционной системе.
Cisco подтвердила, что уязвимость активно эксплуатируется в реальных условиях.
Уровень серьёзности: КРИТИЧЕСКИЙ — рекомендуется немедленное устранение.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Атрибут | Детали |
|---|---|
| CVE | CVE-2026-76461 |
| Производитель | Cisco |
| Продукт | Cisco Secure Email Gateway |
| Программное обеспечение | Cisco AsyncOS |
| Тип уязвимости | SQL-инъекция |
| CWE | CWE-89 |
| CVSS | 9.8 Критический |
| Вектор атаки | Сетевой |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Отсутствует |
| Область действия | Не изменяется |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
| Аутентификация | Не требуется |
| Воздействие | Выполнение команд с правами root |
| Эксплуатация | Сообщается об активной эксплуатации |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
Важной характеристикой этой уязвимости является то, что поверхностью атаки является сам путь обработки электронной почты, а не требование доступа к административному интерфейсу.
Злоумышленнику не нужны:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
Основное требование — возможность доставить вредоносное специально сформированное письмо на уязвимый шлюз.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
Успешная компрометация шлюза может иметь серьёзные последствия:
Поскольку эксплуатация может привести к получению привилегий root, расследование после компрометации не должно полагаться исключительно на журналы, хранящиеся на затронутом устройстве.
Cisco сообщила об активной эксплуатации в сентябре 2026 года.
Уязвимость также была добавлена в каталог CISA Known Exploited Vulnerabilities (KEV).
Поэтому организациям, эксплуатирующим затронутые развёртывания Cisco Secure Email Gateway, следует рассматривать это как чрезвычайную задачу по устранению, а не как рутинное обновление.
Cisco рекомендует проверить mail_logs устройства на наличие подозрительных SQL-выражений.
Особенно важный шаблон обнаружения:
COPY.*TO PROGRAM
Администраторы могут исследовать почтовые журналы с помощью CLI Cisco ESA:
grep -i "COPY.*TO PROGRAM" [mail_logs]
Любая совпадающая запись должна быть исследована как потенциальный индикатор вредоносной активности.
Не ограничивайте исследование только затронутым устройством.
Проверьте:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
Ищите: