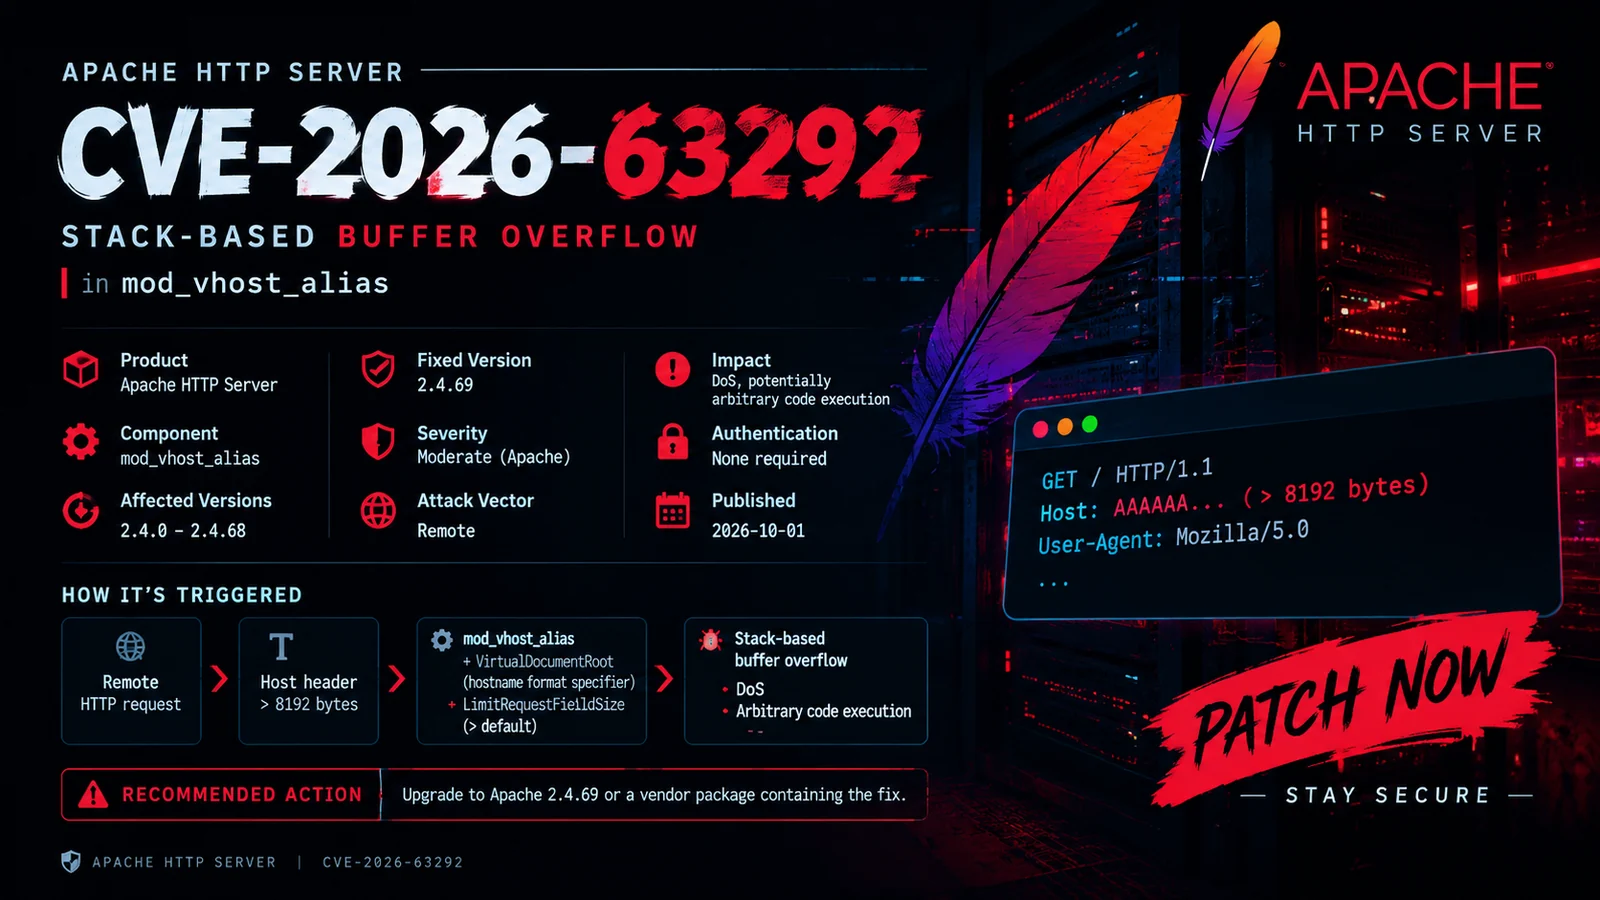
 0xblackash/cve-2026-63292
Документирует CVE-2026-63292 — переполнение буфера в стеке в Apache mod_vhost_alias, с указанием уязвимых версий, безопасной версии и проверок конфигурации, а также рекомендаций по исправлению.

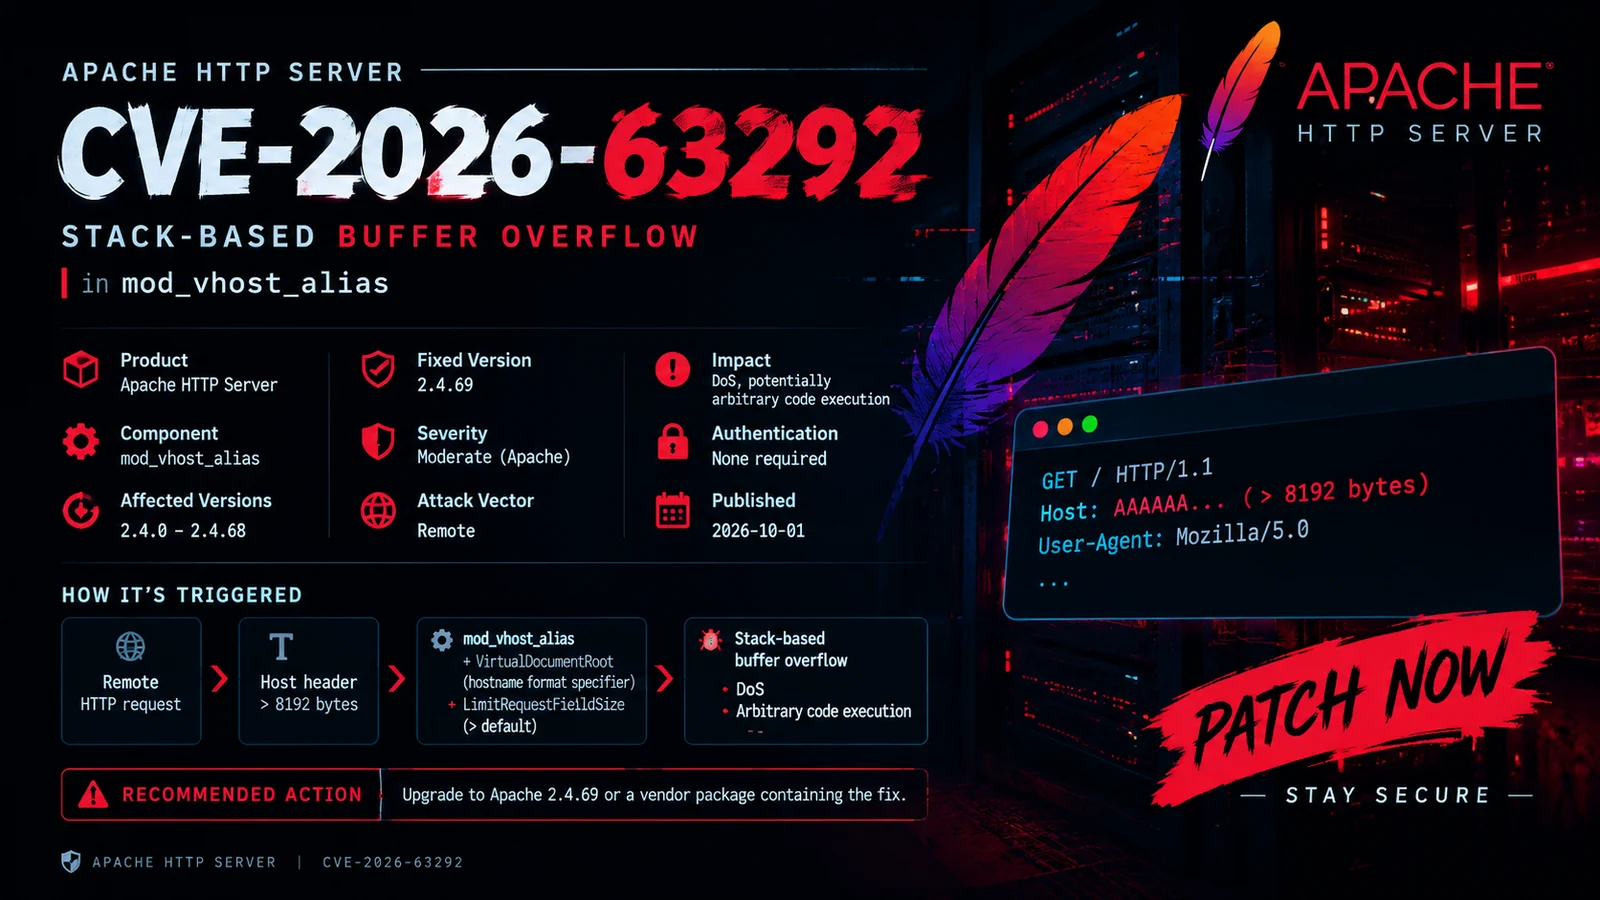
CVE-2026-63292 — это уязвимость переполнения буфера в стеке, затрагивающая модуль mod_vhost_alias Apache HTTP Server.
Проблема может быть вызвана при определённых конфигурациях сервера, связанных с чрезмерно большими HTTP-заголовками Host и спецификаторами формата имени хоста VirtualDocumentRoot.
CVE-2026-63292
├── Компонент: mod_vhost_alias
├── Тип: переполнение буфера в стеке
├── CWE: CWE-121
├── Вектор атаки: сетевой
├── Аутентификация: не требуется
└── Воздействие: отказ в обслуживании / потенциальное выполнение кода
| Apache HTTP Server | Статус |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Затронута |
2.4.69+ | ✅ Исправлена |
Всегда проверяйте версию пакета, предоставляемую вашим поставщиком операционной системы, поскольку дистрибутивы могут переносить исправления безопасности без изменения номера версии upstream.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Обработка формата имени хоста
        │
        ▼
Чрезмерно большой заголовок Host
        │
        ▼
Переполнение буфера в стеке
Уязвимость связана с определённой комбинацией конфигурации.
Соответствующие индикаторы включают:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <значение выше значения по умолчанию>
Уязвимую конфигурацию следует проверять только в авторизованной тестовой среде.
Проверьте версию Apache:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
Проверьте, загружен ли mod_vhost_alias:
apachectl -M | grep vhost
или:
apache2ctl -M | grep vhost
Поиск в конфигурации:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
Проверьте LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Обновите Apache HTTP Server до версии, содержащей исправление безопасности.
Затронута
2.4.0 ───────────────► 2.4.68
                         │
                         │ ОБНОВЛЕНИЕ
                         ▼
                     2.4.69+
                      ИСПРАВЛЕНА
После обновления проверьте:
apache2 -v
Затем проверьте конфигурацию:
apachectl configtest
Перезапустите службу, если это уместно для вашей среды:
sudo systemctl restart apache2
Этот репозиторий намеренно сосредоточен на безопасном выявлении уязвимостей.
Он не предоставляет:
Рекомендуемый подход — проверка версии и конфигурации.
     ┌──────────────────────┐
     │ Определить версию    │
     │ Apache               │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Проверить            │
     │ mod_vhost_alias      │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Проверить VirtualHost│
     │ / VirtualDocumentRoot│
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Проверить конфигурацию│
     │ заголовков запроса   │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Установить патч /    │
     │ проверить исправленный│
     │ пакет                │
     └──────────────────────┘
| Свойство | Значение |
|---|---|
| CVE | CVE-2026-63292 |
| Продукт | Apache HTTP Server |
| Модуль | mod_vhost_alias |
| Уязвимость | Переполнение буфера в стеке |
| CWE | CWE-121 |
| Вектор | Сетевой |
| Аутентификация | Не требуется |
| Затронута | 2.4.0 – 2.4.68 |
| Исправлена | 2.4.69 |
| Основная проблема | Повреждение памяти |
| Безопасное тестирование | Проверки версии + конфигурации |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Этот проект предназначен для авторизованных исследований безопасности, защитного тестирования, анализа уязвимостей и образовательных целей.
Тестируйте только те системы, которыми вы владеете или на оценку которых у вас есть явное разрешение.
0xBlackash // Security Research
Понимай • Проверяй • Патчи • Защищай
