 0xblackash/cve-2026-55200
CVE-2026-55200

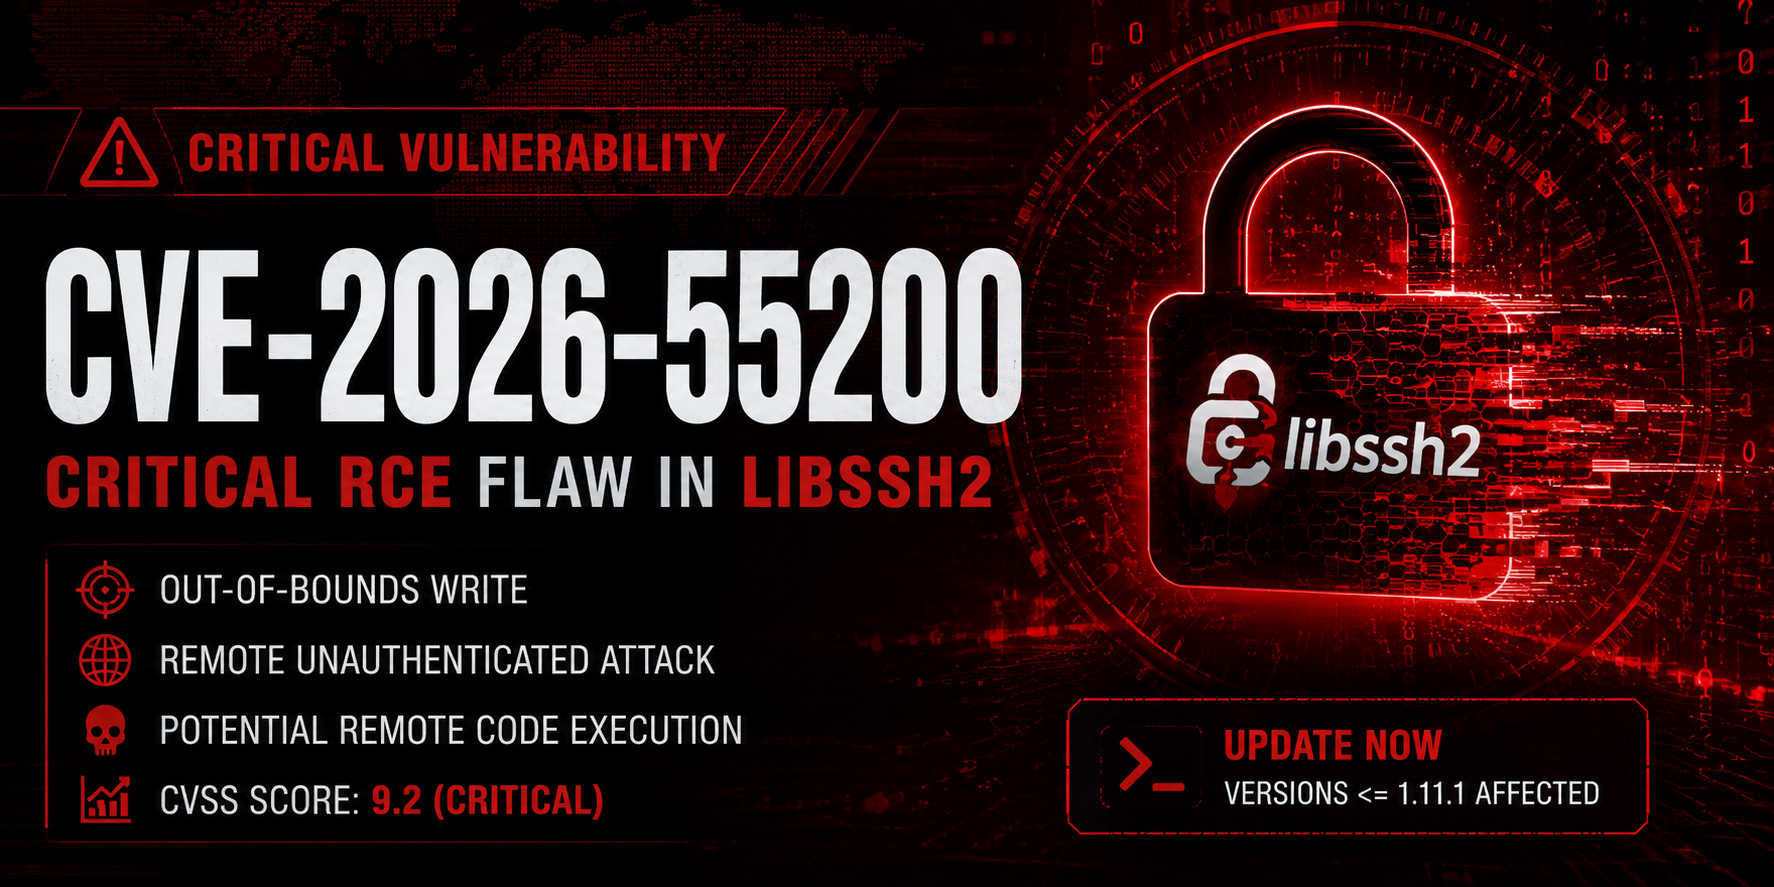


CVE-2026-55200 — это критическая уязвимость повреждения памяти, затрагивающая широко используемую библиотеку libssh2.
Проблема возникает из-за некорректной проверки поля длины SSH-пакета во время его обработки, что потенциально позволяет удалённому злоумышленнику вызвать повреждение кучи и при определённых условиях добиться удалённого выполнения кода (RCE).
| Метрика | Значение |
|---|---|
| CVE ID | CVE-2026-55200 |
| Серьёзность | Критическая |
| CVSS Score | 9.2 |
| Вектор атаки | Сеть |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие пользователя | Не требуется |
| Влияние | RCE / DoS |
| Компонент | Затронутые версии |
|---|---|
| libssh2 | <= 1.11.1 |
ssh2_transport_read()
Транспортный уровень SSH некорректно проверяет входящее поле:
packet_length
перед выделением памяти и обработкой данных пакета.
Злоумышленник может отправить специально сформированный SSH-пакет с завышенным значением длины, что приводит к:

Attacker
    │
    ▼
Crafted SSH Packet
    │
    ▼
Malformed packet_length
    │
    ▼
Heap Corruption
    │
 ┌──┴──┐
 ▼     ▼
DoS   RCE
Группам безопасности следует отслеживать:
✓ Enable ASLR
✓ Enable Stack Canaries
✓ Enable PIE
✓ Apply latest security patches
✓ Conduct dependency audits
| Категория | Оценка |
|---|---|
| Эксплуатируемость | Высокая |
| Сложность | Низкая |
| Аутентификация | Не требуется |
| Удалённая атака | Да |
| Риск раскрытия публичных данных | Высокий |
CVE-2026-55200 — это критическая уязвимость выхода за границы записи в libssh2, которая может позволить неаутентифицированному удалённому злоумышленнику повредить память, вызвать сбой служб или потенциально выполнить произвольный код. Организациям следует немедленно установить исправления и проверить все системы, использующие уязвимые версии libssh2.
Кибербезопасность • Исследование уязвимостей • Разведка угроз

