

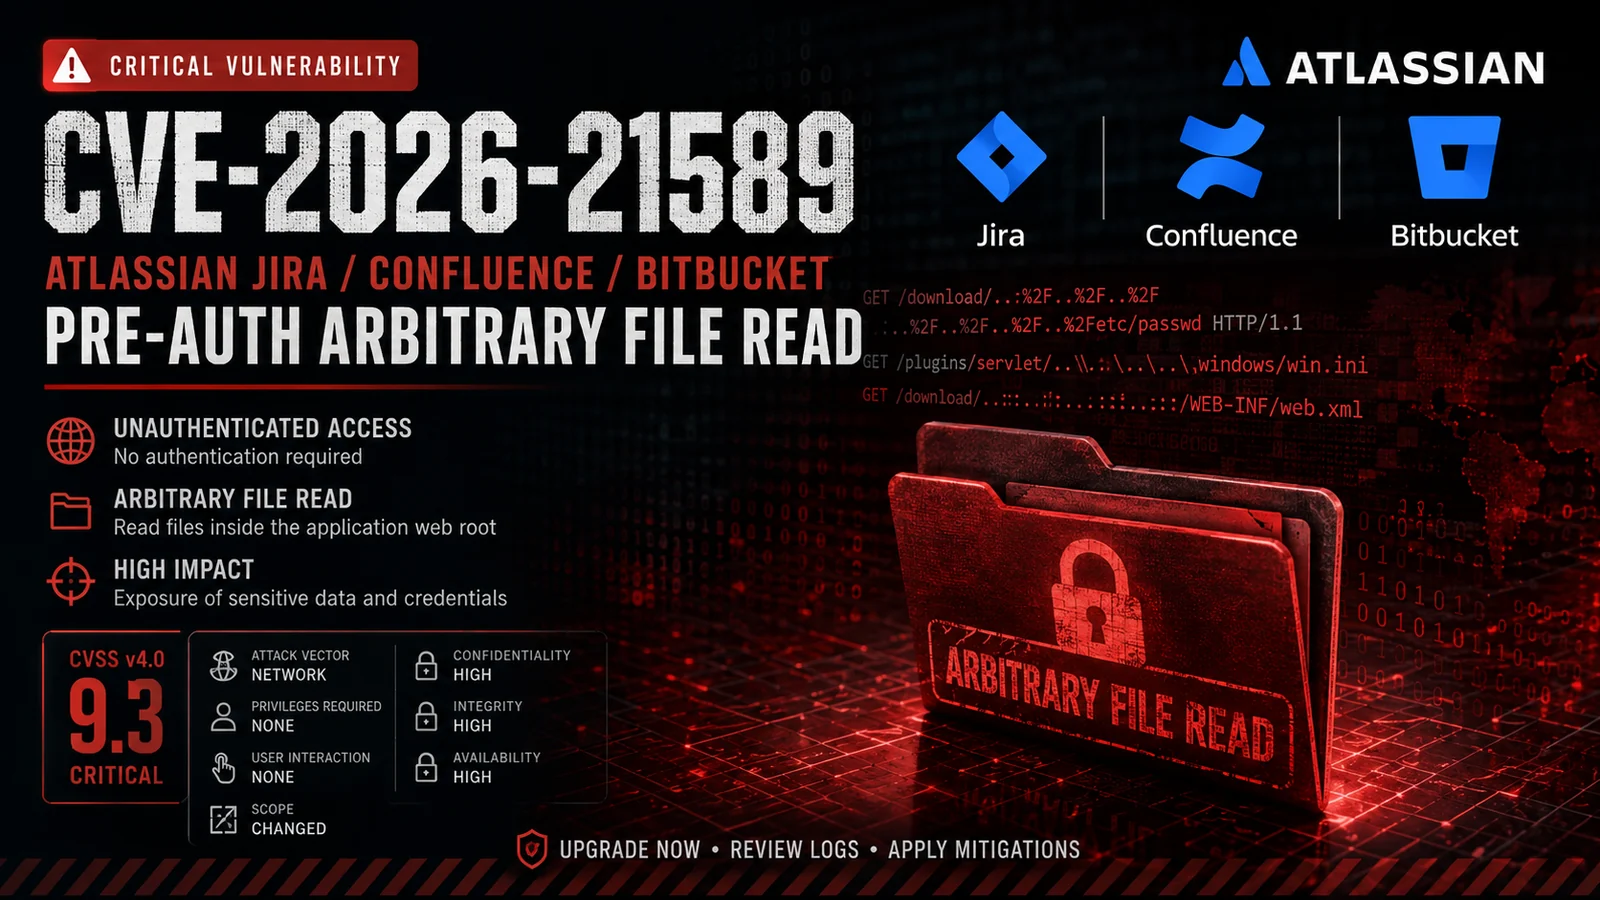
Технический анализ и рекомендации по обнаружению для CVE-2026-21589 — уязвимости обхода пути с произвольным доступом к файлам без аутентификации в продуктах Atlassian Data Center.


Произвольный доступ к файлам без аутентификации через обход пути
Исследование безопасности и технический анализ CVE-2026-21589, затрагивающей несколько продуктов Atlassian Data Center.
CVE-2026-21589 — критическая уязвимость произвольного доступа к файлам без аутентификации, затрагивающая несколько продуктов Atlassian Data Center.
Уязвимость позволяет удалённому неаутентифицированному злоумышленнику получить доступ к определённым файлам, расположенным в корневом каталоге веб-приложения.
Эксплуатация не требует действительных учётных данных или взаимодействия с пользователем, но злоумышленник должен знать точное имя и путь к целевому файлу. Уязвимость не предоставляет листинг каталогов или произвольный перебор файлов.
CVE: CVE-2026-21589
Критичность: критическая
CVSS v4.0: 9.3
Вектор атаки: сетевой
Требуемые привилегии: отсутствуют
Взаимодействие с пользователем: отсутствует
Класс уязвимости: обход пути / произвольный доступ к файлам
Важно: эту уязвимость следует считать особенно серьёзной для самостоятельно размещённых развёртываний Atlassian, доступных из интернета.
CVE-2026-21589 затрагивает следующие продукты Atlassian:
| Продукт | Исправленные версии |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Все версии до соответствующего исправленного выпуска считаются затронутыми согласно рекомендациям Atlassian.
Уязвимость связана с некорректной обработкой информации о пути при обработке веб-ресурсов Atlassian.
Специально сформированный запрос может привести к тому, что компоненты обхода пути будут интерпретированы как разделители пути, позволяя запросу достичь файлов, которые обычно не должны быть доступны через затронутый механизм обработки ресурсов.
Концептуально:
Неаутентифицированный HTTP-запрос
          |
          v
   Сформированный путь к ресурсу
          |
          v
   Обработка обхода пути
          |
          v
Корневой каталог веб-приложения
          |
          v
   Раскрытие целевого файла
Атака сама по себе не предоставляет листинг каталогов.
Поэтому злоумышленнику необходимо заранее знать:
Имя файла
+
Путь
целевого файла, прежде чем пытаться его получить.
В основе проблемы лежит нормализация путей и обработка обхода в общей функциональности веб-ресурсов Atlassian.
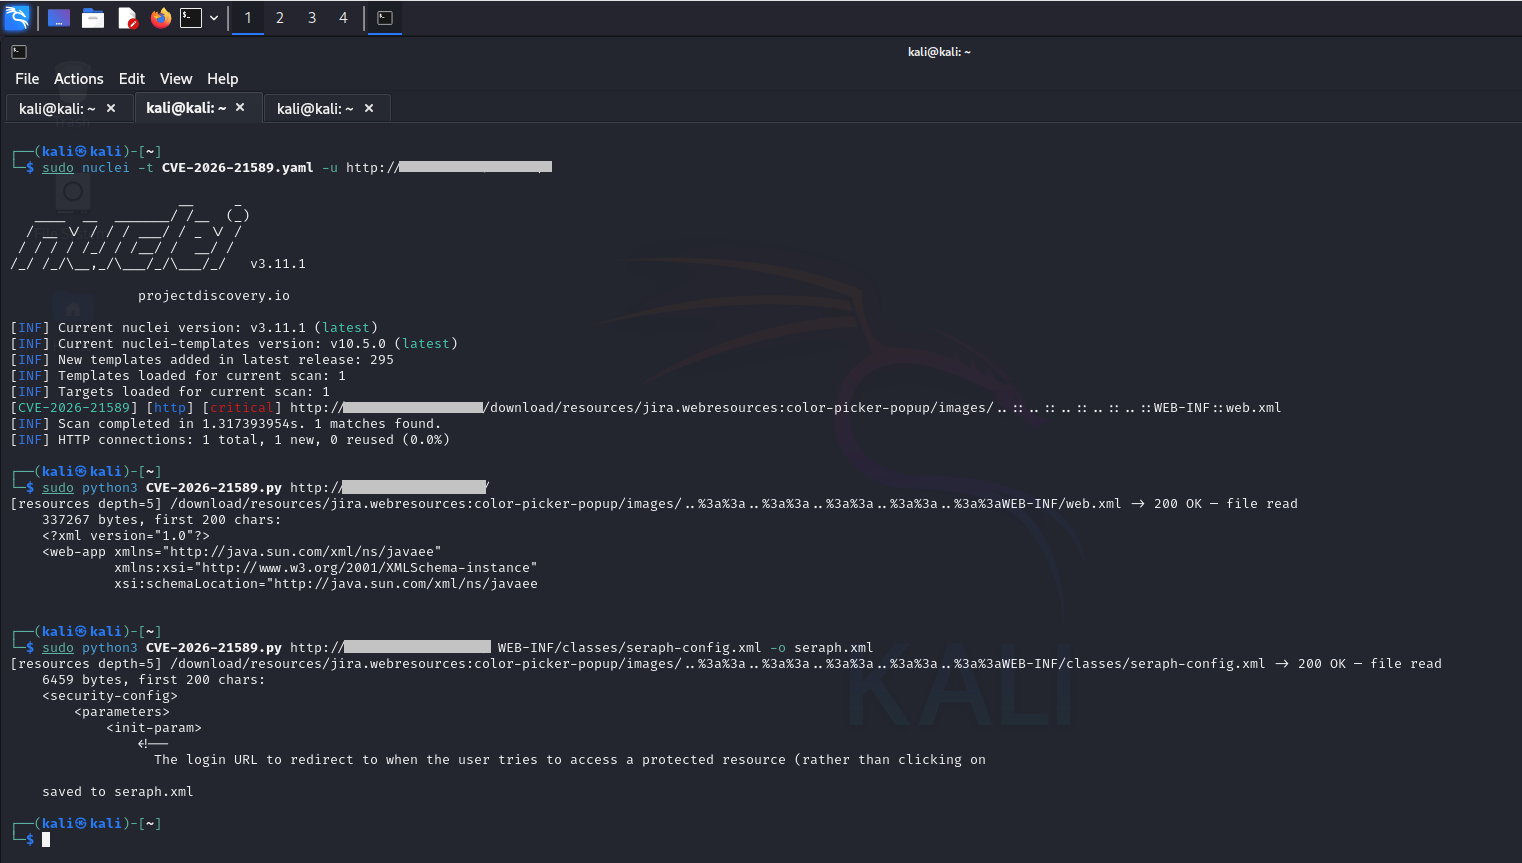
Исследование безопасности, опубликованное после выпуска рекомендаций, продемонстрировало, что специально сформированные последовательности обхода могут взаимодействовать с логикой загрузки ресурсов приложения.
Одной из важных характеристик, выявленных в ходе исследования, является обработка последовательностей :: как разделителей пути при обработке запросов.
Концептуально:
Обычный путь
    |
    v
Обработчик ресурсов
    |
    v
Ожидаемый ресурс приложения


Вредоносный путь
    |
    v
Последовательность обхода
    |
    v
Обработчик ресурсов
    |
    v
Неожиданный файл
Точное поведение при эксплуатации зависит от затронутого продукта и конфигурации развёртывания.
| Свойство | Значение |
|---|---|
| Аутентификация | Не требуется |
| Взаимодействие с пользователем | Не требуется |
| Вектор атаки | Сетевой |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Основное воздействие | Конфиденциальность |
| Вторичное воздействие | Потенциальная компрометация системы в зависимости от раскрытых файлов/конфигурации |
| Перебор каталогов | Напрямую не предоставляется |
| Удалённая эксплуатация | Да |
| Риск при доступе из интернета | Высокий |
Официальный вектор CVSS v4.0:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Оценка CVSS:
9.3 — КРИТИЧЕСКАЯ
Основное воздействие на безопасность — несанкционированный доступ к файлам внутри корневого каталога веб-приложения.
В зависимости от продукта, установки и раскрытого файла это может привести к раскрытию:
Конфигурации приложения
Информации о развёртывании
Внутренних ресурсов приложения
Учётных данных или секретов
Конфигурации интеграций
Других конфиденциальных данных приложения
Фактическое воздействие во многом зависит от того, какие файлы находятся в корневом каталоге веб-приложения затронутого приложения.
Особенно опасный сценарий может возникнуть, когда продукты Atlassian интегрированы с Crowd или другой централизованной инфраструктурой аутентификации, а конфиденциальные файлы конфигурации содержат многоразовые учётные данные.
Исследователи безопасности продемонстрировали сценарии, в которых раскрытая информация о конфигурации Crowd потенциально могла быть использована для дальнейшей компрометации в определённых развёртываниях.
Злоумышленнику необходимо:

