0xblackash/cve-2026-20253
CVE-2026-20253

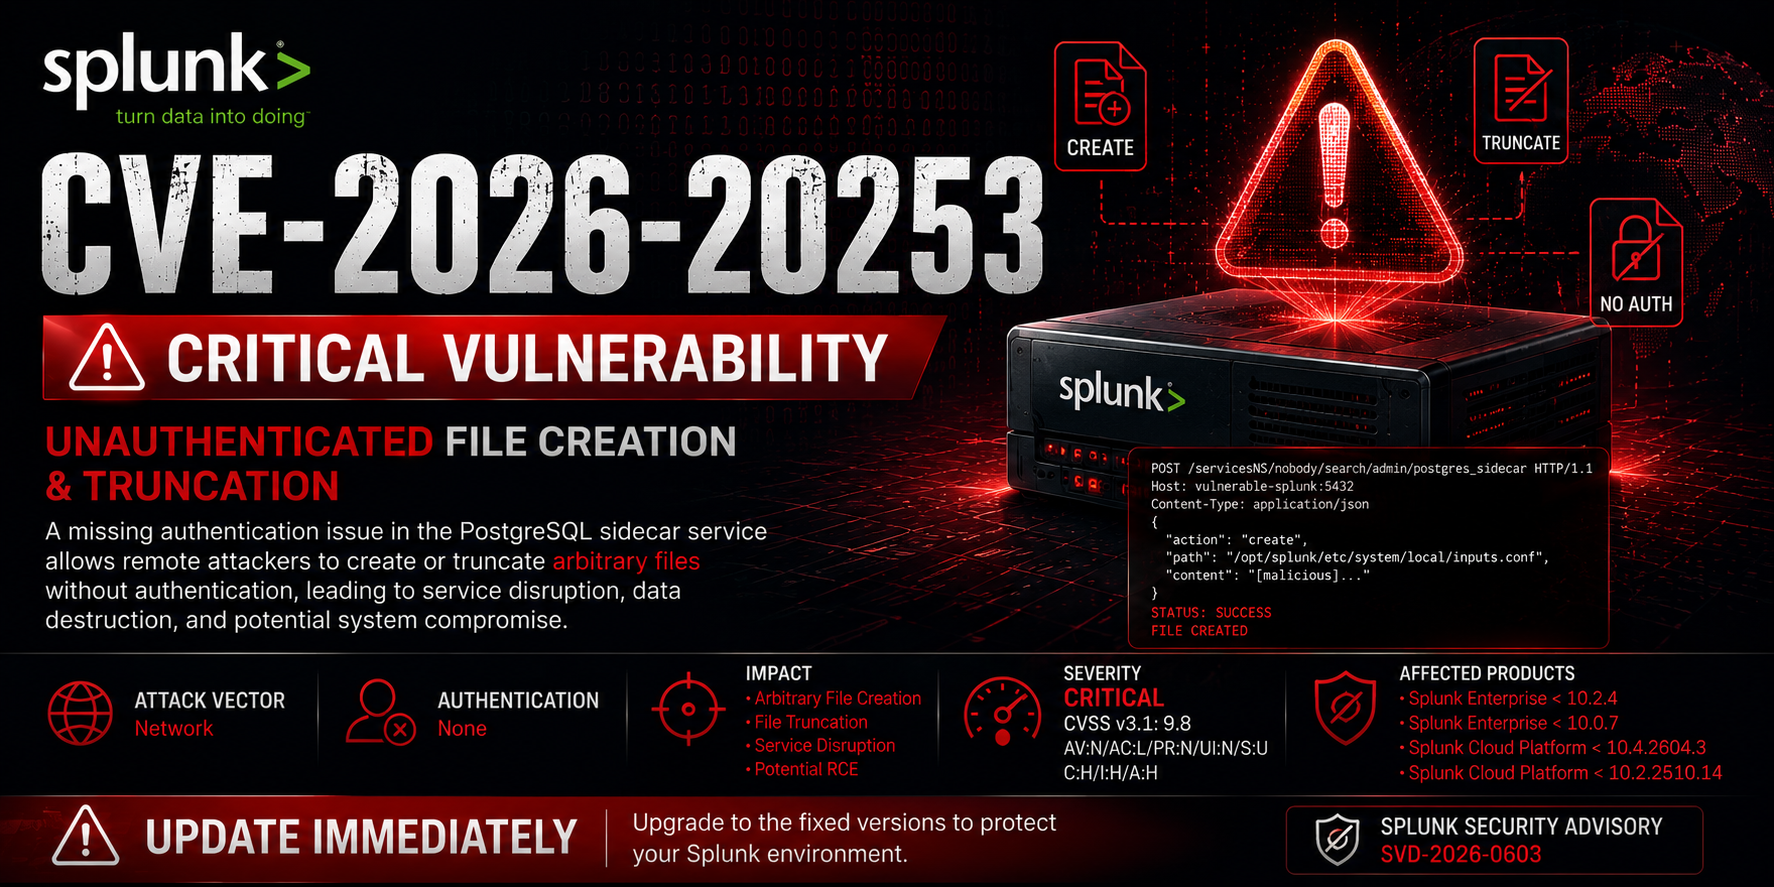

Уязвимость неаутентифицированного создания и усечения произвольных файлов, затрагивающая Splunk Enterprise и Splunk Cloud Platform.
CVE-2026-20253 — это критическая уязвимость в Splunk Enterprise и Splunk Cloud Platform, которая позволяет неаутентифицированному удаленному злоумышленнику создавать или усекать произвольные файлы через открытую конечную точку службы sidecar PostgreSQL.
Поскольку уязвимая функциональность лишена контроля аутентификации, злоумышленники могут выполнять файловые операции без действительных учетных данных.
Успешная эксплуатация может привести к:
| Свойство | Значение |
|---|---|
| CVE | CVE-2026-20253 |
| Вендор | Splunk |
| Серьезность | Критическая |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Тип уязвимости | Отсутствие аутентификации |
| Вектор атаки | Сеть |
| Аутентификация | Не требуется |
| Взаимодействие с пользователем | Не требуется |
| Воздействие | Создание файлов / Усечение файлов |

Уязвимость существует в компоненте sidecar PostgreSQL, который предоставляет функциональность чувствительных файловых операций.
Из-за отсутствия проверок аутентификации:
Удаленный пользователь
        │
        ▼
Доступная конечная точка sidecar
        │
        ▼
Создание произвольных файлов
        │
        ▼
Усечение существующих файлов
        │
        ▼
Воздействие на систему
Злоумышленнику требуется только сетевой доступ к открытому сервису.
Злоумышленник
    │
    ▼
Поиск открытого сервиса Splunk
    │
    ▼
Подключение к sidecar PostgreSQL
    │
    ▼
Неаутентифицированный запрос
    │
    ▼
Создание/перезапись файлов
    │
    ▼
Нарушение работы сервиса
    │
    ▼
Потенциальное повышение привилегий
Возможное раскрытие чувствительных операционных данных.
Произвольное изменение файлов может нарушить целостность системы.
Критические файлы могут быть усечены, что вызовет сбои.
Инфраструктура SIEM может стать ненадежной или недоступной.
| Версия | Статус |
|---|---|
| < 10.2.4 | Уязвима |
| < 10.0.7 | Уязвима |
| Версия | Статус |
|---|---|
| < 10.4.2604.3 | Уязвима |
| < 10.2.2510.14 | Уязвима |
| Продукт | Безопасная версия |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Метрика | Значение |
|---|---|
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Необходимые привилегии | Нет |
| Взаимодействие с пользователем | Нет |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
Распространенные порты:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Неожиданные:
События создания файлов
События усечения файлов
Сбои сервисов
Изменения конфигурации
Доступ к sidecar базы данных
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Ищите:
Неожиданные пустые файлы
Измененные файлы конфигурации
Аномалии перезапуска Splunk
Несанкционированный доступ к сервису
Сетевые подключения к компонентам sidecar
Потенциальные цели:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Обнаружить уязвимый экземпляр Splunk
2. Добраться до конечной точки sidecar PostgreSQL
3. Отправить специально сформированный запрос
4. Создать или усечь целевой файл
5. Наблюдать воздействие на систему
⚠️ Эксплойт-код намеренно опущен.
10.2.4+
10.0.7+
Доступ только через VPN
Внутренняя управляющая сеть
Ограничения ACL
Фильтрация брандмауэра
Активность создания файлов
Изменения конфигурации
Неожиданные перезапуски сервисов
Управляющие интерфейсы
        │
        ├── Внутренняя VLAN
        ├── Доступ через VPN
        └── Контроль нулевого доверия
Включите:
Auditd
Sysmon для Linux
Телеметрию EDR
Сетевой мониторинг
Почему эта уязвимость важна:
Компрометация Splunk может существенно повлиять на способность организации обнаруживать атаки.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Этот репозиторий предназначен исключительно для:
Тестирование должно проводиться только в системах, которыми вы владеете или на оценку которых у вас есть явное разрешение.
Splunk Enterprise • Критический • CVSS 9.8