 0xblackash/cve-2026-12485
CVE-2026-12485

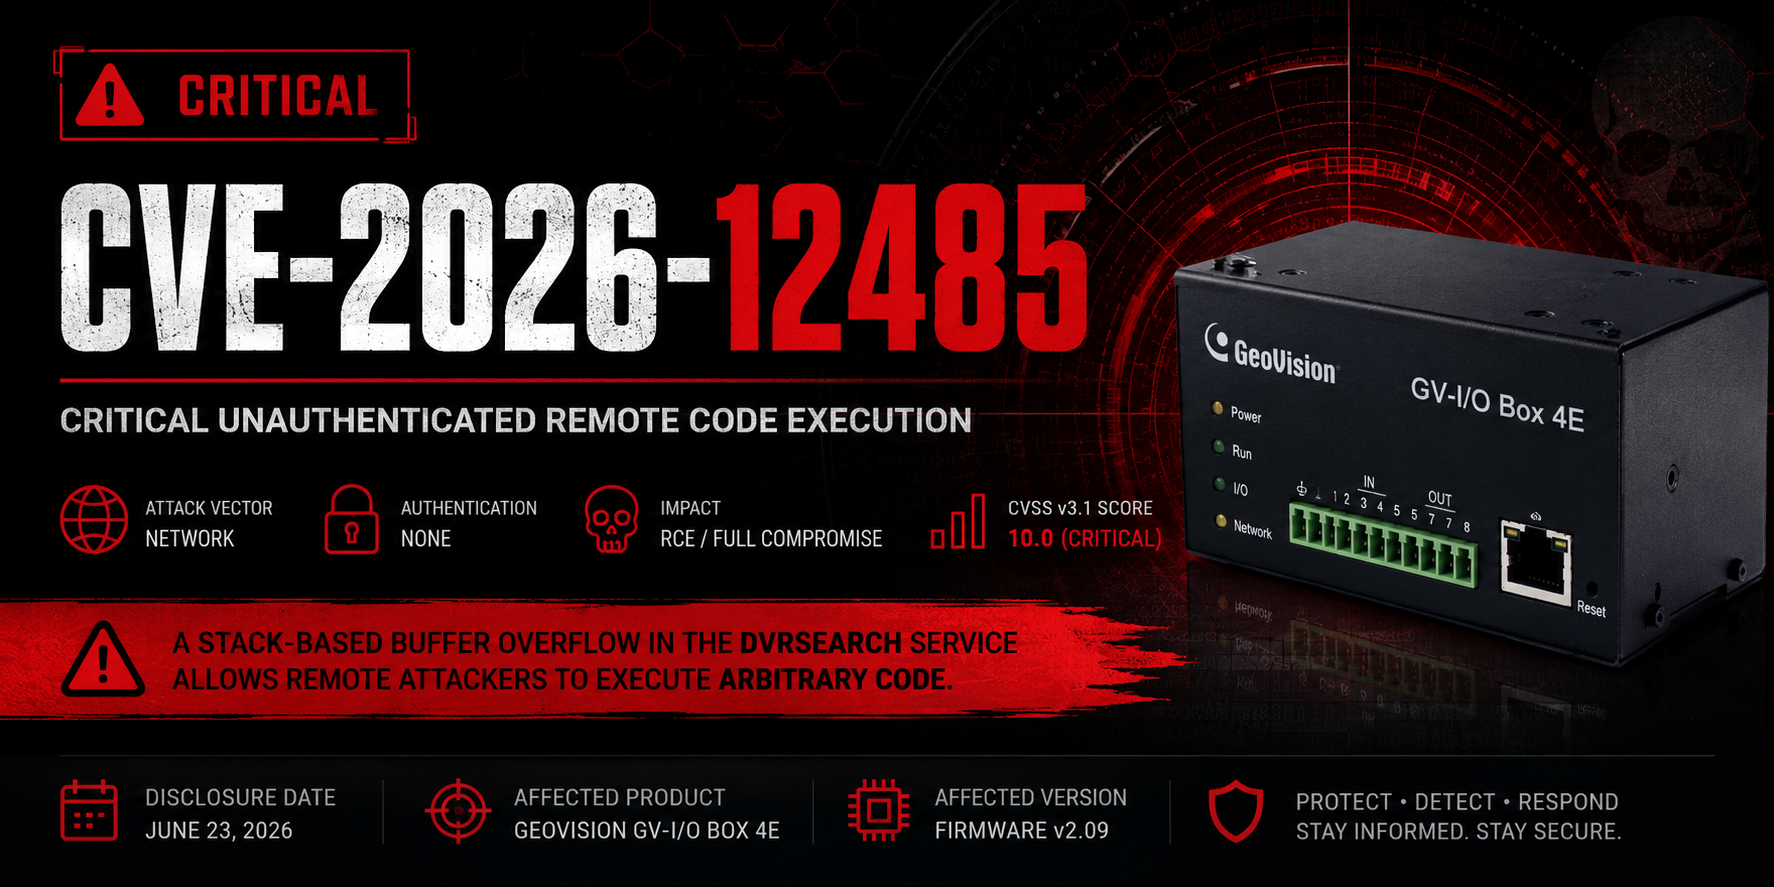


Дата раскрытия: 23 июня 2026 года
CWE: CWE-121 – Стековое переполнение буфера
Вектор атаки: Сеть (без аутентификации)
Уязвимость неаутентифицированного стекового переполнения буфера в сервисе DVRSearch GeoVision GV-I/O Box 4E позволяет удаленным злоумышленникам выполнить произвольный код и полностью скомпрометировать затронутые устройства.
| Поле | Значение |
|---|---|
| CVE ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Критический) |
| CWE | CWE-121 |
| Затронутый продукт | GeoVision GV-I/O Box 4E |
| Затронутая версия | Прошивка v2.09 |
| Требуется аутентификация | Нет |
| Взаимодействие с пользователем | Отсутствует |
| Влияние | Удаленное выполнение кода |
| Продукт | Версия | Статус |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Уязвим |
Уязвимость находится в функциональности CMD_IP_SET сервиса DVRSearch. Небезопасная операция memcpy() копирует контролируемые пользователем данные в стековый буфер фиксированного размера без проверки длины исходных данных.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Поскольку границы буфера назначения не контролируются, специально сформированный запрос может вызвать стековое переполнение буфера, что потенциально позволяет атакующему перезаписать поток выполнения и выполнить произвольный код.
Успешная эксплуатация может позволить атакующему:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Метрика | Значение |
|---|---|
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Отсутствует |
| Область действия | Изменена |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
DVRSearch.DVRSearch.| Дата | Событие |
|---|---|
| 2026-06-23 | Уязвимость публично раскрыта |
| 2026-06-23 | Присвоен идентификатор CVE |
| 2026-06-23 | Опубликована техническая информация |
Вот что вы должны увидеть при запуске проверки:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testВы увидите дополнительные строки, например:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Ситуация | Что вы увидите | Значение |
|---|---|---|
| Сервис работает | «Received response» | Уязвимый сервис прослушивает порт |
| Нет ответа | «No response received (timeout)» | Брандмауэр, остановленный сервис или неверный IP |
| Сервис упал (маловероятно) | Скрипт зависает / цель перестает отвечать | Вы зашли слишком далеко (не делайте этого с данным скриптом) |
| Отказано в доступе / ошибка | Ошибка сокета | Запустите от root или проблема с брандмауэром |
DVRSearch открыт → Высокий риск CVE-2026-12485.Дальнейшие действия, если ответ получен:
Этот репозиторий предназначен исключительно для образовательных, исследовательских и защитных целей в области безопасности.
Код эксплойта не предоставляется. Любое тестирование должно проводиться только на системах, на которые у вас есть явное разрешение.

