Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-101767 — Консультативный и технический исследовательский анализ CVE-2026-101767 — критической неаутентифицированной RCE в Oracle E-Business Suite Application Object Library, с подробностями CVSS и сведениями о затронутых версиях. | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-101767
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСтатьи и ИсследованияОбучение и Образование
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

Консультативный и технический исследовательский анализ CVE-2026-101767 — критической неаутентифицированной RCE в Oracle E-Business Suite Application Object Library, с подробностями CVSS и сведениями о затронутых версиях.

Репозиторий
11 день назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

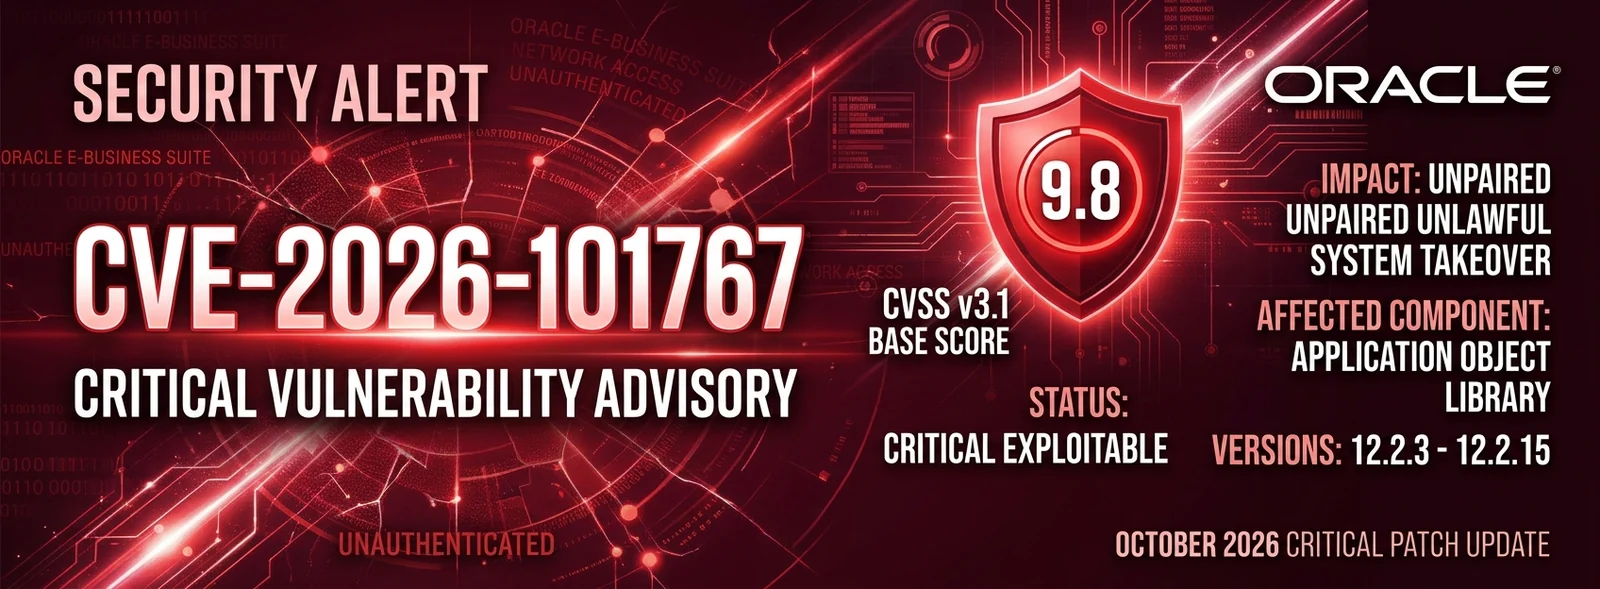
CVE-2026-101767: Неаутентифицированное RCE в Oracle E-Business Suite

Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

Рекомендации и исследовательский анализ CVE-2026-101767 — критической неаутентифицированной удалённой уязвимости в Oracle E-Business Suite (Oracle Application Object Library), раскрытой в Oracle October 2026 Critical Patch Update (CPU).


📋 Обзор

  • CVE ID: CVE-2026-101767
  • Тип уязвимости: Неаутентифицированный удалённый доступ / уязвимость в Application Object Library
  • Оценка серьёзности: 9.8 (критическая)
  • Вектор CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Уязвимый компонент: Core / Oracle Application Object Library
  • Доступность исправления: Выпущено в Oracle October 2026 CPU

🎯 Цель и уязвимые версии

Уязвимость затрагивает все развёртывания, использующие следующие версии Oracle E-Business Suite:

ПродуктКомпонентУязвимые версии
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ Техническое описание

CVE-2026-101767 позволяет неаутентифицированному атакующему с сетевым доступом по HTTP скомпрометировать Oracle Application Object Library.

Характеристики атаки

  • Вектор атаки (AV): Сетевой (N)
  • Сложность атаки (AC): Низкая (L)
  • Требуемые привилегии (PR): Отсутствуют (N)
  • Взаимодействие с пользователем (UI): Отсутствует (N)
  • Воздействие: Высокое нарушение конфиденциальности, целостности и доступности (C:H/I:H/A:H)

Успешная эксплуатация может привести к полной компрометации базового сервера приложений, что позволяет выполнять произвольный код, извлекать конфиденциальные данные или устанавливать постоянный бэкдор.
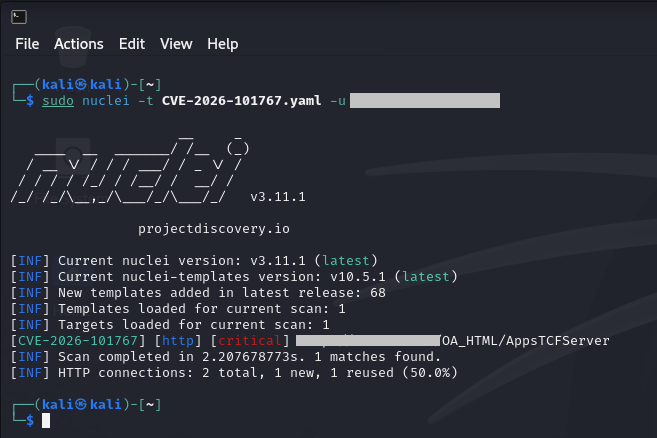

📸 Демонстрация

cve-2026-101767

⚙️ Обнаружение и тестирование

(Необязательно: здесь можно разместить запросы для обнаружения, правила YARA или рекомендации по сканированию уязвимостей)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ Отказ от ответственности

Этот репозиторий предоставлен исключительно в образовательных и исследовательских целях. Автор не несёт ответственности за любое неправомерное использование информации или материалов, содержащихся в нём.

Скачать инструмент