📌 1. Краткое описание
CitrixBleed 2 относится к критической уязвимости раскрытия памяти, затрагивающей:
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 Устройства VPN, доступные через интернет
Она позволяет неаутентифицированным злоумышленникам извлекать чувствительное содержимое памяти из уязвимых устройств с помощью специально сформированных сетевых запросов.
Этот класс проблем по своей природе схож с оригинальным CitrixBleed (CVE-2023-4966).
🧠 2. Затронутые вендор и продукты
Затронутые системы включают:
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- Устройства, открытые для публичного интернета
Эти устройства обычно развертываются на границе корпоративных сетей.
🔎 3. Классификация уязвимости
| Поле | Значение |
|---|
| Тип уязвимости | Перечитывание памяти (Memory Over-read) |
| Тип воздействия | Раскрытие чувствительных данных |
| Эксплуатируемость | Удалённо |
| Аутентификация | Не требуется |
| Необходимые привилегии | Нет |
| Взаимодействие с пользователем | Нет |
🔬 4. Первопричина (Техническое объяснение)
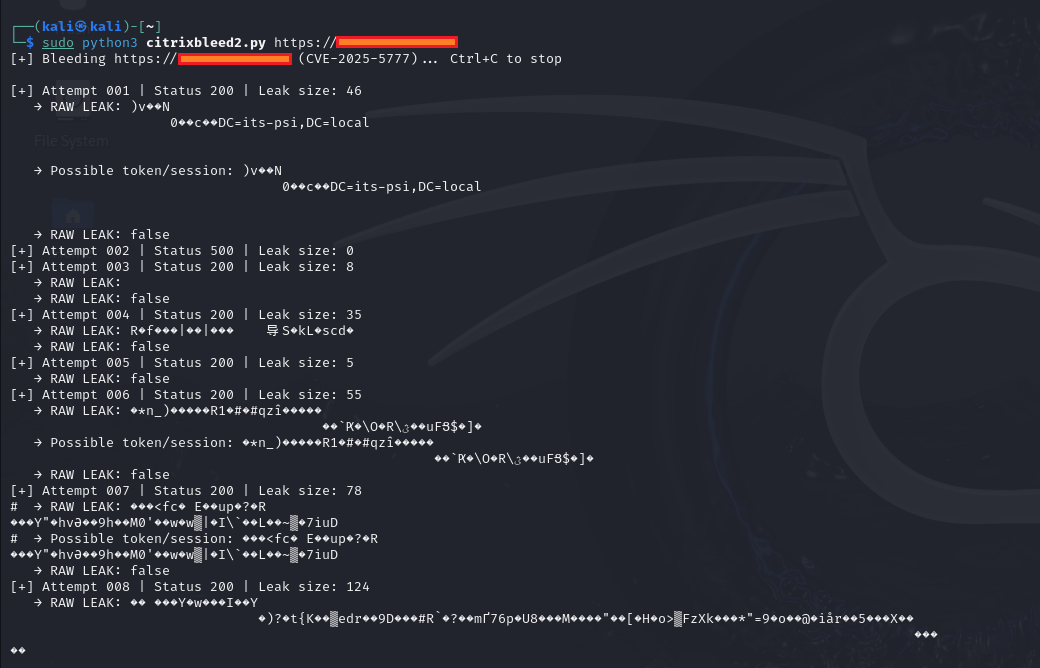
Уязвимость возникает из-за:
- Неправильной проверки границ памяти
- Недостаточной проверки размера входных данных
- Некорректной обработки буфера ответов
При обработке специально сформированных HTTP-запросов устройство возвращает память за пределами предполагаемых границ.
Это может раскрыть:
- Токены сессий
- Куки аутентификации
- Внутренние буферы памяти
- Фрагменты сессий других пользователей
Это концептуально похоже на:
- Heartbleed (перечитывание памяти в OpenSSL)
- Другие уязвимости перечитывания буфера
🚨 5. Реальное влияние
Поскольку устройства NetScaler:
- Находятся на границе сети
- Защищают VPN-доступ
- Обрабатывают аутентификацию и SSO
Последствия включают:
- 🔑 Угон сессии
- 👤 Имитация учётной записи
- 🛜 Обход VPN
- 🧭 Горизонтальное перемещение
- 💣 Подготовка к атаке программ-вымогателей
- 🏢 Полная компрометация предприятия
📊 6. Оценка серьёзности
| Свойство безопасности | Влияние |
|---|
| Конфиденциальность | 🔴 Высокое |
| Целостность | 🟡 Косвенное |
| Доступность | 🟡 Косвенное |
| Общий риск | 🔥 Критический |
Компрометация пограничного устройства значительно увеличивает радиус поражения.
🌍 7. Почему уязвимости пограничных устройств опасны
Пограничные устройства:
- Доступны из интернета
- Имеют привилегированное положение в сети
- Часто обходят внутренний мониторинг
- Могут не следовать обычным циклам установки обновлений
При компрометации злоумышленники могут перемещаться внутри сети, используя легитимные на вид сессии.
🛠 8. Стратегия смягчения и реагирования
Немедленные действия
- Установите последние патчи безопасности Citrix
- Аннулируйте все активные сессии
- Смените учётные данные администратора
- Сбросьте пароли пользователей, если подозревается раскрытие
- Просмотрите журналы на предмет подозрительной активности
Защитное укрепление
- Внедрите многофакторную аутентификацию (MFA)
- Ограничьте интерфейсы управления внутренними IP-диапазонами
- Включите подробное журналирование
- Отслеживайте аномалии повторного использования сессий
- Реализуйте сегментацию сети
🔍 9. Индикаторы обнаружения
Группам безопасности следует отслеживать:
- Неожиданное повторное использование VPN-сессий
- Аномальные географические шаблоны входа
- Подозрительные HTTP-запросы с большим объёмом
- Внутренний доступ из новых VPN-сессий
- Горизонтальное перемещение после аутентификации
📅 10. Рекомендации по реагированию на инциденты
Если подозревается эксплуатация:
- Немедленно установите патч
- Аннулируйте все сессии
- Смените учётные данные
- Просмотрите журналы аутентификации
- Ищите механизмы сохранения доступа
- Сканируйте внутренние системы на предмет горизонтального перемещения
Одного патча недостаточно, если были утечки токенов.
🧩 11. Сравнение с аналогичными уязвимостями
| Уязвимость | Программное обеспечение | Тип | Влияние |
|---|
| Heartbleed | OpenSSL | Раскрытие памяти | Утечка ключей и памяти |
| Shellshock | Bash | RCE | Полное выполнение системы |
| Log4Shell | Log4j | RCE | Удалённое выполнение кода |
| CitrixBleed | NetScaler | Раскрытие памяти | Угон сессии |
Уязвимости класса CitrixBleed особенно опасны из-за расположения устройств.
⚖️ 12. Этическое и юридическое уведомление
Эта информация предназначена для:
- Образовательных целей
- Осведомлённости в области защиты
- Авторизованных исследований безопасности
НЕ эксплуатируйте системы без явного письменного разрешения.
Несанкционированная эксплуатация незаконна.
🧠 13. Ключевые уроки по безопасности
- Безопасность памяти остаётся важным классом рисков
- Пограничные устройства требуют быстрой установки обновлений
- Аннулирование сессий критически важно после утечек памяти
- VPN-устройства являются ценными целями
- Мониторинг должен включать аномалии аутентификации
🔐 Главный вывод
Когда шлюз допускает утечку памяти,
всё предприятие оказывается под угрозой.
 0xblackash/cve-2025-5777