📖 Содержание
- Обзор
- Технические детали
- Критичность и CVSS
- Затронутые версии
- Реальное влияние
- Краткое описание эксплуатации
- Рекомендации по обнаружению
- Исправление
- Временные меры защиты
- Контрольный список безопасности
- Резюме
🔎 Обзор
CVE-2025-14847, получивший название "MongoBleed", представляет собой уязвимость в обработке сетевого протокола MongoDB Server.
Она позволяет удаленному атакующему без аутентификации читать неинициализированную память кучи из уязвимого процесса MongoDB.
Это может привести к раскрытию конфиденциальной информации, такой как:
- 🔑 Учетные данные
- 🔐 Ключи шифрования
- 🎟 Токены сессий
- 📦 Внутренние данные среды выполнения
🧠 Технические детали
🧩 Основная причина
Проблема связана с:
- Несовпадением полей длины в сжатых заголовках протокола zlib
- Некорректной проверкой при обработке декомпрессии
- Раскрытием областей памяти, которые не были должным образом инициализированы
При обработке специально сформированного сжатого сетевого трафика сервер может возвращать непреднамеренное содержимое памяти.
🛑 Тип уязвимости
- Раскрытие информации
- Утечка памяти кучи
- Некорректная проверка входных данных
📊 Критичность и CVSS
| Метрика | Значение |
|---|
| CVSS v3.1 | 7.5 (Высокая) |
| CVSS v4.0 | 8.7 (Высокая) |
| Вектор атаки | Сеть |
| Требуется аутентификация | ❌ Нет |
| Взаимодействие с пользователем | ❌ Не требуется |
| Эксплуатируется в реальных условиях | ✅ Да |
Уязвимость добавлена в каталог известных эксплуатируемых уязвимостей (KEV) CISA.
📦 Затронутые версии
Затронуты следующие линейки версий MongoDB:
3.6.x (все версии)
4.0.x (все версии)
4.2.x (все версии)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 Исправленные версии
Обновитесь до одной из следующих исправленных версий:
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 Реальное влияние
- В сети наблюдаются тысячи открытых экземпляров MongoDB
- Подтверждена активная эксплуатация
- Высокий риск для развертываний, доступных через интернет
- Затрагиваются как облачные, так и самостоятельно управляемые экземпляры
Поскольку эксплуатация не требует аутентификации, общедоступные серверы MongoDB находятся под непосредственной угрозой.
🧨 Краткое описание эксплуатации
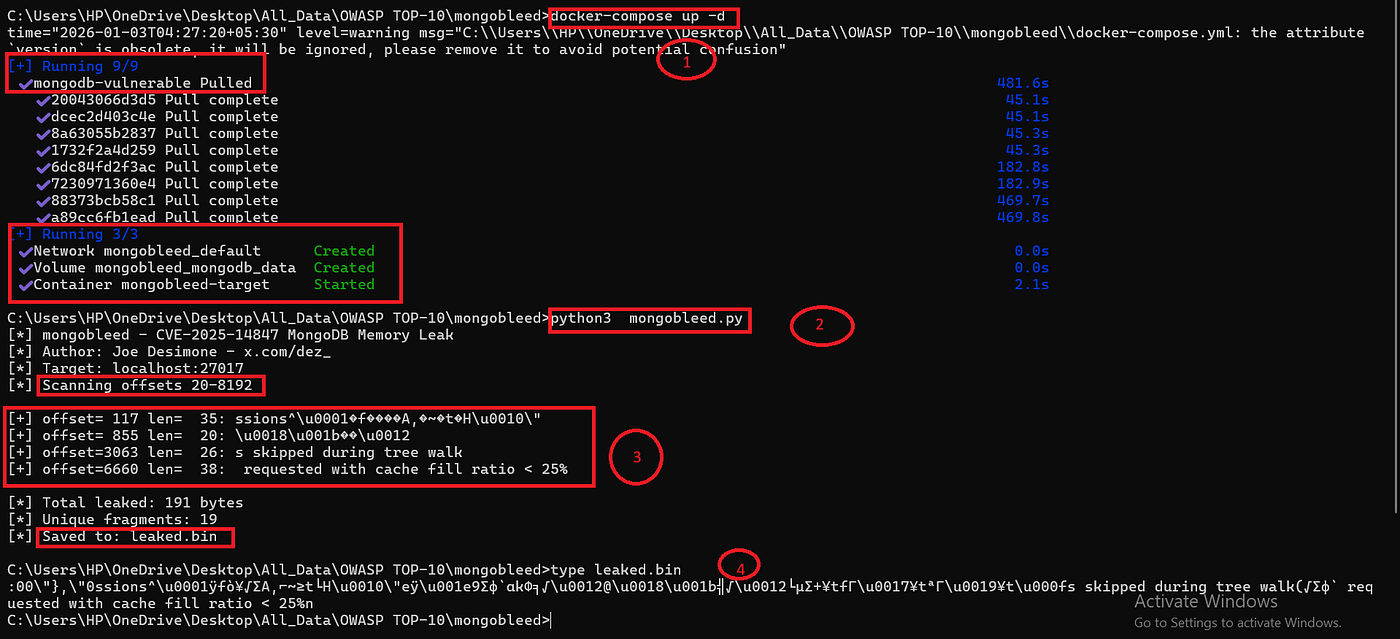
Возможности атакующего
- Отправка специально сформированных сжатых пакетов протокола
- Инициирование некорректной обработки декомпрессии
- Извлечение фрагментов памяти процесса
Потенциальные последствия
- Сбор учетных данных
- Повышение привилегий
- Утечка данных
- Дальнейшие атаки на внутреннюю инфраструктуру
🔍 Рекомендации по обнаружению
Отслеживайте:
- Необычный сжатый протокольный трафик
- Аномальную активность согласования zlib
- Неожиданный исходящий трафик от хостов баз данных
- Повторяющиеся аномальные подключения к порту
27017
Рассмотрите:
- Сигнатуры систем обнаружения вторжений
- Мониторинг целостности памяти
- Сканирование на предмет внешней доступности
🔒 Исправление
✅ Немедленные действия
- Обновитесь до исправленной версии MongoDB
- Перезапустите все узлы базы данных после обновления
- Проверьте журналы на предмет подозрительной активности
- Смените учетные данные, если предполагается компрометация
🧱 Временные меры защиты (если исправление отложено)
- Отключите сжатие zlib, если оно не требуется
- Переключитесь на альтернативные компрессоры (например, snappy)
- Ограничьте сетевой доступ доверенными диапазонами IP
- Убедитесь, что MongoDB не доступен из интернета
🧾 Контрольный список безопасности
📌 Резюме
| Поле | Значение |
|---|
| CVE ID | CVE-2025-14847 |
| Псевдоним | MongoBleed |
| Тип | Раскрытие памяти |
| Критичность | Высокая |
| Требуется аутентификация | Нет |
| Эксплуатируется в реальных условиях | Да |
| Затронутое ПО | MongoDB Server |
⚠️ Заключительная рекомендация
Если вы используете MongoDB Server, особенно в развертываниях, доступных через интернет:
Установите исправление немедленно.
Уязвимости раскрытия памяти без аутентификации могут привести к серьезным последующим компрометациям даже без прямого выполнения кода.
 0xblackash/cve-2025-14847