
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-24086 — Доказательство концепции для CVE-2021-24086 — удалённо инициируемое разыменование NULL (нулевого указателя) в tcpip.sys. | Kitploit
Инструменты/GitHubGitHub/0vercl0k/cve-2021-24086
Анализ уязвимостейЭксплуатацияФаззингСетевая безопасностьАнализ Бинарных ФайловArchived
GitHub0vercl0k/cve-2021-24086

CVE-2021-24086

Доказательство концепции для CVE-2021-24086 — удалённо инициируемое разыменование NULL (нулевого указателя) в tcpip.sys.

Репозиторий
23652385 лет назадЕщё не проверено
Поделиться

CVE-2021-24086

Это доказательство концепции для CVE-2021-24086 («Уязвимость типа «Отказ в обслуживании» в Windows TCP/IP»), разыменование NULL в tcpip.sys, исправленная Microsoft в феврале 2021 года. Согласно этому твиту, уязвимость была найдена @piazzt. Она может быть удалённо вызвана отправкой вредоносного UDP-пакета через IPv6.
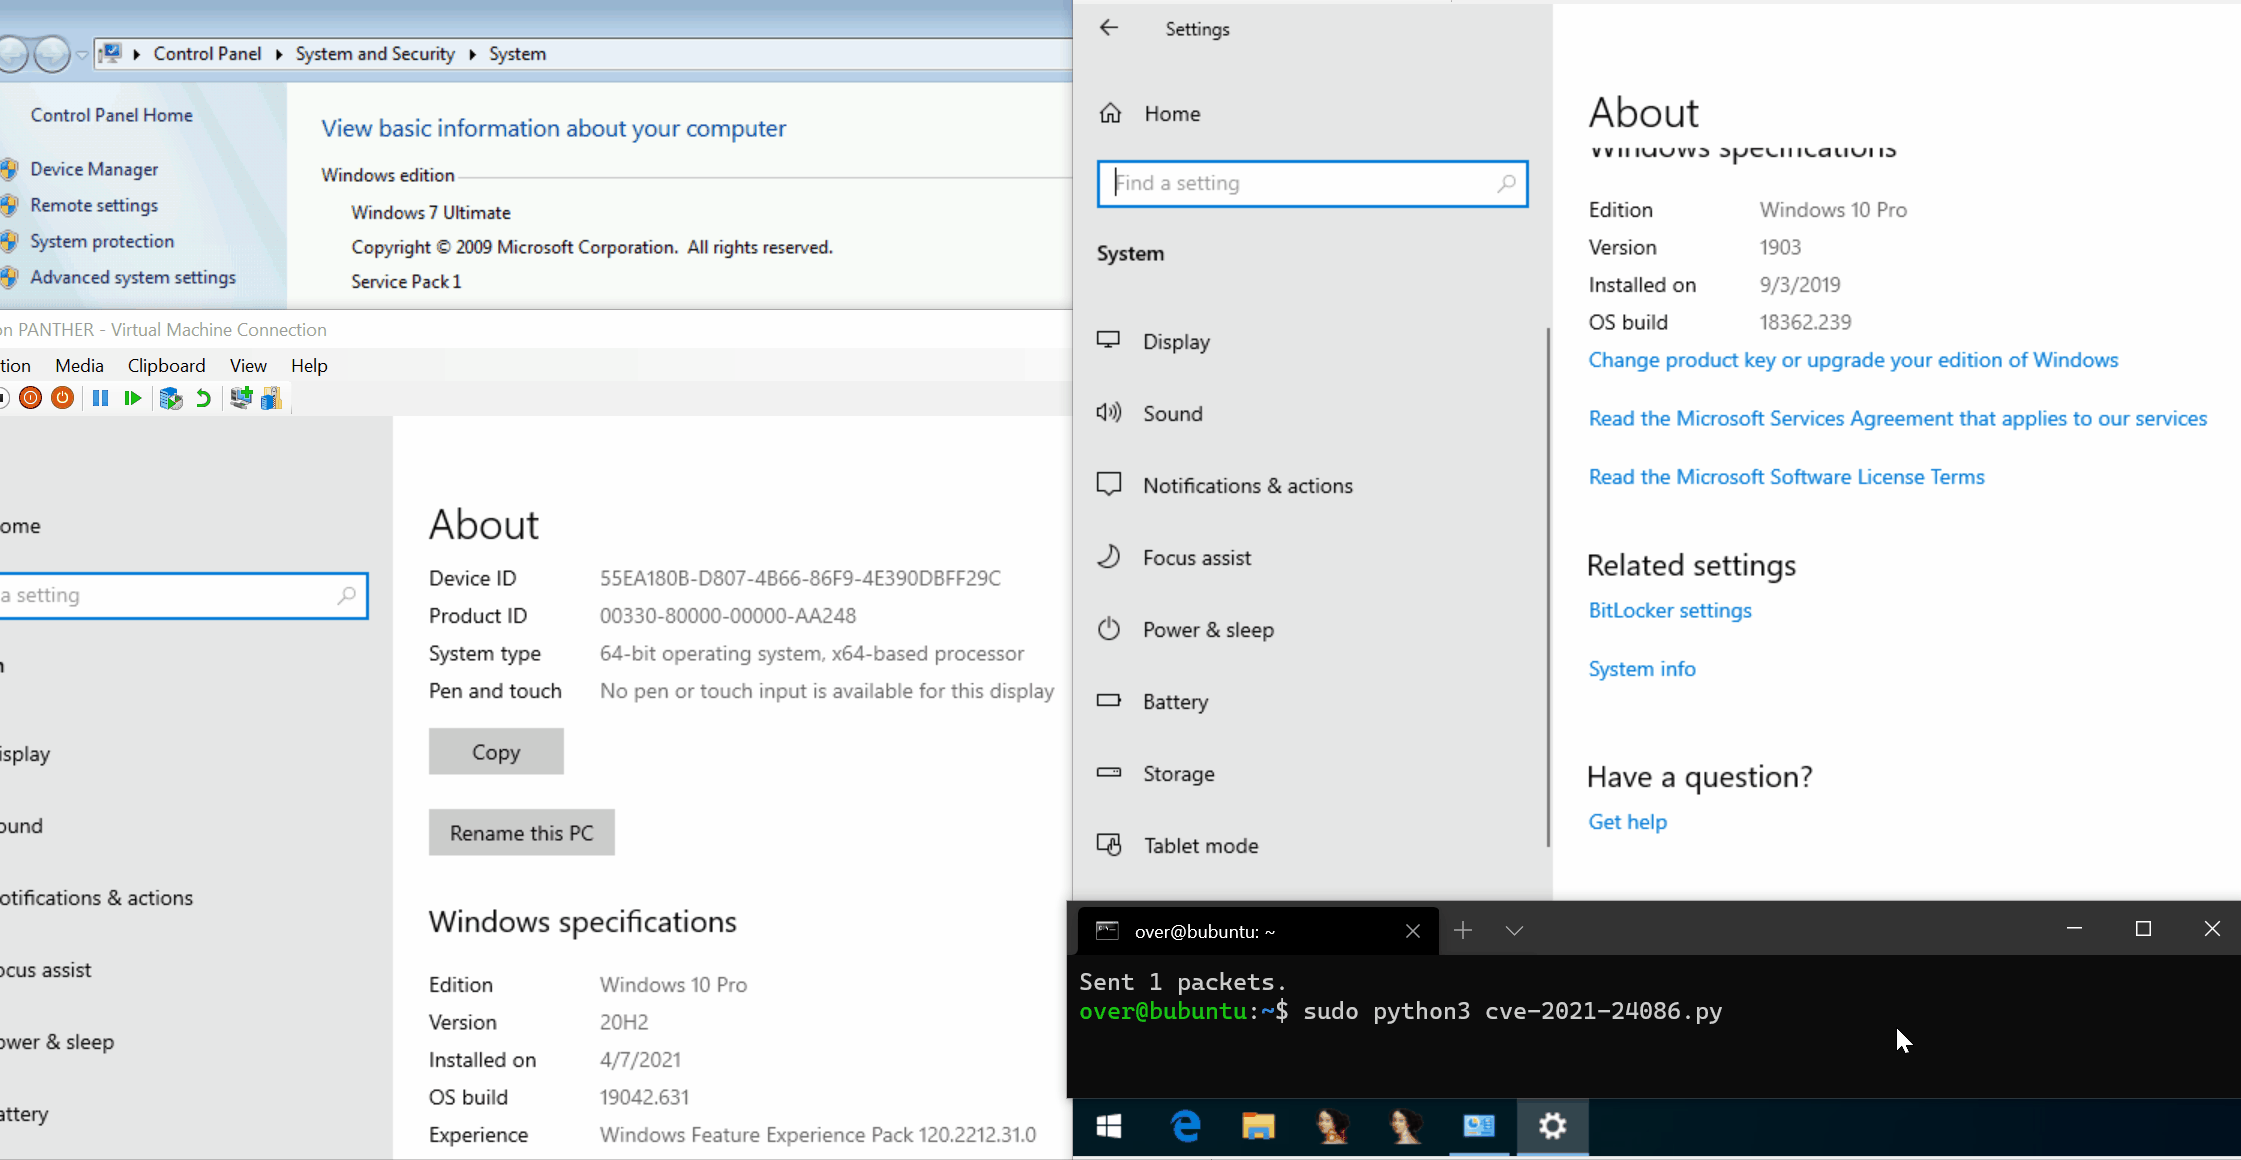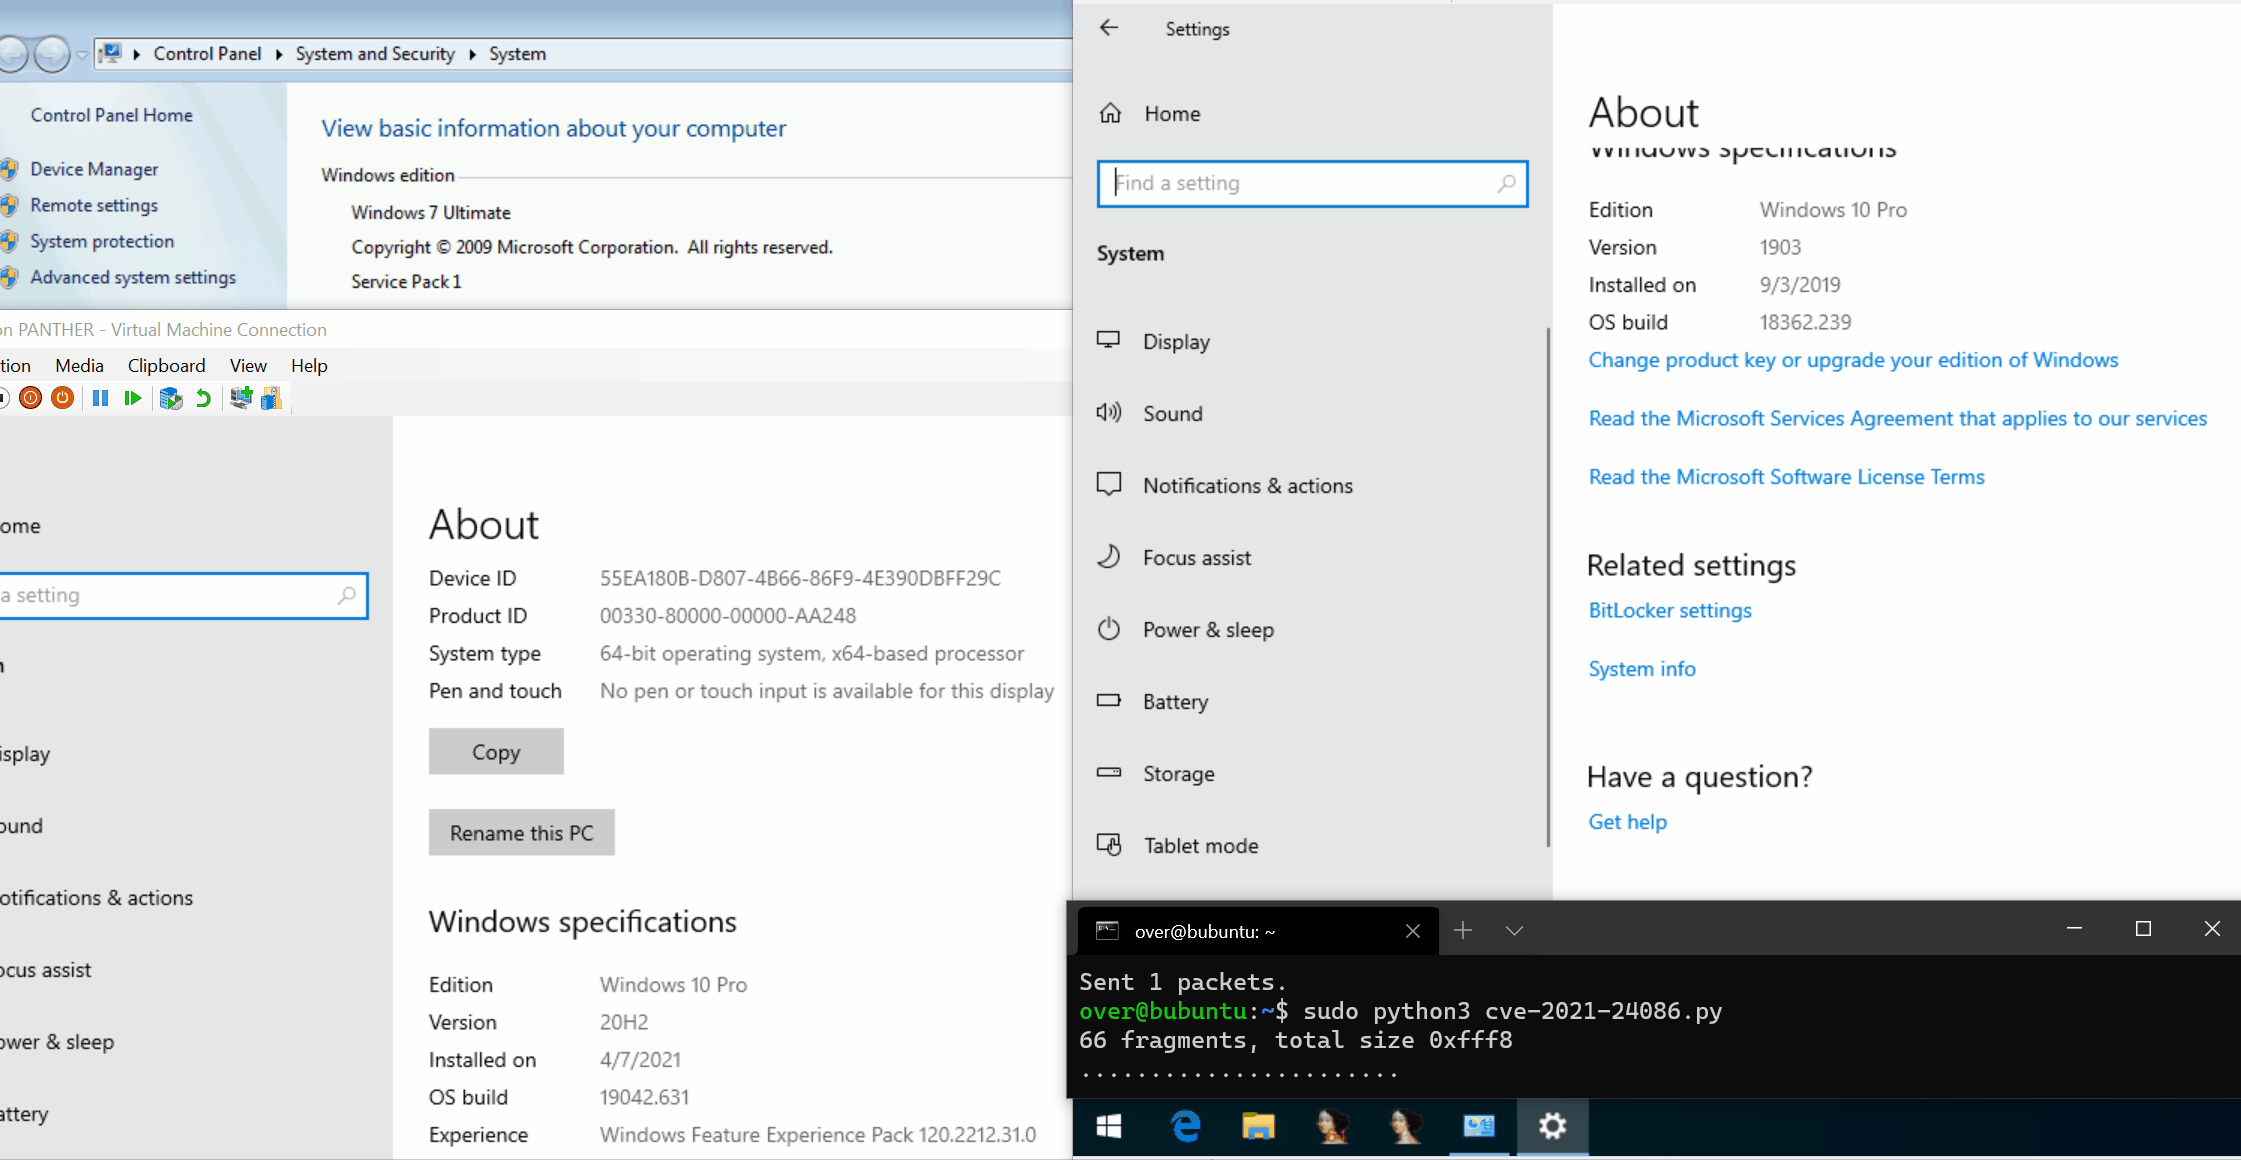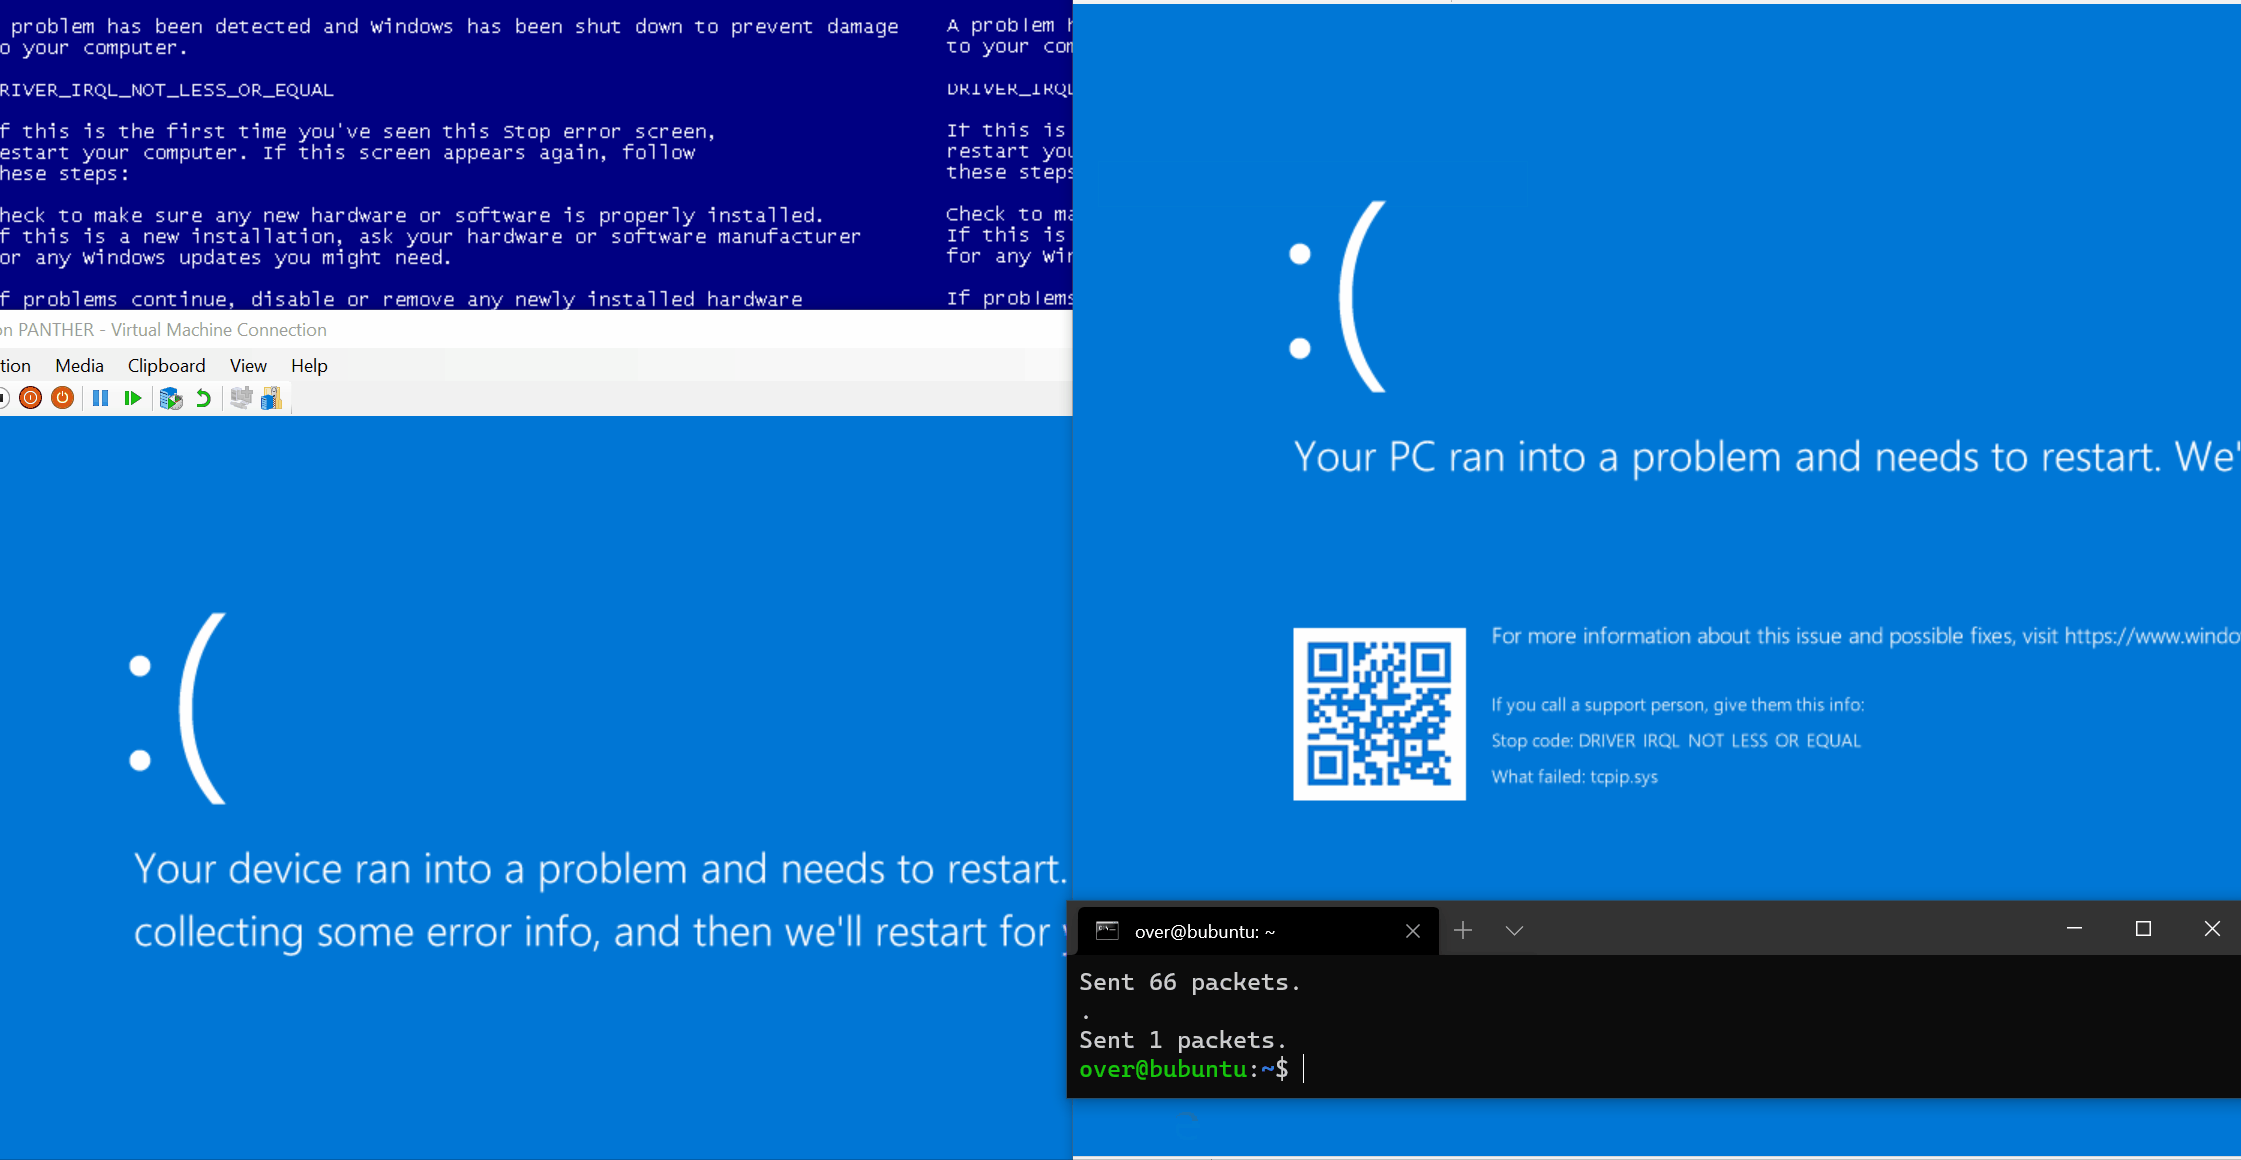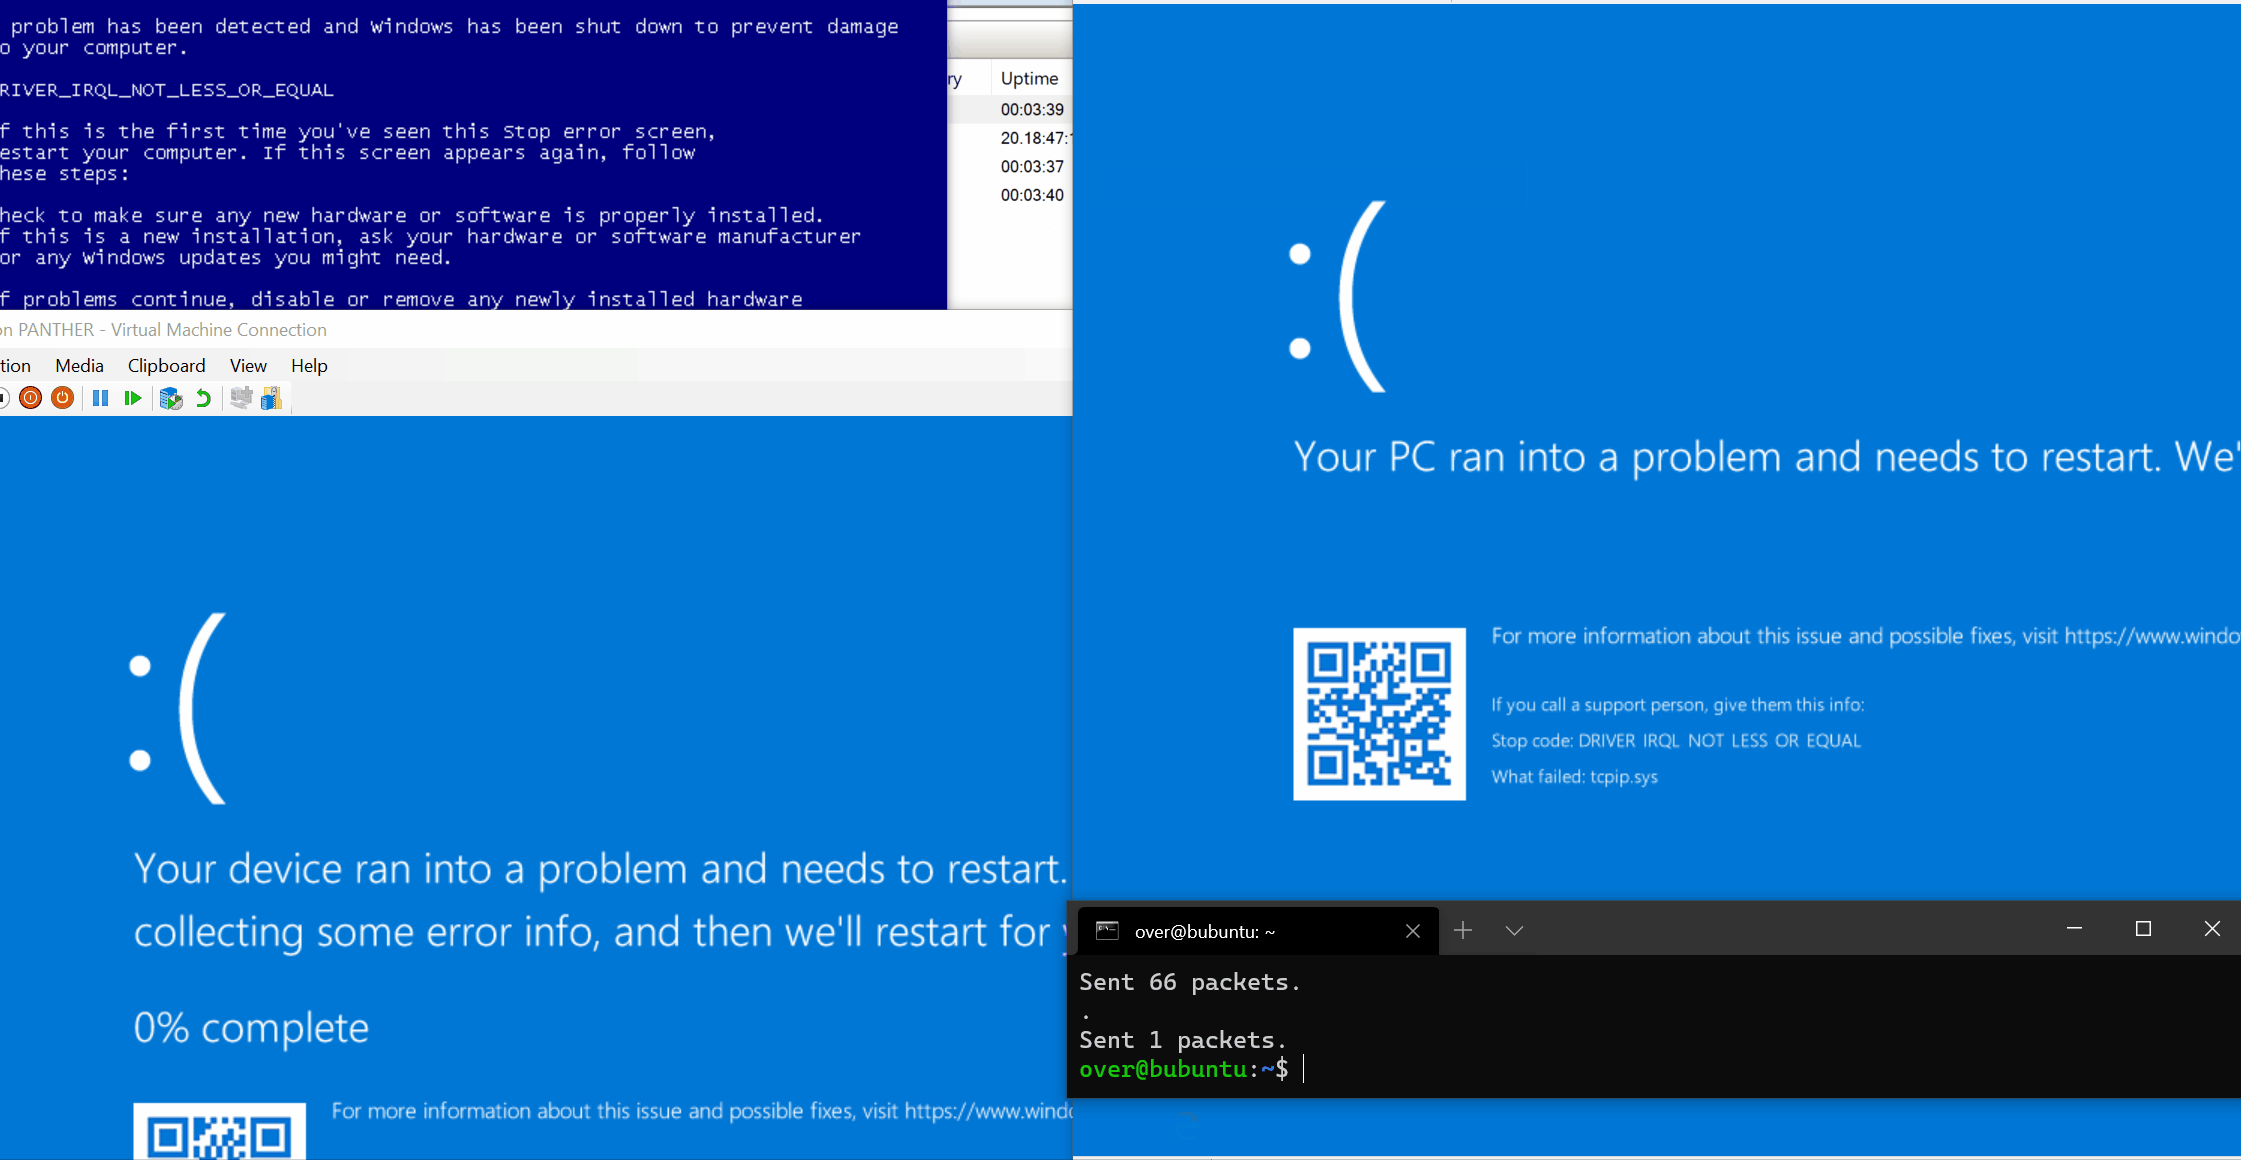
trigger

Вы можете прочитать блог Microsoft здесь: Multiple Security Updates Affecting TCP/IP:  CVE-2021-24074, CVE-2021-24094, and CVE-2021-24086. В нём кратко обсуждаются влияние и обходные пути/меры по смягчению.

Более подробное обсуждение первопричины доступно на doar-e.github.io: Reverse-engineering tcpip.sys: mechanics of a packet of the death (CVE-2021-24086).
doare

Запуск PoC

Запустите скрипт cve-2021-24086.py; требуется Scapy:

over@buntu:~$ sudo python3 cve-2021-24086.py
66 fragments, total size 0xfff8
..................................................................
Sent 66 packets.
.
Sent 1 packets.


Авторы

  • Axel '@0vercl0k' Souchet
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




