
 0sec-labs/0
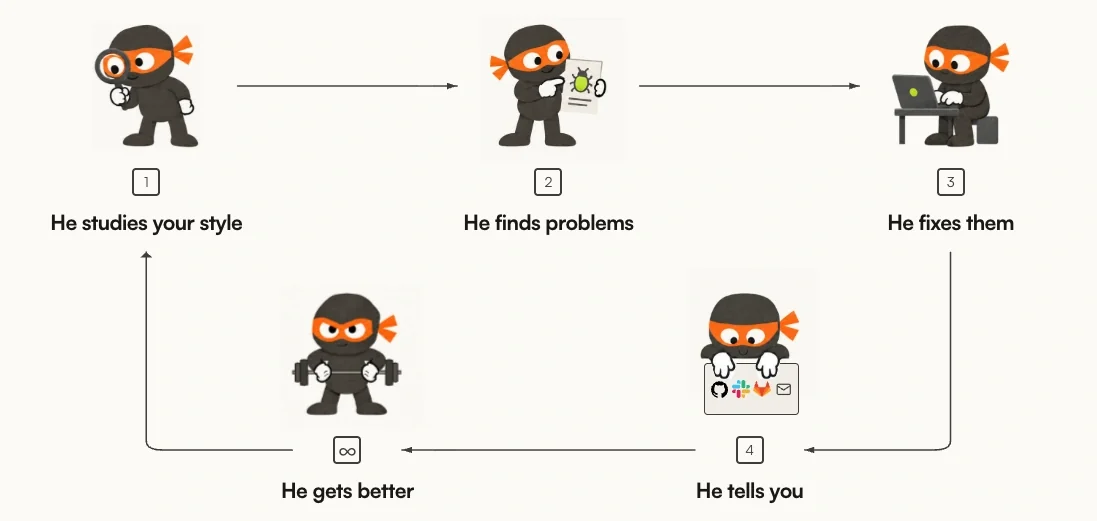
Кибербезопасностный инструмент для полностекового тестирования на проникновение на основе LLM. Автономно находите и устраняйте уязвимости 24/7. [ПРЕДВАРИТЕЛЬНАЯ ВЕРСИЯ ИССЛЕДОВАНИЯ]


Открытый, саморазвивающийся, многомодельный инструментарий для исследований в области безопасности.
Швейцарская лаборатория прикладных исследований в области ИИ и кибербезопасности
0.security ·
Документация ·
FoxGuard

Находите новые уязвимости в самых глубоких слоях программного обеспечения. Ознакомьтесь с нашими публичными раскрытиями и исправлениями в upstream, включая исследования в ядре Linux.
Скопируйте этот запрос в вашего агента для программирования:
Настрой инструментарий 0.security, используя https://0.security/harness/setup.md, и прочитай https://0.security/llms.txt для индекса документации. Подтверди мои цели и область тестирования перед тестированием и спрашивай перед изменением файлов.
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
0
Подключите доступ к моделям и настройте соединения в терминале. Запускайте локально или через CLI в CI/CD, изучайте находки и результаты верификации, а также экспортируйте отчёты в форматах JSON, Markdown или SARIF.
Руководство по настройке · Исследовательские рабочие процессы · Документация
Оптимизированная маршрутизация моделей: лучшая LLM для каждого шага
Управляемый сервис добавляет маршрутизацию моделей, непубличные передовые кибермодели, специализированную среду выполнения атак и подобранный наступательный инструментарий. Эти размещённые возможности отделены от запуска открытого инструментария с вашим собственным доступом к моделям. Изучите 0.security.
Лучшая в мире безопасность должна принадлежать всем. Программы уже пишут себя сами; мы верим, что они должны и защищать себя сами. Наша цель — безопасность, которая находит и исправляет уязвимости по мере изменения программного обеспечения, чтобы люди могли сосредоточиться на том, что хотят создавать.
Исследования на первом месте. Публичные раскрытия, исправления в upstream и воспроизводимые результаты позволяют людям проверить нашу работу. Открытые инструменты позволяют им подвергать её сомнению, расширять и создавать что-то лучшее. Самообеспечивающая безопасность программ — это будущее, к которому мы стремимся.
Прочитайте наш манифест · Изучите наши исследования
Это исследовательский предпросмотр. Охват и глубина верификации зависят от рабочего процесса; изучайте доказательства и проверяйте сгенерированные исправления перед их применением. Создание инструментов и оцениваемое самоулучшение — это развивающиеся исследовательские рабочие процессы. Тестируйте только те системы, которыми вы владеете или на оценку которых у вас есть разрешение.
Прочитайте CONTRIBUTING.md, чтобы собрать и расширить инструментарий. Сообщайте о проблемах безопасности через SECURITY.md.
MIT OR Apache-2.0.
