
 #1
Инструменты для тестирования безопасности Wi-Fi сетей, взлома паролей и анализа протоколов.
Рекомендация Kitploit
 web-logs2/hostapd_mirror
зеркало https://w1.fi/cgit/hostap/ до 30/01/2023 для CVE-2022-23303/4 - c22
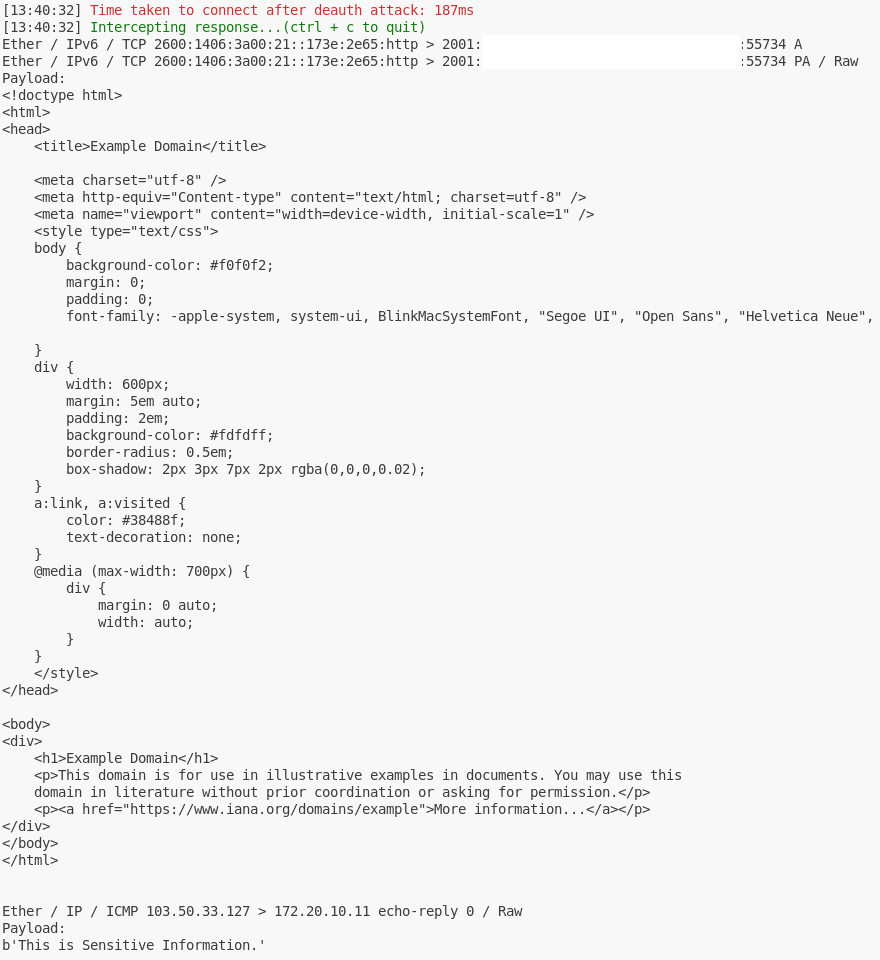 toffeenutt/cve-2022-47522-poc
Эксплойт Proof-of-concept для CVE-2022-47522, демонстрирующий перехват Wi-Fi кадров посредством атаки деаутентификации и спуфинга MAC-адреса для…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
Эксплойт для уязвимости Android Wi-Fi CVE-2021-0466, нацеленный на компонент frameworks/opt/net/wifi для тестирования безопасности и валидации.
 dybrkr/wifi_leak
Эксплойт доказательства концепции для CVE-2018-4084, уязвимость утечки учетных данных WiFi в macOS High Sierra, демонстрирующий перехват паролей WiFi…
 yashodhanvivek/firebolt-wristphone-vulnerability
Этот репозиторий посвящён уязвимости наручного телефона Firebolt, связанной с идентификатором CVE CVE-2024-30656, предложенным MITRE. MITRE пока не…

 phantom-brigade1/wifisting
GTK4 и CLI-инструментарий для тестирования беспроводной безопасности с 57 автономными модулями для Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC, а также…
 qkaiser/broadcom-wps
Инструменты для фингерпринтинга точек доступа WiFi, работающих на Broadcom SDK, и список известных уязвимых устройств.
 oblique/create_ap
[НЕ ПОДДЕРЖИВАЕТСЯ] Этот скрипт создаёт точку доступа Wi-Fi в режиме NAT или моста.
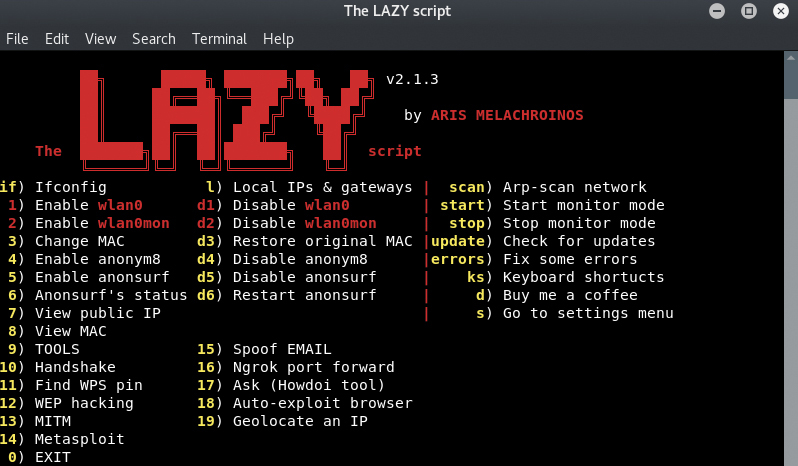 arismelachroinos/lscript
Скрипт LAZY сделает вашу жизнь проще и, конечно, быстрее.
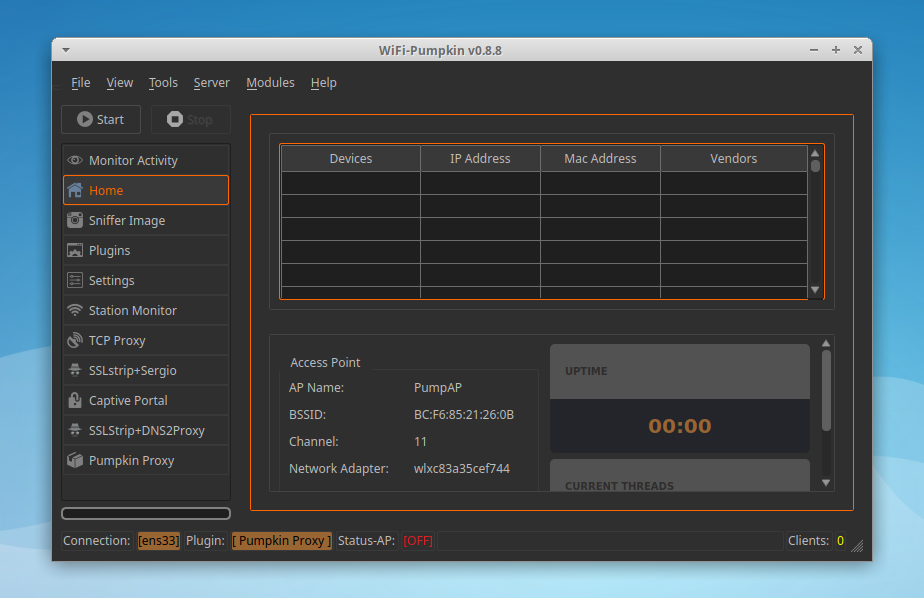 p0cl4bs/wifi-pumpkin-deprecated
УСТАРЕЛО, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
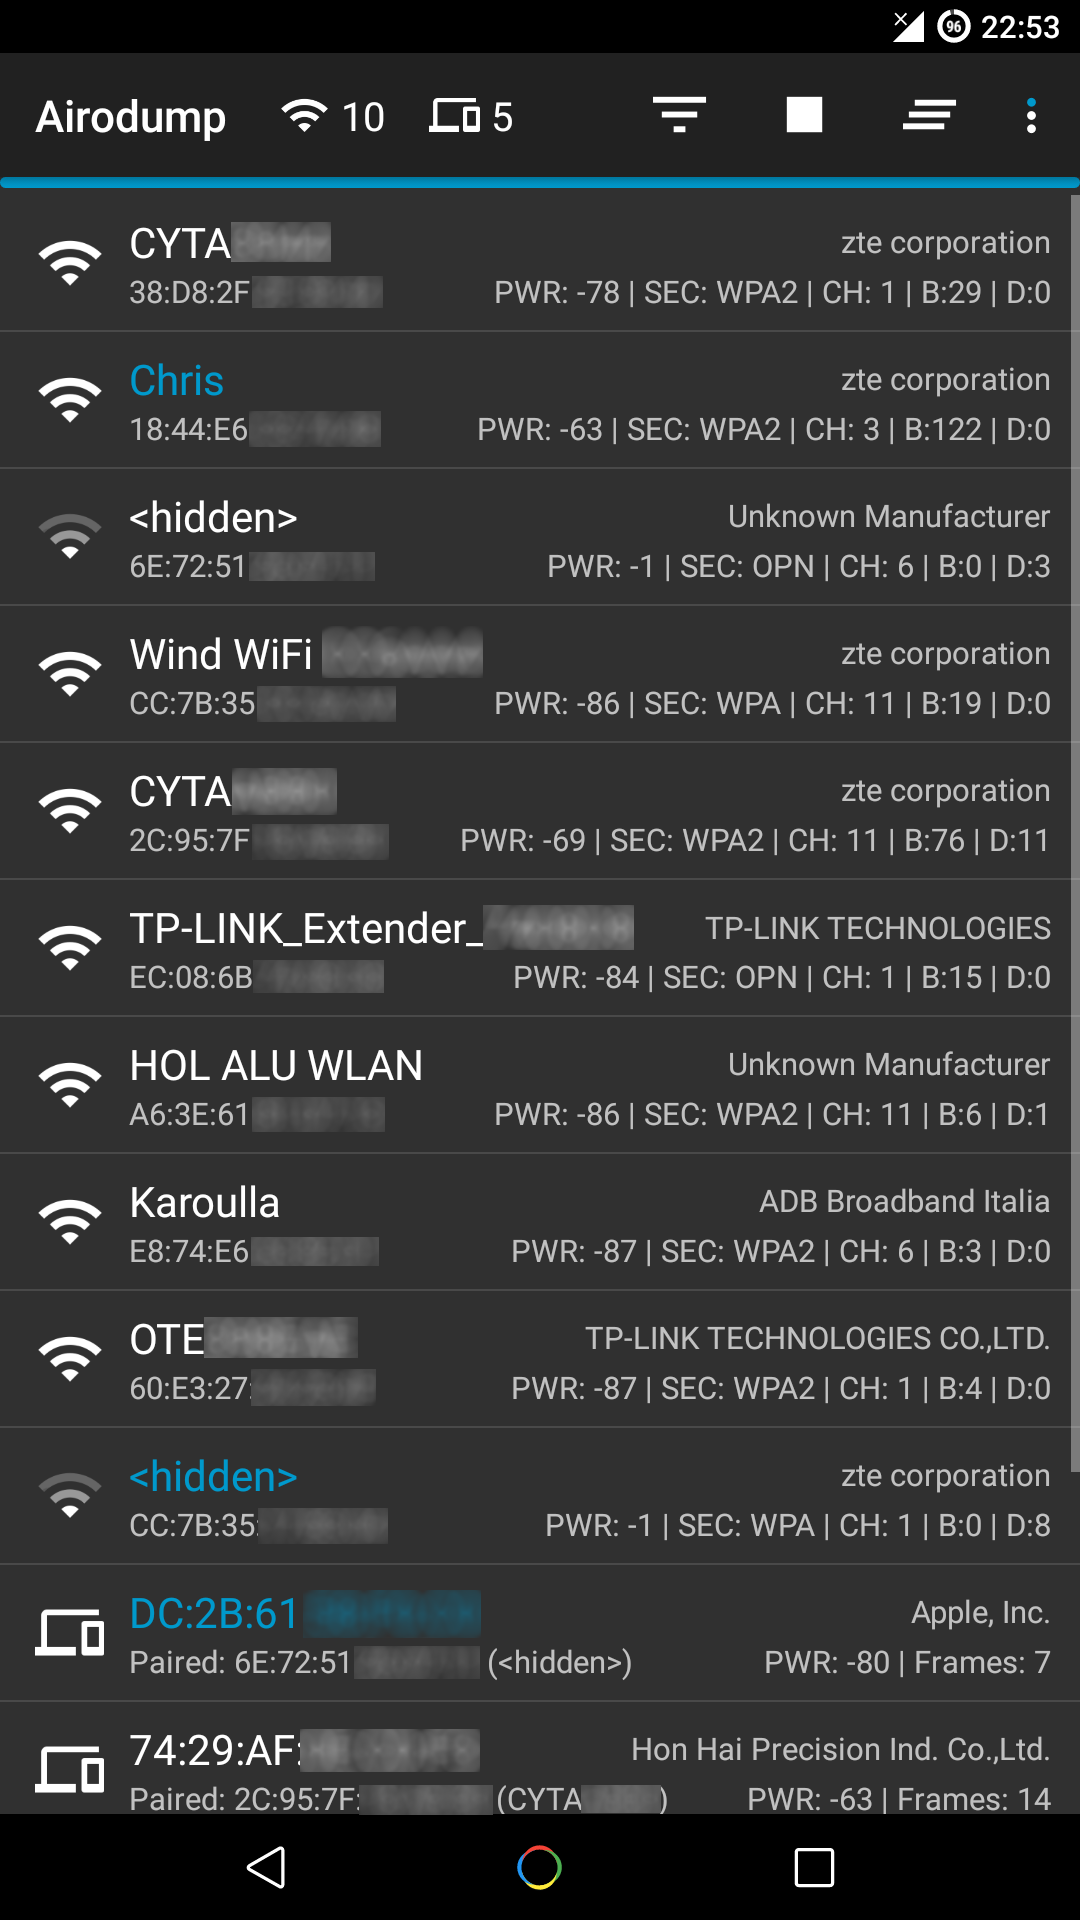 chrisk44/hijacker
Графическое приложение для Android для Aircrack, Airodump, Aireplay, MDK3 и Reaver
 xdavidhu/mitmap
📡 Программа на Python для создания поддельной точки доступа и перехвата данных.
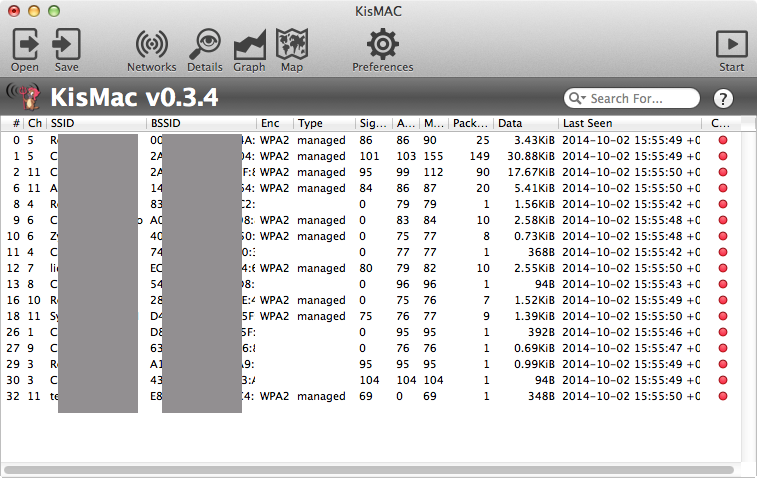 igrsoft/kismac2
KisMAC — это бесплатный инструмент с открытым исходным кодом для поиска и анализа беспроводных сетей и обеспечения безопасности на Mac OS X.
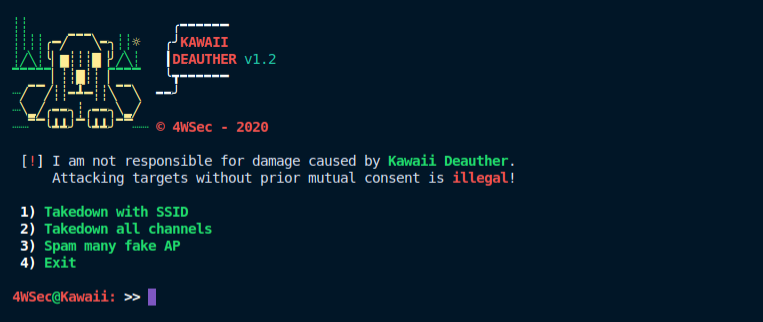 aryanrtm/kawaiideauther
Заглушить все Wi-Fi клиенты/роутеры.
 xdavidhu/probesniffer
🔍 Инструмент для перехвата незашифрованных беспроводных зондирующих запросов (probe requests) от устройств.
 oblique/wificurse
Инструмент для глушения WiFi
 priyankvadaliya/hack-captive-portal
Этот скрипт помогает проходить через каптивные порталы в общественных Wi-Fi сетях. Он перехватывает IP и MAC у кого-то, кто уже подключен и…








