
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
 aqhmal/cve-2020-5902-scanner
Автоматизированный скрипт для сканера F5 BIG-IP (CVE-2020-5902), использующий хосты, полученные из API Shodan.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Сканирование от 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST — обход аутентификации и удалённое выполнение кода (RCE)
 filipi86/cve-2024-6387-vulnerability-checker
Этот скрипт на Python проверяет уязвимость CVE-2024-6387 в серверах OpenSSH. Он поддерживает несколько IP-адресов, URL, диапазоны CIDR и порты.…
 emrekybs/draculaos
Dracula OS — это операционная система Linux, тщательно разработанная для миссий OSINT (разведка по открытым источникам) и Cyber Intelligence.
 knowledge-wisdom-understanding/recon
Перечисление цели на основе результатов Nmap
 aether-0/cve-2025-55575
Шаблон обнаружения SQL-инъекций на основе времени для SMM Panel, нацеленный на параметр service_detail через сконструированные POST-запросы к…
 sleuthco/clawshield-public
Прокси безопасности для ИИ-агентов. Сканирует каждое сообщение на предмет промпт-инъекций, PII и секретов. Эшелонированная защита: Go-прокси +…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Генератор артефактов обнаружения для FortiWeb CVE-2025-25257, эксплуатирующий неаутентифицированную SQL-инъекцию для достижения удалённого выполнения…
 bashexplode/boko
Сканер перехвата приложений для macOS
 xaitax/cve-2024-23897
PoC и сканер для CVE-2024-23897, нацеленный на Jenkins <= 2.441 & LTS 2.426.2. Поддерживает одиночные цели, CIDR-диапазоны, чтение файлов и…
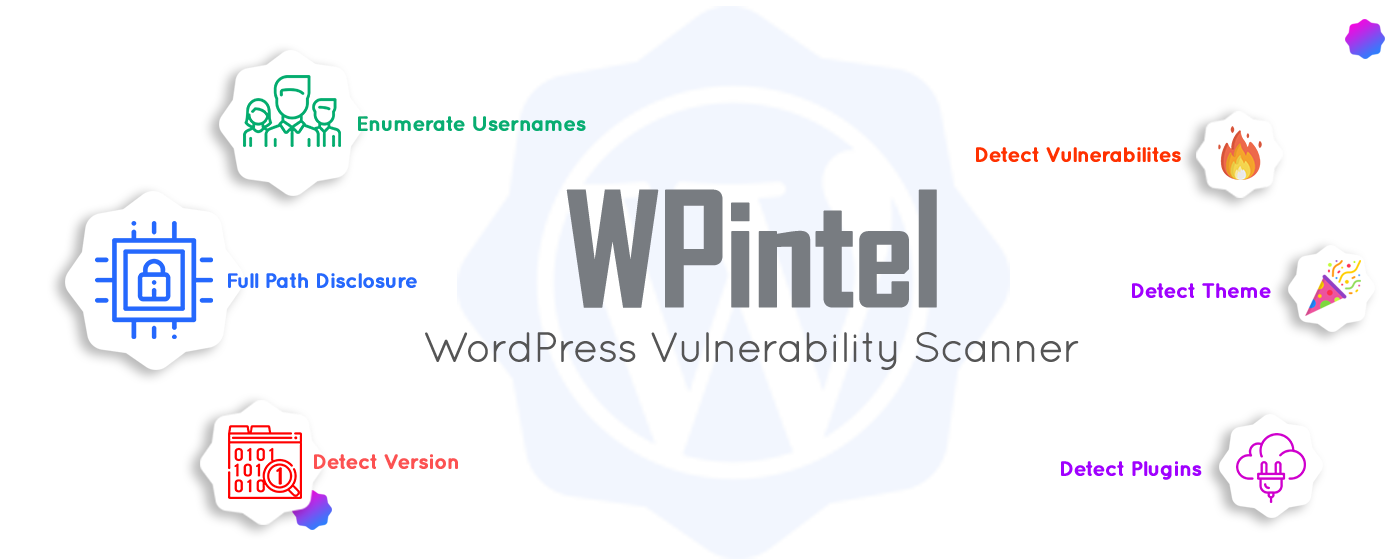 tuhinshubhra/wpintel
Расширение Chrome, предназначенное для сканирования уязвимостей WordPress и сбора информации!
 bsysop/servicenow
Сканирует экземпляры ServiceNow на предмет ошибок конфигурации плагина widget-simple-list, которые раскрывают данные через API, поддерживая отдельные…
 ikotler/hackersh
Бесплатная оболочка командной строки и язык сценариев с открытым исходным кодом, разработанные специально для тестирования безопасности.
 synacktiv/depfuzzer
Сканирует зависимости проекта на предмет уязвимостей dependency confusion и проверяет риски захвата email владельца пакета в нескольких реестрах…
 nicholasjackson/cnitch
Container Snitch проверяет запущенные процессы в Docker Engine и предупреждает, если какие-либо из них обнаружены работающими от root
 malwaretech/rdgscanner
Сканер PoC для проверки сервера шлюза RDG на уязвимости CVE-2020-0609 и CVE-2020-0610.








