
 #1
Рекомендация Kitploit
 cloudquery/cloudquery
Конвейеры данных для конфигурации облака и данных безопасности. Создавайте инвентаризацию облачных активов, решения CSPM, FinOps и управления…
 chaitin/xray
Всесторонний инструмент оценки безопасности, разработанный 长亭, поддерживает сканирование распространенных веб-уязвимостей и пользовательские poc |…
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 six2dez/reconftw
reconFTW — это инструмент, предназначенный для автоматизированной разведки целевого домена путем запуска лучшего набора инструментов для сканирования…
 cliffe/secgen
Создайте случайным образом небезопасные ВМ
 giskard-ai/giskard-oss
🐢 Библиотека с открытым исходным кодом для оценки и тестирования LLM-агентов
 awarexone/agentic-bug-hunter
Набор инструментов для охоты за баг-баунти на базе ИИ, который работает как с подпиской, так и без неё.
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 greenbone/openvas-scanner
Этот репозиторий содержит компонент сканера для Greenbone Community Edition.
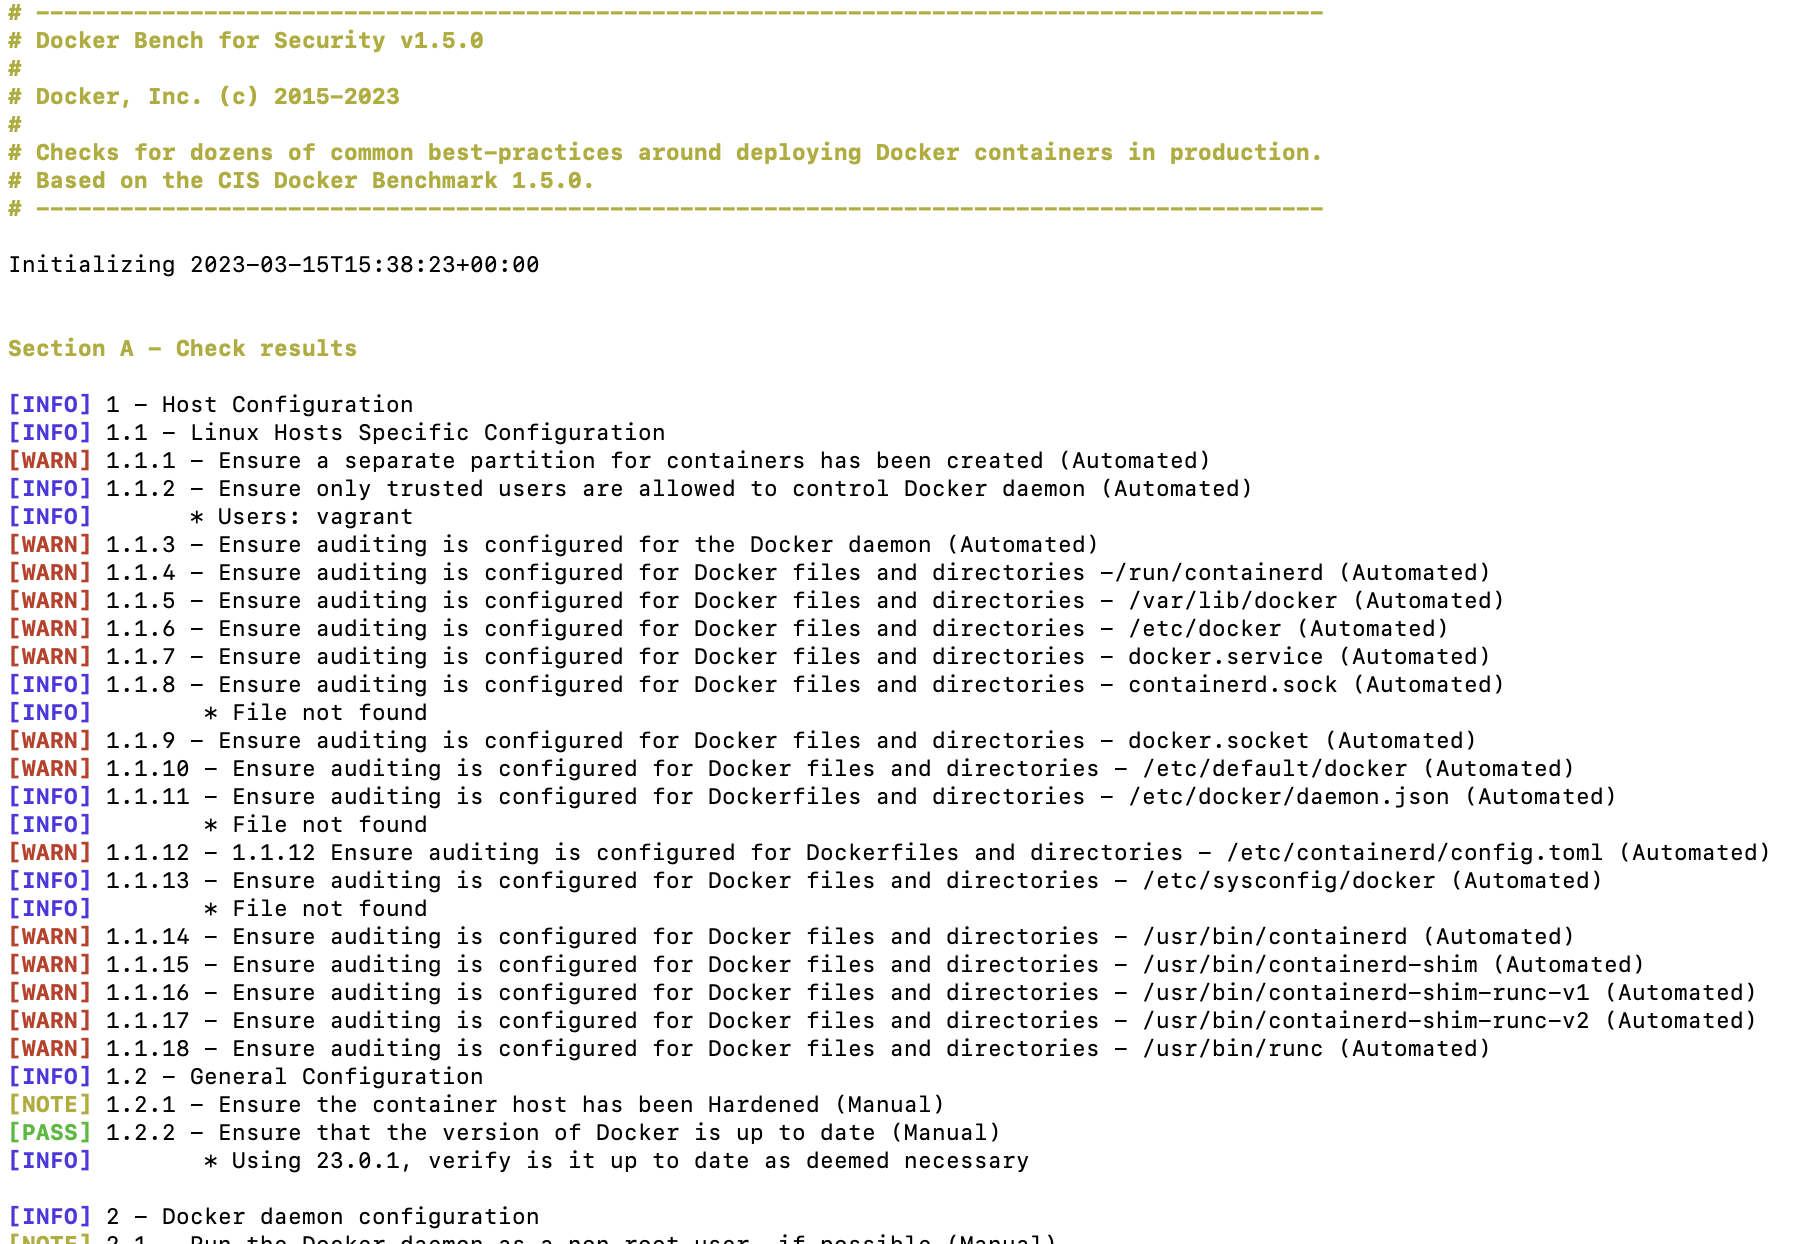 docker/docker-bench-security
Docker Bench for Security — это скрипт, который проверяет десятки общепринятых лучших практик развёртывания контейнеров Docker в production.
 lirantal/awesome-nodejs-security
Курируемый каталог инструментов безопасности Node.js, статических анализаторов, сканеров уязвимостей и образовательных ресурсов, охватывающих OWASP…
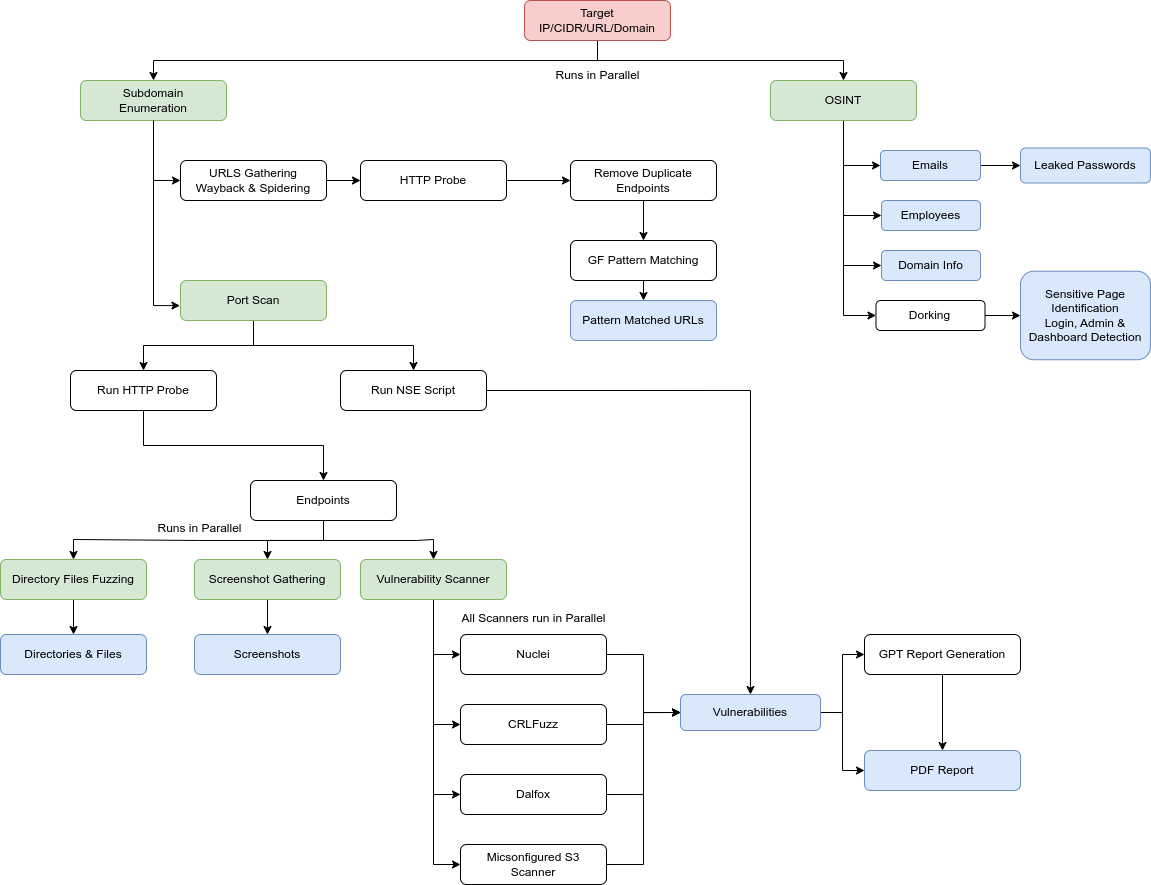 yogeshojha/rengine
reNgine — это автоматизированная система разведки для веб-приложений, ориентированная на высоконастраиваемый оптимизированный процесс разведки через…
 zan8in/afrog
Инструмент безопасности для Bug Bounty, Pentest и Red Teaming.
 anthropics/oss-scanner
Сервис, который собирает подключённые open-source репозитории в изолированных офлайн-виртуальных машинах и сканирует их на наличие уязвимостей…
 hhhrrrttt222111/ethical-hacking-tools
Полный перечень и использование инструментов для этического хакинга
 jonaslejon/malicious-pdf
Генерирует вредоносные тестовые PDF-файлы для тестирования на проникновение, баг-баунти и редтиминга. Проверяет SSRF, XSS, XXE, кражу учетных данных…
 rhinosecuritylabs/cloudgoat
CloudGoat — это инструмент развертывания AWS «Vulnerable by Design» от Rhino Security Labs
 perplexityai/bumblebee
Сканер конечных точек разработчика только для чтения для метаданных дисковых пакетов, расширений и инструментов разработчика, созданный для проверки…







