
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
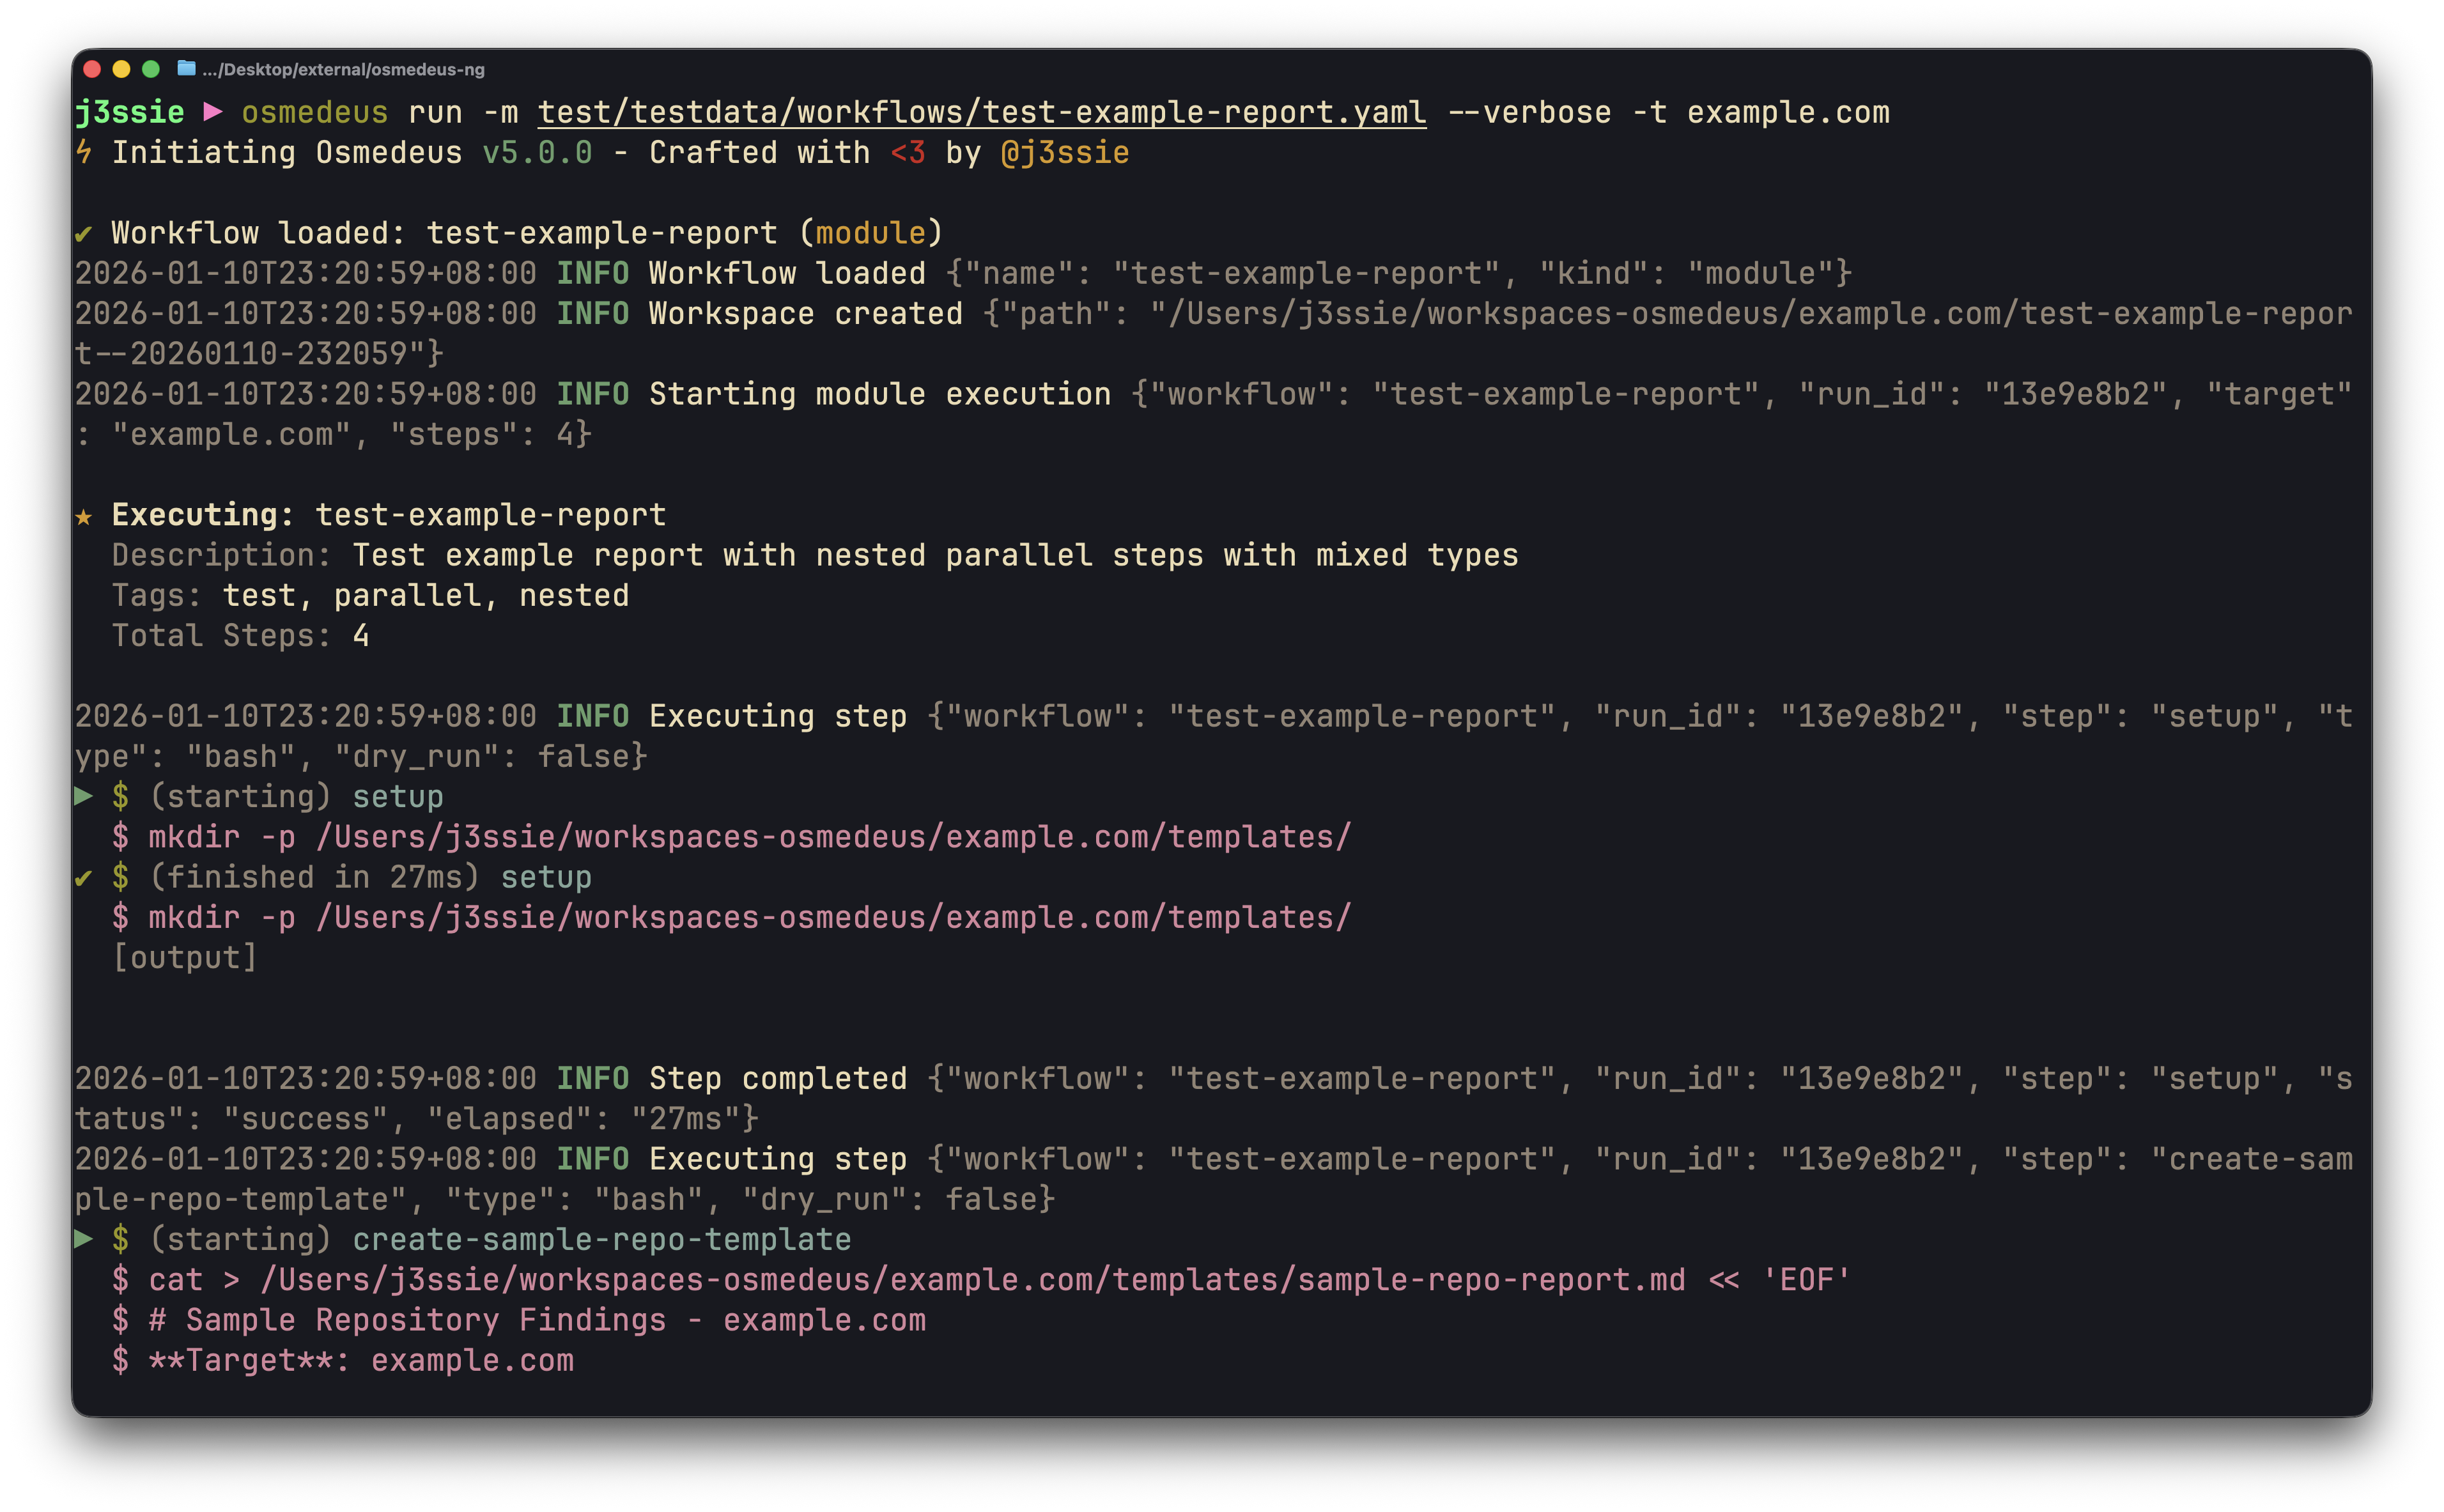
 j3ssie/osmedeus
Современный движок оркестрации для безопасности
 m14r41/scan4secrets
Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…
 sqlmapproject/sqlmap
Инструмент для автоматического внедрения SQL-инъекций и захвата базы данных
 anchore/grype
Сканер уязвимостей для образов контейнеров и файловых систем
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 kubescape/kubescape
Открытая платформа безопасности Kubernetes, сканирующая кластеры, манифесты и образы на предмет неправильных конфигураций, уязвимостей и соответствия…
 awarexone/agentic-bug-hunter
Набор инструментов для охоты за баг-баунти на базе ИИ, который работает как с подпиской, так и без неё.
 promptfoo/promptfoo
Тестируйте свои промпты, агенты и RAG. Red teaming/пентестинг/сканирование уязвимостей для ИИ. Сравнивайте производительность GPT, Claude, Gemini,…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 projectdiscovery/nuclei-templates
Список шаблонов для движка nuclei, подобранных сообществом для поиска уязвимостей безопасности.
 zan8in/afrog
Инструмент безопасности для Bug Bounty, Pentest и Red Teaming.
 thakur2309/pagasus-pro
Python-инструмент на основе ADB для управления Android-устройствами и аудита безопасности с интерактивным меню для обнаружения root, выгрузки…
 devcop95/bugbounty-lab101
Полноценное рабочее пространство для баг-баунти-исследователей HackerOne. Включает контроль области действия, автоматизированный конвейер разведки и…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 nealbridges/vulnhunter
Агентный сканер безопасности ИИ, который рассуждает как атакующий по исходному коду, подтверждает эксплуатируемые уязвимости с помощью исполняемых…
 greydgl/pentestgpt
Автоматизированная агентская платформа для тестирования на проникновение на основе больших языковых моделей
 monad-developers/ultrafuzz
Сквозной агентный фаззинг смарт-контрактов и охота за угрозами
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.








