
 #1
Инструменты общего назначения, фреймворки и среды, поддерживающие различные рабочие процессы и задачи кибербезопасности.
Рекомендация Kitploit

 arpsyndicate/suricata-vedas
Автономная генерация на основе VEDAS + вклад сообщества в правила Suricata и Nuclei для более чем 15 тыс. CVE
 galoryber/fawkes
Fawkes — это golang Mythic C2 агент, написанный исключительно ИИ.
 pentest-a2p2v/pentest-a2p2v-core
Основная функциональность A2P2V (на основе командной строки)
 frogsnot/concryptor
Многопоточный движок шифрования файлов со скоростью гигабайт в секунду. Достигает экстремальной пропускной способности за счет конвейера io_uring без…
 rfunix/tengu
MCP-сервер тестирования на проникновение на базе ИИ
 epixoip/hmac-bcrypt
Функция хеширования паролей hmac-bcrypt
 owasp/cwe-sdk-javascript
Common Weakness Enumeration (CWE) Node.js SDK, совместимый с MITRE / CAPEC
 0xshe/cve-2026-31431
Эксплойт для повышения привилегий в ядре для CVE-2026-31431, использующий интерфейс AF_ALG для перезаписи /bin/su и запуска root-оболочки. Включает…
 halildeniz/kalipackergemanager
Скрипт bash с меню для Kali Linux, упрощающий установку пакетов по категориям, таким как System, Desktop, Tools и Menu, с помощью автоматизации…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
Минимальная сборка PoC ELF для Linux x86_64 без libc для Copy Fail (CVE-2026-31431)
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — основано на доказательствах, без ИИ-мусора. Охватывает 18 классов уязвимостей на HackerOne, Bugcrowd, Intigriti и…
 daniel2005d/mapxplore
Позволяет экспортировать информацию, полученную с помощью sqlmap, в реляционную базу данных, такую как Postgres и sqlite.
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
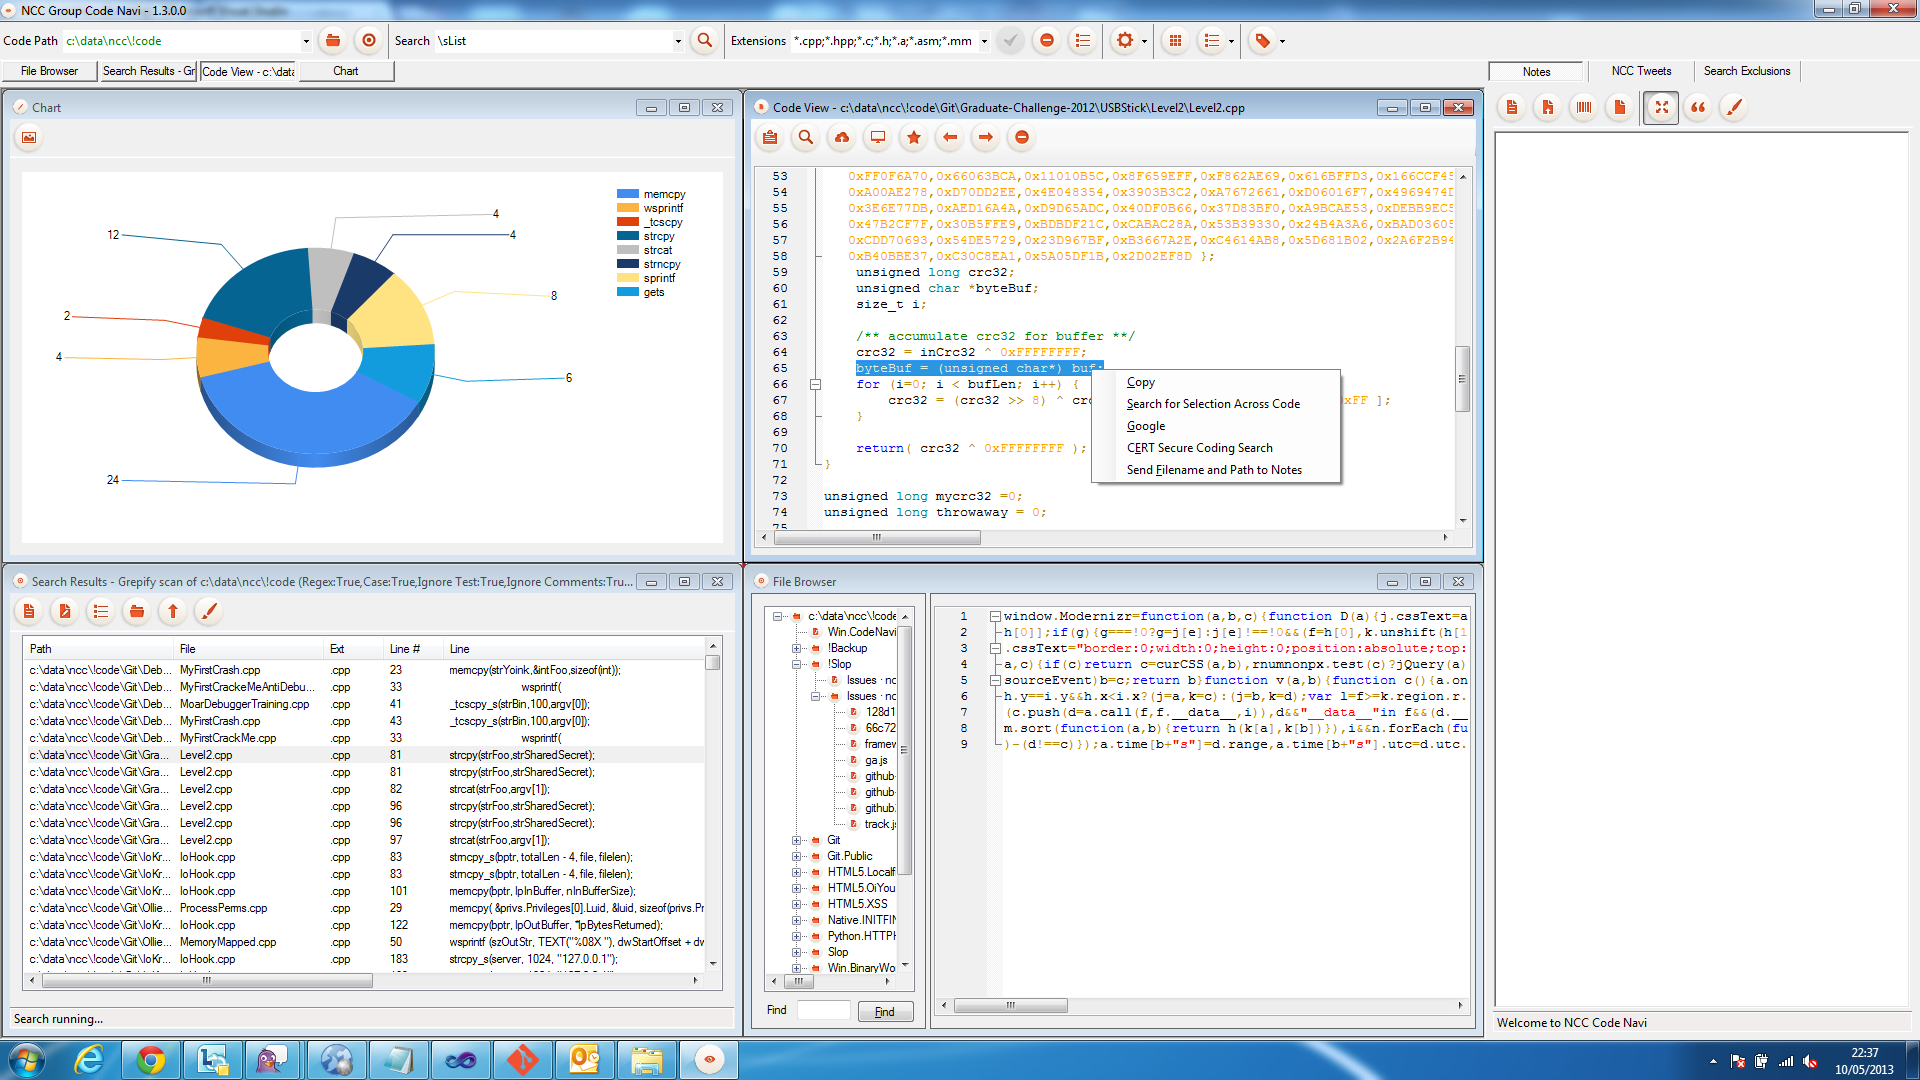 nccgroup/ncccodenavi
NCC Code Navigator
 fzakaria/anubis-fetch
Как curl, но обходит бот-защиту Anubis и Cloudflare.
 l33tdawg/aether
Фреймворк для анализа безопасности смарт-контрактов с помощью AI и генерации PoC
 dagowda/confluencec2
Это проект, цель которого — превратить любой другой SaaS-продукт в C2; Confluence — это только начало.
 krixx1337/burner-net
HTTP-клиент с нулевым доверием и анти-форензикой. Уничтожает секреты. Обрывает следы. CPR в стелс-танке. 👻








