
 #1
Инструменты общего назначения, фреймворки и среды, поддерживающие различные рабочие процессы и задачи кибербезопасности.
Рекомендация Kitploit

 volatilityfoundation/dwarf2json
Преобразование информации о символах и типах ELF/DWARF в промежуточный JSON vol3
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) адаптация эксплойта
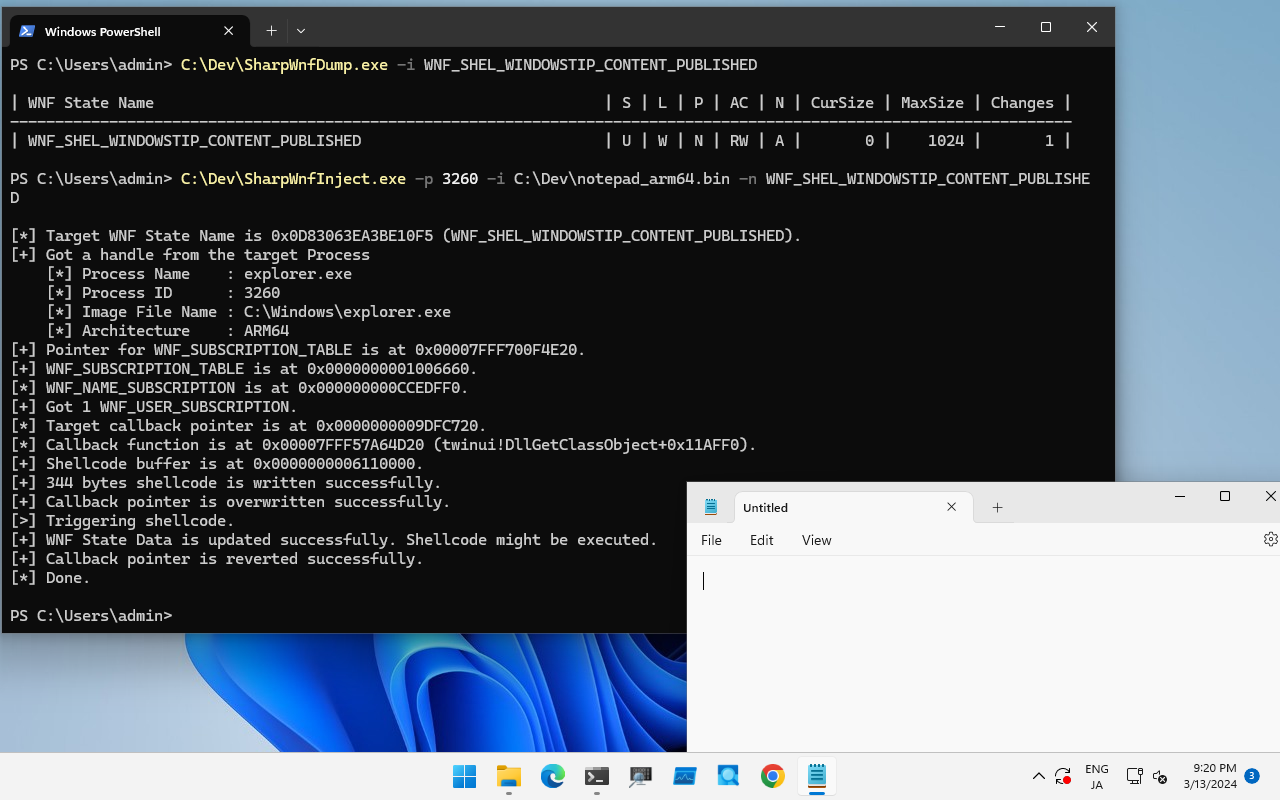 daem0nc0re/sharpwnfsuite
C# утилиты для механизма уведомлений Windows
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 assafmo/xioc
Извлечение индикаторов компрометации из текста, включая \"экранированные\".
 ibm-security/ibmsecurity
Идемпотентные функции для REST API IBM Security Appliance. В настоящее время охватывают устройства ISAM и ISDS.
 not-matthias/amd_hypervisor
Фреймворк гипервизора AMD SVM на Rust с настраиваемыми обработчиками vmexit (MSR, CPUID, RDTSC) и перехватом через NPT для мониторинга и исследований…
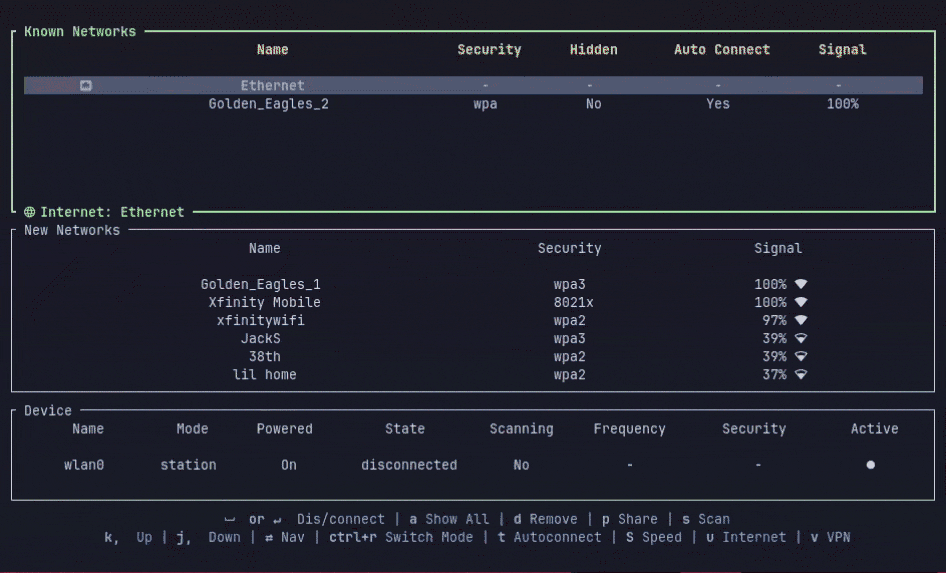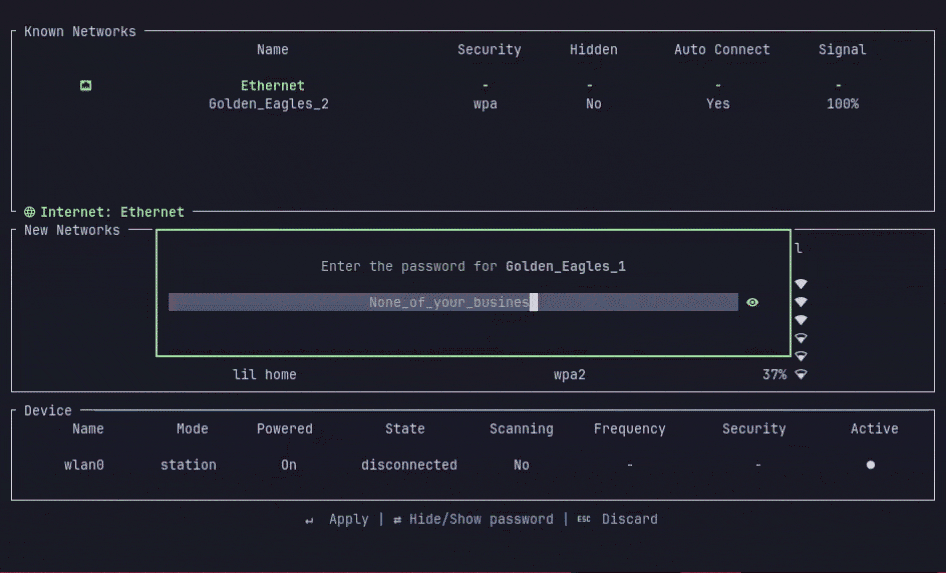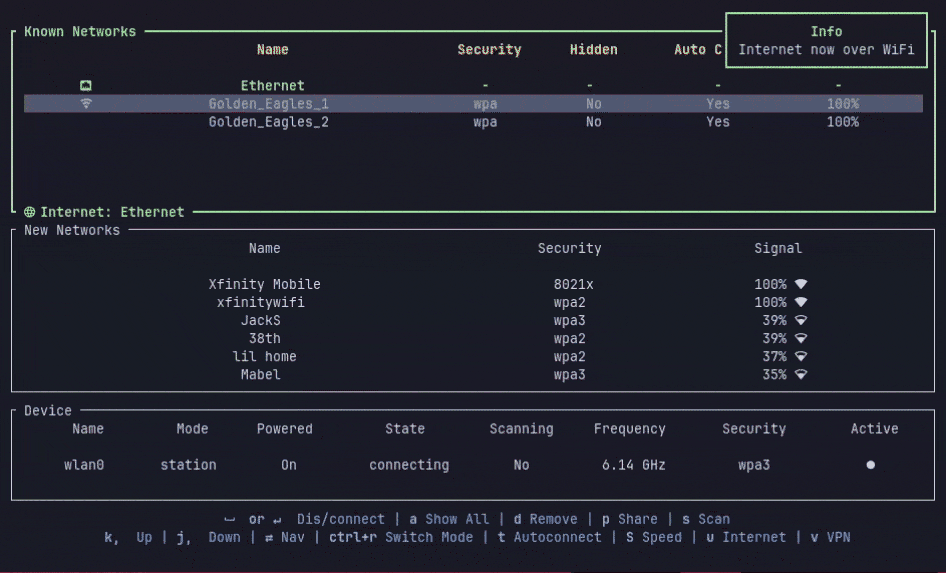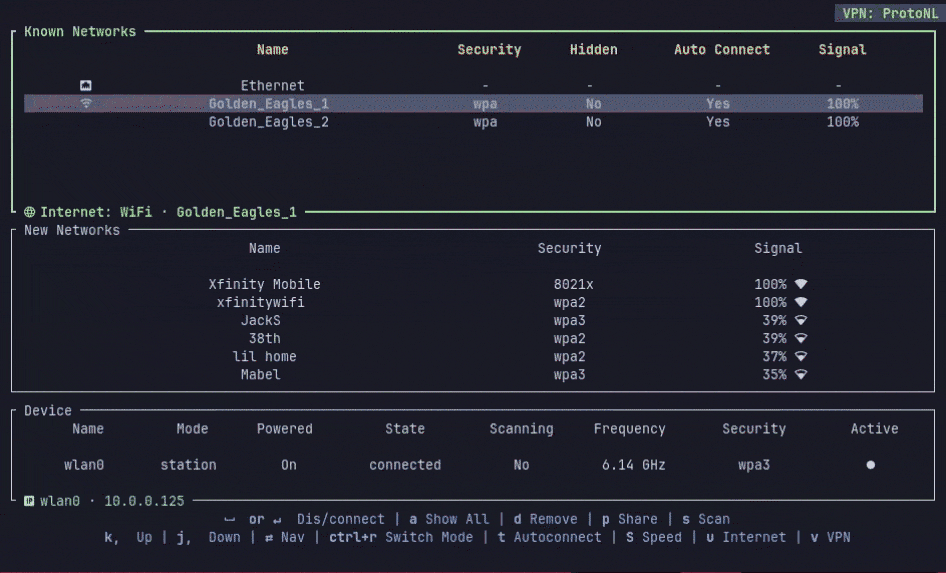 aashish-thapa/wlctl
🛜 TUI для управления Wi-Fi/Ethernet/VPN в Linux с помощью Network Manager
 iodn/tap-ducky
Превращает любое рутированное устройство в легендарный USB Rubber Ducky. Android-инжектор нажатий клавиш по протоколу HID.
 oalabs/frida-wshook
Инструмент для анализа скриптов на основе Frida.re
 hasherezade/masm_shc
Вспомогательная утилита для создания шеллкодов. Очищает файл MASM, сгенерированный MSVC, даёт подсказки по рефакторингу.
 timbo05sec/autocrack
Обёртка для Hashcat, помогающая автоматизировать процесс взлома.
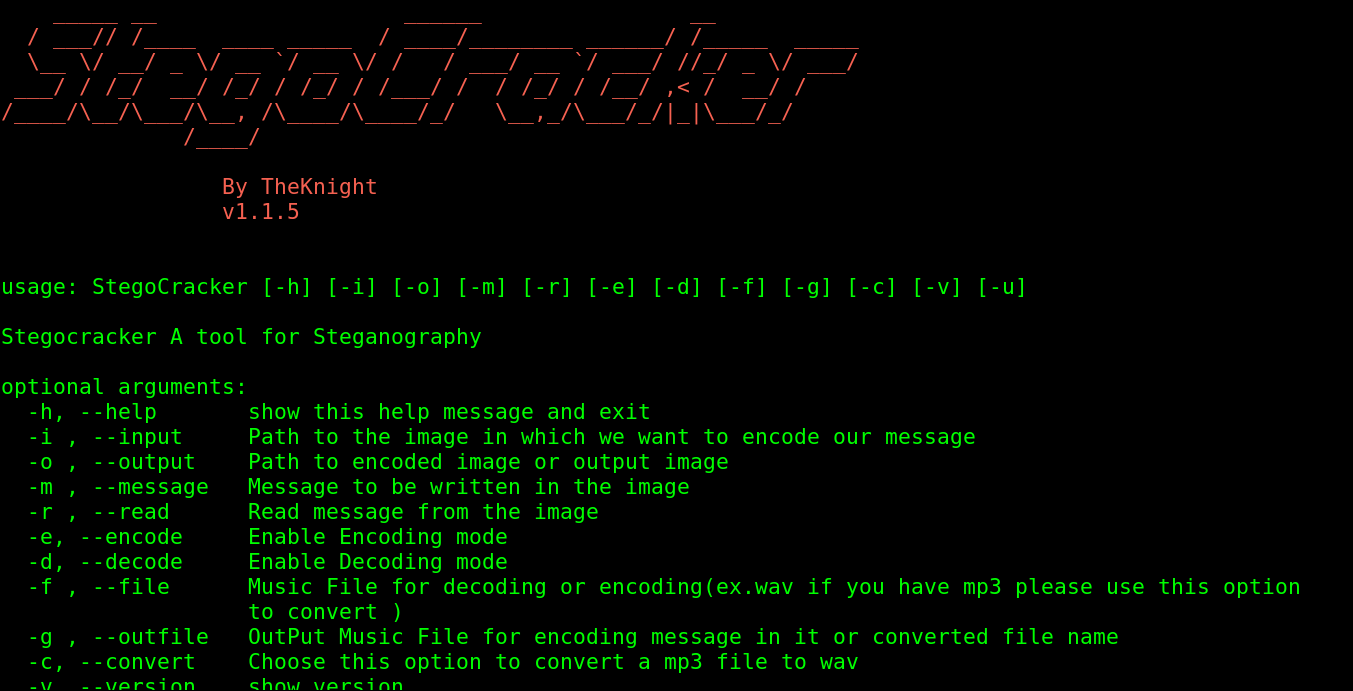 w1ldn16h7/stegocracker
Stego — это открытый и бесплатный инструмент стеганографии, который позволяет скрыть ваше секретное сообщение в изображении или аудиофайле. Вы не…
 jm00nj/phantom-evasion-loader
x64 Assembly injection engine с использованием SROP и Zero-Copy Injection для обхода EDR/XDR и мониторов ядра. Доставляет XOR-encrypted payloads с…
 synacktiv/bip
Объектно-ориентированный Python API для упрощения взаимодействия с IDA в задачах реверс-инжиниринга, обеспечивающий разработку плагинов и…
 n1ckdunn/exploitivator
Автоматизация сканирования и эксплуатации Metasploit
 evyatarmeged/stegextract
Bash-скрипт, который извлекает хвостовые данные, встроенные файлы и скрытые строки из изображений PNG, JPG и GIF с помощью анализа магических чисел и…
 codextf2/cobaltstrike_bofloader
Портированная версия/переработанная версия загрузчика BOF из Cobalt Strike с открытым исходным кодом как есть








