#1

 embee-research/sigma
Репозиторий для публикации правил обнаружения в открытый доступ.
 fastfire/ioc_attack_esxi_feb_2023
Коллекция доступных IoCs, связанных с атаками на инфраструктуры ESXi, произошедшими по состоянию на пятницу, 3 февраля 2023 года.
 fr0gger/vthunting
Vthunting — это крошечный скрипт, используемый для создания отчёта о результатах сканирования Virus Total и отправки его по email, slack или telegram.
 nccgroup/threat-intelligence-alerts
Добро пожаловать в репозиторий оповещений Threat Intelligence от NCC Group. Здесь вы найдёте оповещения, которые мы направляли нашим клиентам,…
 00gxd14g/misp-extractor
Извлекает выбранные атрибуты MISP, включая IP-адреса, URL-адреса и хэши, в повторно используемые выходные файлы.
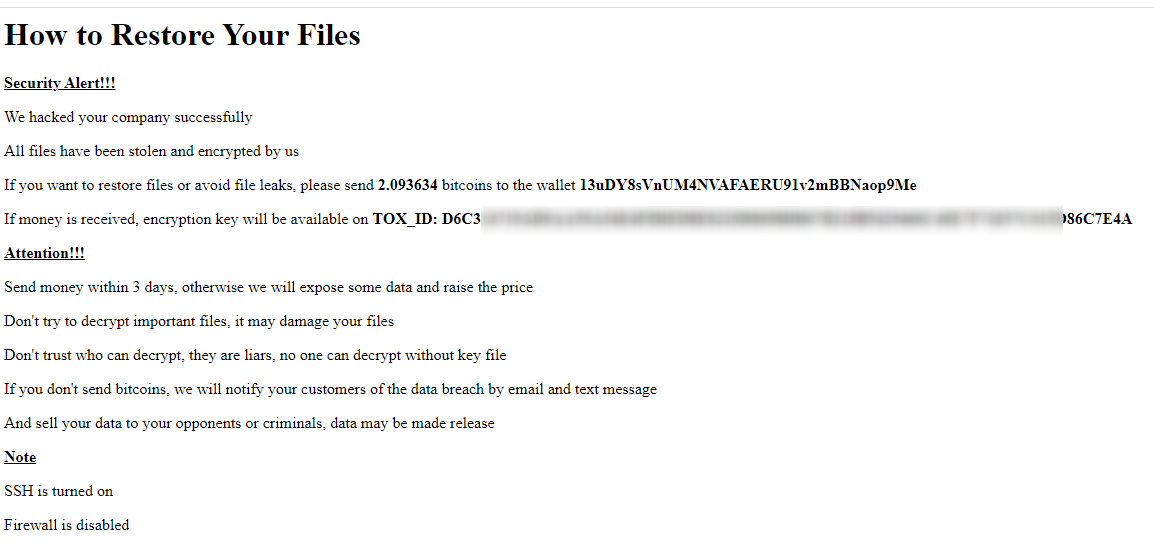 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi полуавтоматические атаки программ-вымогателей, биткоин-кошельки
 n2x4/feb2023-cve-2021-21974-osint
Анализ требований выкупа из результатов Shodan
 demining/log4j-vulnerability
# Образовательный анализ уязвимости Log4Shell (CVE-2021-44228) Подробный разбор уязвимости Log4Shell (CVE-2021-44228), описывающий её эксплуатацию в…
 jul10l1r4/x-force
Библиотека утилит IBM Security на Python. Поиск и запрос по всем источникам: threat_activities и группы, malware_analysis, отрасли
 malgamy/yara_rules
Курируемая коллекция сигнатурных правил для обнаружения и классификации вредоносных файлов с помощью сопоставления с образцом, с инструкциями по…

 bontchev/whodunit
Определение наиболее вероятных APT-групп, ответственных за инцидент
 sbousseaden/evtx-attack-samples
Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…
 ace-responder/cve-2022-47966_checker
Запустите на вашем сервере ManageEngine
 withsecurelabs/detectree
Интерактивный инструмент визуализации данных для синих команд, позволяющий анализировать данные обнаружения, понимать взаимосвязи, снижать усталость…
 g-les/100daysofyara
100 дней YARA — будет пополняться правилами и идеями по мере развития года
 trinitor/cve-vulnerability-information-downloader
Загружает и агрегирует данные о CVSS, EPSS и CISA известных эксплуатируемых уязвимостях в унифицированные файлы JSON/CSV и базу данных SQLite.…
 fastmo/cve-2022-28672
CVE-2022-28672 Уязвимость Foxit PDF Reader - UaF - RCE - JIT Spraying