
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
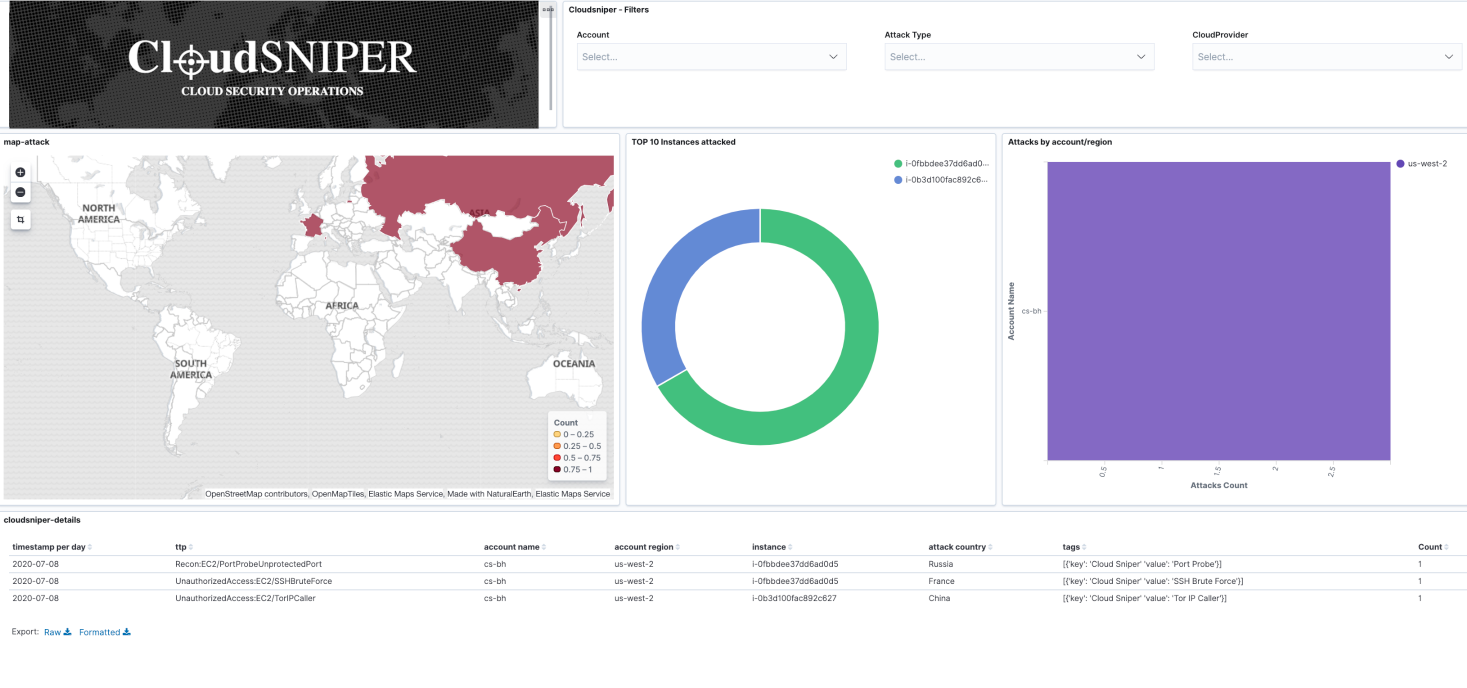
 cloud-sniper/cloud-sniper
Платформа обнаружения как код, которая автоматизирует реагирование на инциденты облачной безопасности путем корреляции артефактов, анализа IOCs и…
 qeeqbox/analyzer
Анализируйте, извлекайте и визуализируйте функции, артефакты и индикаторы компрометации (IoCs) файлов и дампов памяти (бинарные файлы Windows, Linux,…
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
Правило YARA для обнаружения бэкдора liblzma в XZ Utils 5.6.0/5.6.1 (CVE-2024-3094).
 jacobsoo/amtracker
Трекер вредоносных программ для Android
 fr0gger/awesome-gpt-agents
Курируемый список GPT-агентов для кибербезопасности
 alphasoc/flightsim
Утилита для безопасной генерации моделей вредоносного сетевого трафика и оценки средств защиты.
 huntdownproject/koodousfinder
Простой инструмент, который позволяет пользователям искать и анализировать Android-приложения на предмет потенциальных угроз безопасности и…
 lockness-ko/xz-vulnerable-honeypot
SSH-ханипот с бэкдором XZ. CVE-2024-3094
 byinarie/cve-2024-3094-info
Информация о CVE-2024-3094
 emirkmo/xz-backdoor-github
История коммитов, связанных с бэкдором xz, обнаруженным 29 марта 2024 года: CVE-2024-3094.
 mightysai1997/cve-2024-3094-info
Курированная коллекция ресурсов и аналитики, документирующая бэкдор в цепочке поставок CVE-2024-3094 в XZ Utils, включая уведомления о безопасности,…
 horizon-software-development/cve-2024-3094
Репозиторий с рекомендациями и анализом для CVE-2024-3094, описывающий критический бэкдор в библиотеке SSH для Linux с шагами по смягчению…
 packetrat/shazhupan
Слайды и IoCs из исследования «свинорез»
 foospidy/honeypy
Низко- и среднеинтерактивный honeypot.
 abdulrhmanalfaifi/fennec
Инструмент сбора артефактов для *nix систем
 forrest-orr/moneta
Moneta — это инструмент живого анализа памяти в пользовательском режиме для Windows с возможностью обнаружения IOCs вредоносного ПО.
 t4d/stalkphish
StalkPhish - Сталкер фишинг-китов, собирающий фишинговые комплекты для расследований.
 decemberus/bughub
CVEHub уязвимостей CVE-2023-1498 и CVE-2023-1500







