
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 toluwanimi7/cyb401-cve-2026-58249-analysis
Письменный анализ CVE-2026-58249 — неаутентифицированного повреждения памяти из-за целочисленного переполнения в SAP NetWeaver и Web Dispatcher ICM,…
 emrekybs/osintcase
Инструмент для картирования дел в OSINT-расследованиях, предназначенный для организации сущностей, связей, доказательств и разведданных.
 raj3shp/malscore
Оценка вредоносности для команд Linux
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 gl-inet/cve-issues
Репозиторий для отслеживания и публикации информации об общих уязвимостях и экспозициях (CVE), характерных для аппаратного обеспечения и прошивок…
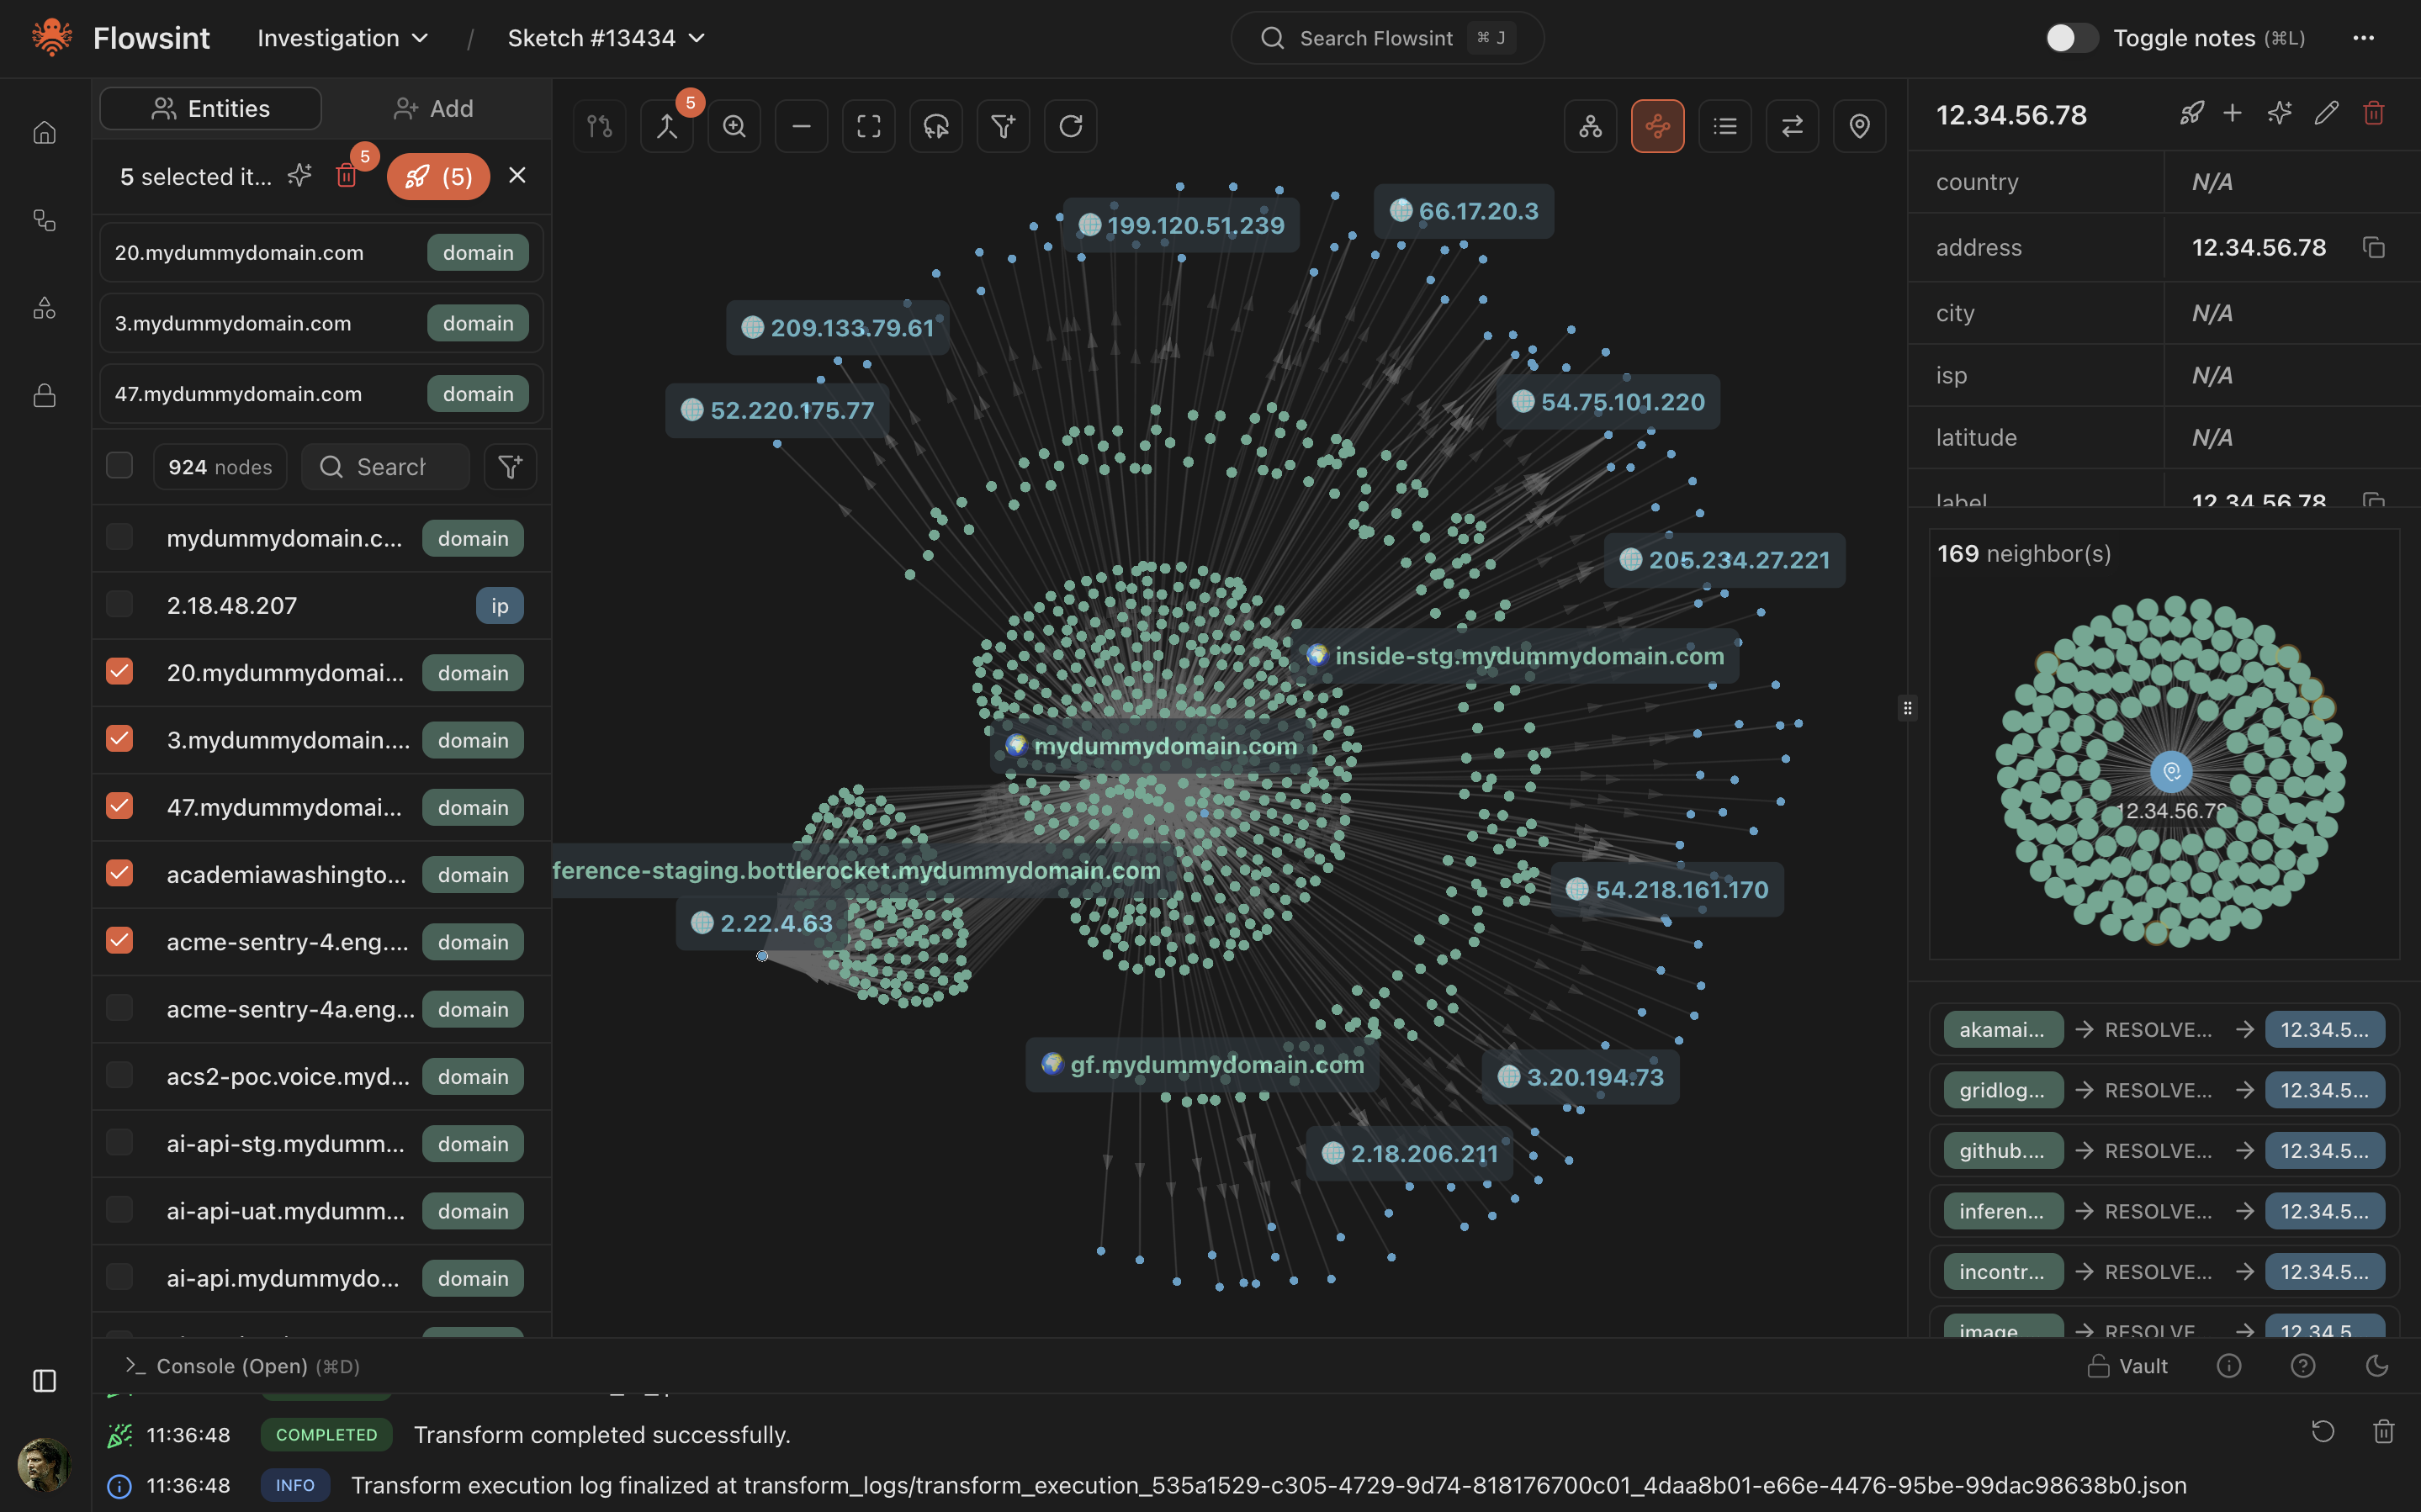 reconurge/flowsint
Современная платформа для визуальных, гибких и расширяемых расследований на основе графов. Для специалистов по кибербезопасности и следователей.
 sonitbahl/sshintel
Автономный SSH-хоніпот для перехоплення взаємодій атакуючих і перетворення їх на структуровану розвідку з кібербезпеки.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 a3igner/plex-codec-cache-implant
Разбор инцидента: неподписанный .so в кэше кодеков Plex Media Server запускает дроппер при каждом транскодировании (CVE-2026-96656) — IOC, STIX, YARA
 suominen/tunderflow
Статический сайт для отслеживания статуса исправлений для TUNderflow (CVE-2026-81000) — недооценки headroom при приёме в TUN/TAP ядра Linux,…
 cristianzsh/freki
Платформа анализа вредоносного ПО с открытым исходным кодом со статическим анализом PE-файлов, сопоставлением с шаблонами YARA, интеграцией с…
 cristianzsh/amcache-evilhunter
:alien: Выявляет подозрительные исполняемые файлы в Amcache.hve; фильтрация записей и интеграция с VirusTotal
 mkorman90/regipy
Regipy — это кроссплатформенная библиотека Python для разбора офлайн-кустов реестра.
 v01dl1ng/vghost-watch
Пассивное обнаружение в масштабах интернета + помощник для ответственного раскрытия CVE-2026-74580 (ошибка кэша метаданных vhost в Linux) —…
 0xkirisame/spica
Обнаружитель руткитов для Linux на основе eBPF, использующий многоканальный кросс-просмотровый анализ (sched_switch, NMI, /proc) для обнаружения…
 zedocun/sharepoint-cve-2023-29375-incident-response
Сквозной сценарий анализа инцидентов SOC и охоты за угрозами, нацеленный на повышение привилегий в Microsoft SharePoint (CVE-2023-29357) с…
 emrekybs/socmintelligence
Модульный фреймворк OSINT и SOCMINT для разведки социальных сетей, расследований и анализа публичных данных.
 jpcertcc/phishurl-list
Фишинговый набор данных URL от JPCERT/CC







