
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 mbabinski/sigma-rules
Репозиторий моих собственных правил обнаружения Sigma.
 malgamy/yara_rules
Курируемая коллекция сигнатурных правил для обнаружения и классификации вредоносных файлов с помощью сопоставления с образцом, с инструкциями по…
 bartblaze/yara-rules
Коллекция приватных Yara-правил.
 mattnotmax/cyberchef-recipes
Список рецептов cyber-chef и подобранные ссылки
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 threatlabz/tools
Инструменты, разработанные командой аналитики угроз Zscaler ThreatLabz
 securityjoes/threatresearch
Извлекатели конфигураций на Python для семейств вредоносных программ, включая PlugX, Remcos, templateX и RedLine Stealer, поддерживающие извлечение…
 fr0gger/iatelligence
IATelligence — это Python-скрипт, который извлекает IAT PE-файла и запрашивает GPT для получения дополнительной информации об API и связанной с ним…
 strangerealintel/cyberthreatintel
Анализ вредоносного ПО и киберразведка угроз (Cyber Threat Intelligence) групп APT и киберпреступников
 prodaft/malware-ioc
Этот репозиторий содержит индикаторы компрометации (IOCs) из наших различных расследований.

 bontchev/whodunit
Определение наиболее вероятных APT-групп, ответственных за инцидент
 montysecurity/infrahunter
Активно ищите инфраструктуру атакующих, фильтруя результаты Shodan с помощью данных URLScan.
 gi7w0rm/malwareconfiglists
Просто несколько списков конфигураций вредоносного ПО
 joesecurity/sigma-rules
Правила Sigma от Joe Security
 lasq88/socgholish_finder
Сканирует веб-сайты на предмет JavaScript-инъекций SocGholish, деобфусцирует вредоносные полезные нагрузки и сообщает об URL-адресах теневых доменов,…
 g-les/100daysofyara
100 дней YARA — будет пополняться правилами и идеями по мере развития года
 sifalcon/detection
Курируемая коллекция правил обнаружения и IOC, извлечённых из работ по DFIR и анализа вредоносных программ, для поддержки поиска угроз, реагирования…
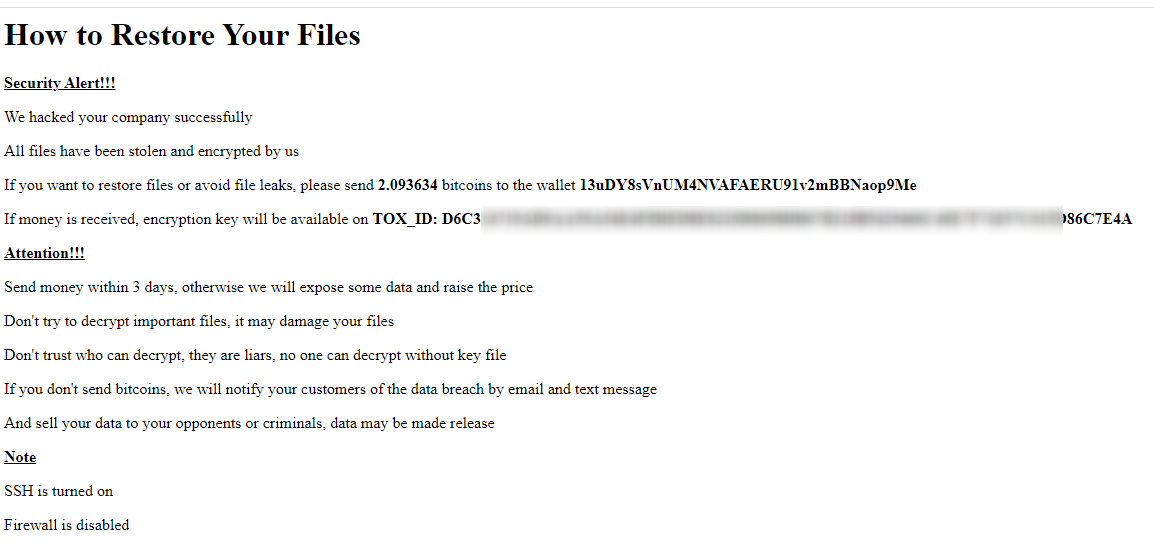 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi полуавтоматические атаки программ-вымогателей, биткоин-кошельки







