
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 jonny-jhnson/msrpc-to-attack
Репозиторий, который сопоставляет часто используемые атаки с использованием протоколов MSRPC с ATT&CK
 gendigitalinc/ioc
Угрозы Intel IoCs + кусочки тёмной материи. Опубликовано Gen Threat Labs.
 3xp0rt/lockbit-tattoo
Структурированный набор данных OSINT об идентичностях, связанных с программой-вымогателем LockBit, включающий имена пользователей, идентификаторы,…
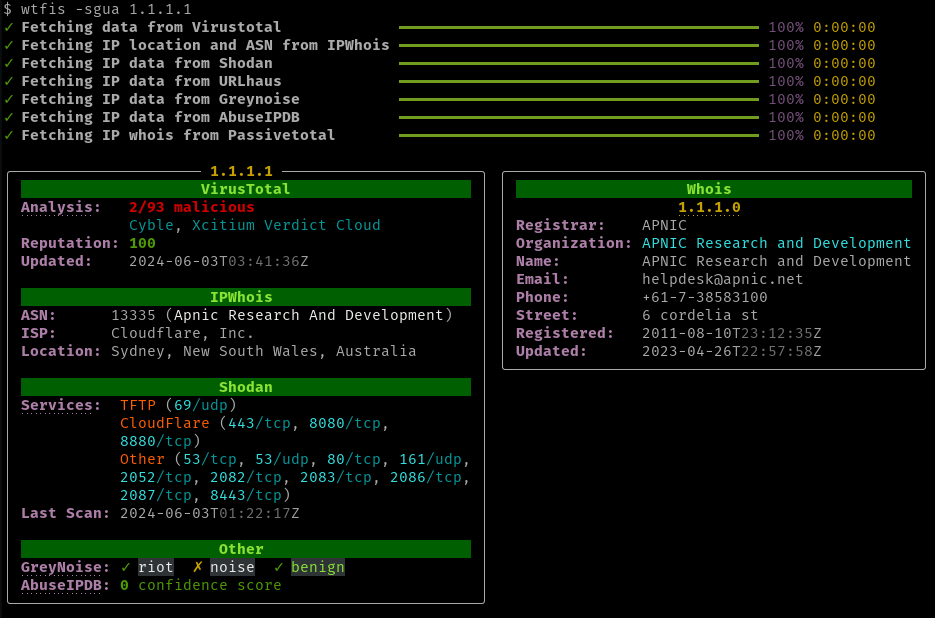 pirxthepilot/wtfis
Пассивный инструмент поиска hostname, доменов и IP-адресов для не-роботов
 blueteam0ps/memoptix
Jupyter notebook для помощи в анализе выходных данных, генерируемых фреймворком извлечения памяти Volatility.
 fhightower/ioc-finder
Простой, эффективный и модульный пакет для извлечения наблюдаемых объектов (индикаторов компрометации (IOC), сетевых данных и другой информации,…
 carbonblack/active_c2_ioc_public
Активные IoC C2
 ion-storm/sysmon-config
Расширенная конфигурация Sysmon для ATT&CK, ориентированная на обнаружение наибольшего количества техник по источникам данных в MITRE ATT&CK,…
 rivitna/malware
Курируемые YARA-правила и программы обнаружения для идентификации семейств программ-вымогателей, предоставляющие сигнатурные индикаторы для триажа…
 rabobank-cdc/dettect
Обнаружение тактик, техник и боевых угроз
 strangerealintel/eternalliberty
Курируемый репозиторий псевдонимов угрозных акторов и схем именования, используемых крупными вендорами threat intelligence, обеспечивающий…
 rfxn/linux-malware-detect
Мультидвижковый сканер вредоносных программ для Linux с пятью этапами обнаружения (MD5, HEX-шаблоны, YARA, ClamAV, статистический), мониторингом…
 ransomlook/ransomlook
Ещё один трекер группировок программ-вымогателей
 threatlabz/iocs
Этот репозиторий содержит индикаторы компрометации (IOC) из публичных отчётов Zscaler ThreatLabz.
 fox-it/dissect.cobaltstrike
Библиотека Python для анализа и разбора данных, связанных с Cobalt Strike, таких как полезные нагрузки Beacon и профили Malleable C2.
 inquest/python-inquestlabs
Pythonic-интерфейс и инструмент командной строки для взаимодействия с API InQuest Labs.
 jpcertcc/phishurl-list
Фишинговый набор данных URL от JPCERT/CC
 mbabinski/sigma-rules
Репозиторий моих собственных правил обнаружения Sigma.







