
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
авторизованный инструмент экосистемы CYBERDUDEBIVASH для обнаружения CVE-2026-23550 в плагине WordPress Modular DS
 byinarie/zirconium
Инструмент для поиска IOCs, связанных с HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# Подробный анализ CVE-2026-21510 Обход функции безопасности Windows Shell, позволяющий незаметное выполнение кода через вредоносные ссылки или…
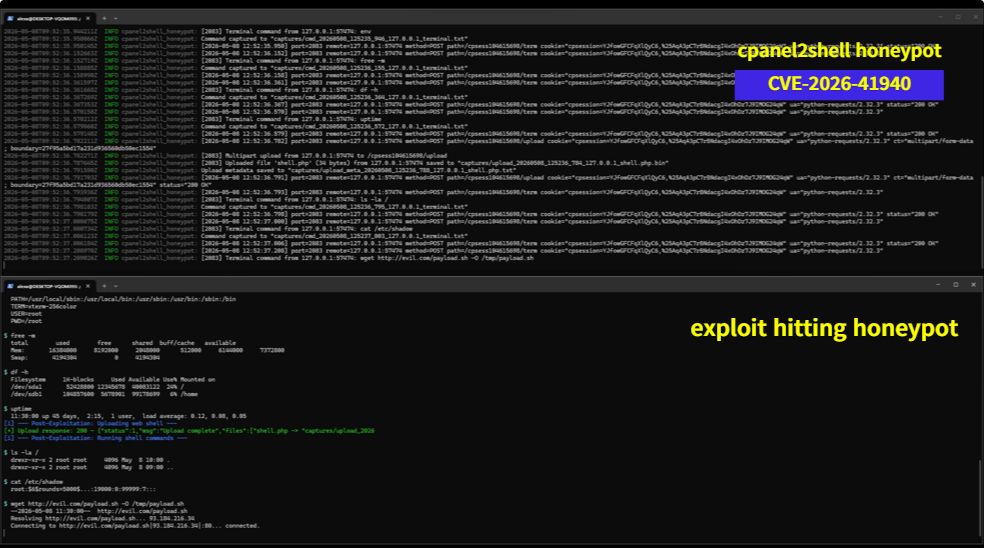 acuciureanu/cpanel2shell-honeypot
Ханипот на Rust, который имитирует уязвимый экземпляр cPanel/WHM для CVE-2026-41940
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Брифинг по threat intelligence о CVE-2026-42208 — критической SQL-инъекции до аутентификации в BerriAI LiteLLM, эксплуатировавшейся в течение 36…
 nate0634034090/bug-free-memory
Курируемый репозиторий threat intelligence, предоставляющий проверенные источники OSINT, отчеты об угрозах и индикаторы компрометации для поддержки…
 lupovis/honeypot-for-cve-2025-59287-wsus
Защитная PoC-приманка для CVE-2025-59287 (WSUS) — эмулирует конечные точки WSUS, перехватывает тела запросов и метаданные, сохраняет доказательства…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Обнаружения Microsoft Defender XDR KQL для поведения злоупотребления Defender, связанного с RedSun, BlueHammer, UnDefend и CVE-2026-33825.
 itsystem/afalg-check
Утилита для Linux, которая проверяет доступность `AF_ALG`/`algif_aead` и помогает оценить риск по `CVE-2026-31431`.
 garethmsheldon/cve-2026-22557-unifi-detection
Обнаружение для CVE-2026-22557 — неаутентифицированный обход пути в UniFi Network Application (CVSS 10.0). Включает YARA, Sigma, KQL, Splunk SPL,…
 m0d0ri205/cve-2026-24858
Подробный анализ обхода аутентификации Fortinet FortiCloud SSO (CVE-2026-24858), включая технический разбор, сценарии атак, методы обнаружения и…
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Сканер CVE-2026-3502: обнаруживает уязвимые клиенты TrueConf и IOCs TrueChaos. Отчёты JSON/HTML/CSV.
 fevar54/cve-2026-33634-scanner
Сканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
 chinyemba-ck/moveit-cve-2023-34362
Видеопрезентация, анализирующая технические детали, масштаб и уроки, которые можно извлечь из MOVEit CVE-2023=3462 (финальный проект CS50…
 bilal3755/detecting_blue_hammer_vuln
Охотничий запрос для окна уязвимости bluehammer CVE CVE-2026-33825
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Критическая неаутентифицированная RCE в Windows Server Update Services (WSUS) через небезопасную десериализацию AuthorizationCookie,…
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Критическая уязвимость удалённого выполнения кода (RCE) до аутентификации в Oracle E-Business Suite (версии 12.2.3 - 12.2.14) позволяет…







